2026’nın En Ciddi Siber Saldırıları: Veri İhlalleri, Altyapı Hedefleri ve Rehin Alınan Milyonlarca Kişisel Bilgi
2026 yılının ilk yedisinde siber güvenlik , artık arka planda bir konu değil; savaşların dijital cephesine, devletlerin vatandaşlarının kendi verilerini...
EDİTÖR: Sayarbilgi Teknoloji ServisiYAYIN: 16 Eylül 2026, 03:57
2026 yılının ilk yedisinde siber güvenlik, artık arka planda bir konu değil; savaşların dijital cephesine, devletlerin vatandaşlarının kendi verilerini silah haline getirmesine ve şifreli rehinelerin dev şirketleri esir almasına kadar uzanan en merkezi gündem maddesi oldu. Saldırganlar daha cesur, daha yıkıcı ve daha zor kontrol edilebilir hale gelirken; sosyal güvenlik numaraları, sürücü belgeleri, tıbbi kayıtlar ve kimlik fotoğrafları içeren devasa veri ihlalleri, altyapı hedefli saldırılar ve rehinelerin kurbanlarını SEC raporlarının bile geciktirmesine kadar zorladığı bu yılın en ağır sızıntıları ortaya kondu.
Saygın eşitsizlikler hâlâ mevcut, iklim kötüleşiyor ve küresel bir pandemiye bir adım mesafede duruyoruz. Ancak tüm bunların altında her şeyi dokunan dijital bir akım var: Savaşlar fiziksel alanlarda olduğu gibi dijital cephelerde de sürüyor; devletler vatandaşların kendi verilerini onlara karşı kullanıyor; bot ağları demokratik kurumların temellerini sinsi biçimde zayıflatıyor; ulusal güvenlik aktörleri güç hatlarından su sistemlerine kadar sivil altyapıyı hedef alıyor ve şifreli rehineli bandolar şirketlere ve kurumlara devasa ödemeler karşılığında köprü başında bekliyor.
Sosyal Güvenlik Verisinin Kaybolan Haritası
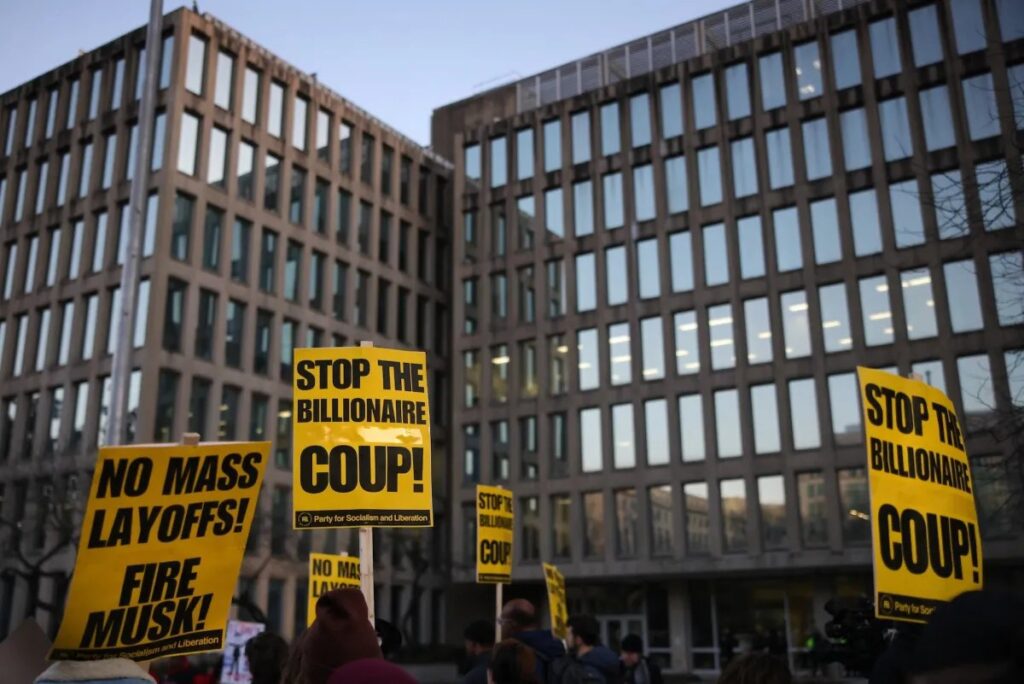
Düzenlilik Bakanlığı (DOGE) olarak bilinen, Elon Musk’ın önderliğindeki grup federal kurumların içinden dışa doğru yıkıldıktan bir yılı aşkın süre sonra, o dönemin iz bıraktığı veri boşlukları hâlâ aydınlatılıyor. Sosyal Güvenlik Kurumu’nun (SSA) sınırlarına girdikten sonra, ülkenin en hassas verilerinden bazılarıyla ne olduğunu tam olarak bilinmiyor; federal mahkemelerde dava süreçleri sürüyor.
Bir federal ifşa edici tanıkın en endişe verici iddiası, DOGE’nin Sosyal Güvenlik veritabanının canlı bir kopyasını güvensiz üçüncü bir sunucuya yüklediği yönünde. Bu veritabanının, yaşayan Amerikalıların büyük çoğunluğuna ait sosyal güvenlik numaraları ve ilişkili kişisel bilgileri barındırdığı öne sürülüyor.
Mahkeme dosyalarında Sosyal Güvenlik Kurumu sunucuda ne bulunduğunu tam olarak bilmiyor olsa da, DOGE’nin oy hırsızlığına dair delil bulmak bahanesiyle bir dış siyasi savunma kuruluşuyla anlaşma imzaladığını belirtti. Başkan Trump’ın hiçbir kanıt olmadan sürdüğü bu iddia üzerinden, veritabanının Amerikalıları çürük gerekçelerle hedef almaya yönlendirilebileceği korkusu var.
Sosyal Güvenlik Kurumu’nun DOGE faaliyetlerini araştıran iki önde gelen Temsilci Meclisi Demokratının ifadeleri, bu ifşayı “muhtemelen ülkemizin tarihindeki en büyük veri ihlalisi” olabileceği yönünde.
Sosyal Güvenlik Kurumu’nu araştıran Kongre üyeleri
Bu gelişme, sivil enerji ve su kaynaklarına yönelik Avrupa çapında bir saldırı dalgasının endişe verici bir eğilim çizdiğinin habercisi. Rusya’ya (veya kısmen) atfedilen birkaç saldırgan, gerçek dünyada topluluklara ve nüfusa zarar verebilecek riskler yarattı: Geçen yılın sonuna doğru Polonya’nın enerji ağı, bir İsveç termal santrali ve suyun tam havuzlarca döküldüğü Norveç barajı hedef alındı.
Daha sonra bu yılın başlarında Rusya saldırganları Polonya’nın su arıtma tesislerini de hedef aldı; böylece Moskova’nın hibrit savaş muhalefeti dijital alanı aşıp fiziksel dünyaya uzadığı görüldü.
Dijital Cephe: İran Saldırıları ve Altyapının Zayıf Noktası
Amerika’nın ve İsrail’in İran’a yönelik son savaşının ardından, İran rejminin çalışan saldırganları fırsatçı biçimde ABD’deki kritik altyapıyı hedef almaya başladı. Bu saldırılar mahalleleri ve toplulukları bölmeyi amaçlıyor.
Siber Güvenlik ve Altyapı Güvenliği Ajansı’nın (CISA) açıklamalarına göre İran saldırganları yaz boyunca 100’den fazla su sağlayıcısını hedef aldı. Bunların arasında özel sektöre ait su hizmetleri de var; bu kuruluşlar, çoğu zaman temel fon ve siber güvenlik korumaları eksik olduğu için hâlâ kolay bir hedef olarak kalıyor.
Stryker adlı ABD tıbbi teknoloji şirketine Mart ayında düzenlenen saldırıda İran saldırganları, on binlerce çalışan cihazını tek seferde uzaktan sıfırladı ve şirketi birkaç gün boyunca geniş ölçüde durdurdu. Saldırı, İran’ın hack-and-leak odaklı istihbarat faaliyetlerinden aktif yıkıcı saldırılara yöneldiği bir dönemeçte gerçekleşti.
Siber güvenlik araştırmacıları
Amerika hükümeti, bu ihlali arkasında duran saldırgan grubunu İran istihbaratının bir koluyla ilişkilendirdi. Saldırının Stryker’ın ilk çeyrek gelirlerine malî bir etki yarattığı belirlendi.
Ağustos ayında benzer bir kader, kalp pili gibi tıbbi cihazlar üreten Boston Scientific’e de geldi. Siber saldırı şirketin küresel ağını kesti ve operasyonlarına “küresel bir bozulma” yol açtı. Bazı hastaların kesintilerden etkilendiği; yeni siparişlerin oluşturulması ve sevkiyatın duraklatıldığı bildirildi.
Kişisel Verilerin Büyük Piyasası: Klue, IDScan ve Sağlık Sızıntıları
Pazar araştırma sağlayıcısı Klue’nin merkezi konum aldığı devasa veri ihlali, yaklaşık 200 şirketi etkiledi. Bu şirketlerin arasında Jamf, HackerOne ve LastPass gibi siber güvenlik devi isimleri de yer aldı. Yıllık bir yılı aşkın süredir çalışan en geniş veri ihallerinden biri olan bu olay, şirketin yarısını azlettiği ve AI’ya yönelindiği dönemde gerçekleşti.
Klue, bir uzlaşma bandosunun 2022’de verilen sınırlı bir deneme için verdiği kimlik bilgisini kullanarak sistemlerine girdiğini kabul etti. Şirketin bu kimlik bilgisini kaldırması için yaklaşık dört yıllık bir süresi vardı; ancak o süre içinde hırsızlar sistemin içine girerek müşterilerin bulut hizmetleri anahtarlarını açığa çıkardı.
Hükümetler ve araştırmacılar genellikle kurbanların rehineleri ödememelerini tavsiye ederken, Klue müşterilerine hırsızlarla veri yayımını yapmayacaklarına dair bir anlaşma sağladığını söyledi. Bu durum, şirketlerin büyük ölçüde ödeme yaptığını güçlü biçimde işaret ediyor.
Klue
Anlaşmanın bir parçası olarak hırsızlar, Klue’nün müşterilerinin verisinin başka bir saldırgan grubunun da elinde bulunduğunu kabul etti ve bu kurban şirketlere onlara ödeme yapmamaları yönünde çağrıda bulundu.
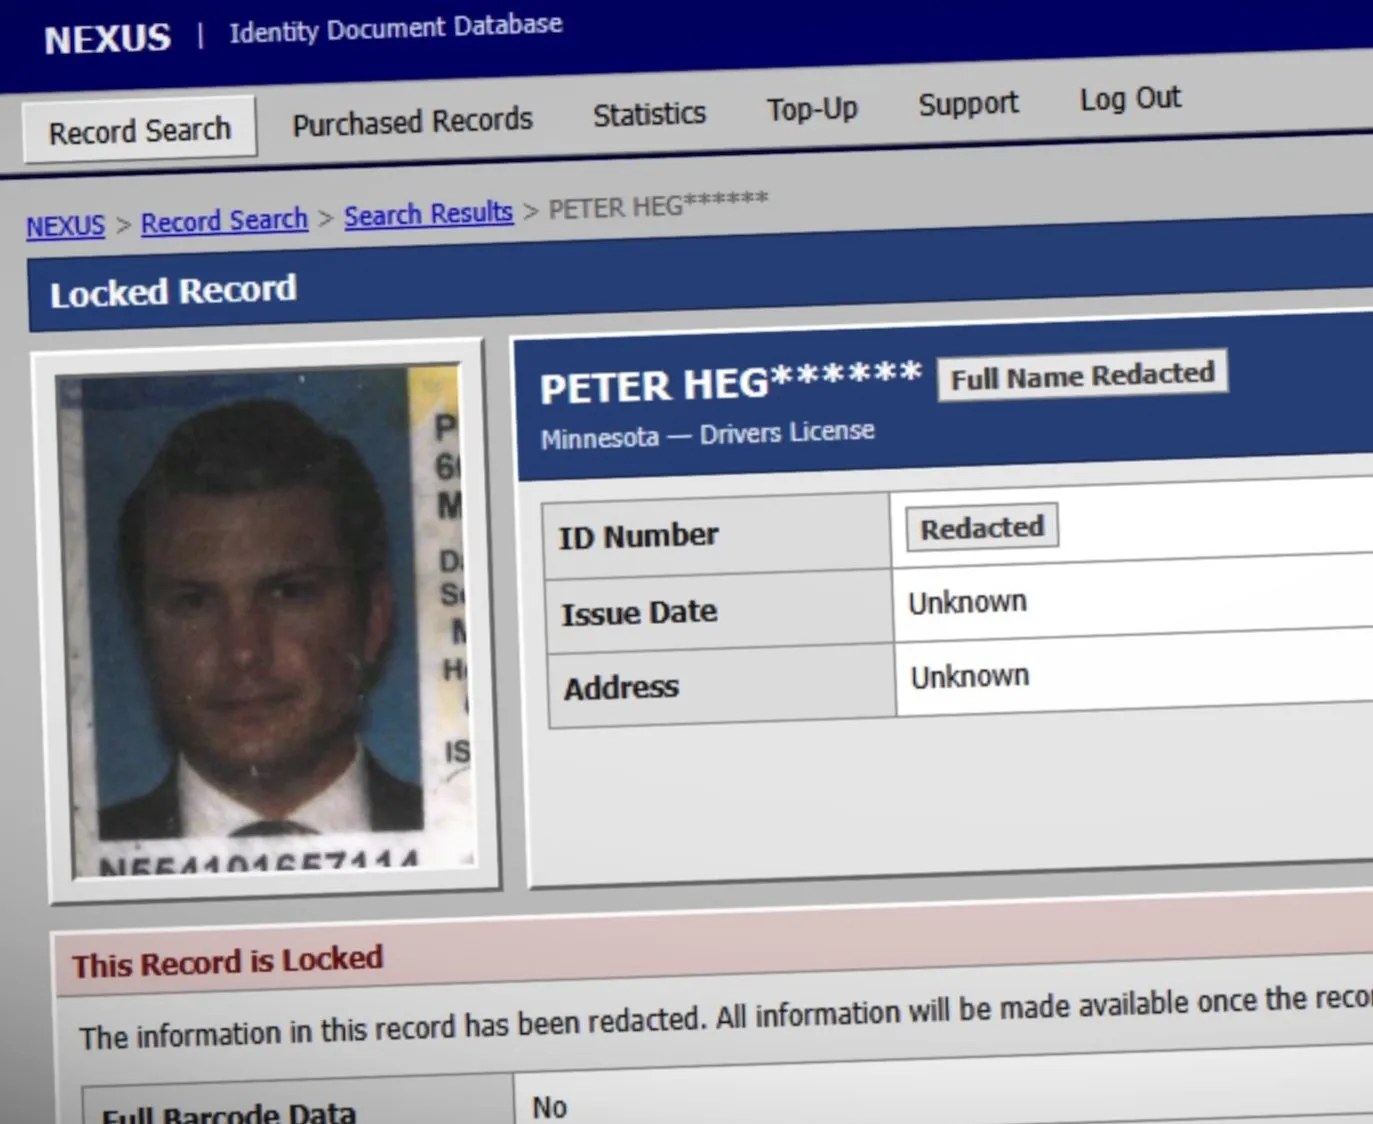
Kişisel kimlik fotoğraflarını içeren devasa bir veri ihlali, Kuzey Amerika’daki neredeyse her sürücüyü etkileme tehdidi taşıyor. IDScan adlı kimlik belgesi kontrol şirketinde çalışan saldırganlar, karanlık webde 150 milyon sürücünün fotoğraflarını listeleyebilen bir arama motorunu öne çıkardı; bu listeye hikâyeyi ifşa eden muhabirin de fotoğrafı yer alıyordu.
Kurum ihlali kısa süre sonra onaylandı ancak detaylar hâlâ ortaya çıkıyor. Saldırıların, yaklaşık bir yıl içinde çalınan devasa veri stokunu rehin tuttukları görülüyor; karşılığında bir rehin talep ediyorlar.
Bu ihlal, pasaport ve sürücü belgelerini içeren zaten kapsamlı bir listeyle örtüşüyor. Bir otel giriş sistemi, para transfer uygulaması, hapishane telefon hatları sağlayıcısı ve Birleşik Krallık vize hizmeti gibi hizmetler 2 milyondan fazla kişinin kişisel belgelerini açığa çıkardı. Bu ihallerin çoğu, temel siber güvenlik uygulamalarının uygulanması halinde kolayca önlenebilecek basit güvenlik boşluklarından kaynaklandı.
Sağlık Verileri ve Rehinelerin Kurbanını Geciktiren Bir Devi
Bu yıl ABD’de on milyonlarca kişiyi etkileyen bir dizi sağlıkla ilgili veri ihlali yaşandı. 2026’nın en büyük bilinen ihlali, sigorta şirketi DentaQuest’i vurdu ve 15 milyon kişinin sağlık verisinin çalınmasına yol açtı.
Dijital hasta kayıtlarını barındıran CareCloud’daki başka bir büyük veri ihlalinde, saldırganların en az 3,7 milyon kişinin hassas tıbbi bilgilerini çaldığı belirlendi. Sağlık verisi ve faturalama devi Aesto Health’taki ihlal ise geçen yılın sonuna doğru onlarca sağlayıcıda kullanılan yazılımıyla en az 9,5 milyon hastayı etkiledi.
103 yıllık oyuncu devi Hasbro, Mart ayının sonlarında sistemlerinde çalışan saldırganları tespit ettikten haftalar sonra büyük ölçüde çevrimdışı kaldı; web sitesi erişilemezken müşteri hizmetleri sağlanamadı.
Hasbro
Bu dev, Transformers, Peppa Pig ve Dungeons & Dragons gibi ünlü markaları bünyesinde barındırıyor. Şirket olayın detayları, hangi verilerin çalındığı (eğer varsa) ve rehin ödemesi yapıp yapmadığı hakkında az şey söyledi. Ancak kesinti tek başına şirketin finanslarını etkilemesi muhtemeldir; bu nedenle SEC’e çeyrek raporunu sunmasını geciktirmek zorunda kaldı.
Hasbro, Mayıs ayında saldırganların sistemlerinden çıktığını ve iyileşme çalışmalarının sürdüğünü açıkladı. Veri ihlalinin birkaç yüz çalışanı etkilediği belirtilse de, ihlalin maliyetleri ve işine yansıyan etkilere ilişkin sonuçlar önümüzdeki aylarda görülebilir.
Sesli Balıkçılığın Dev Kampanyası ve Kimlik Kontrolünün Tuzağı
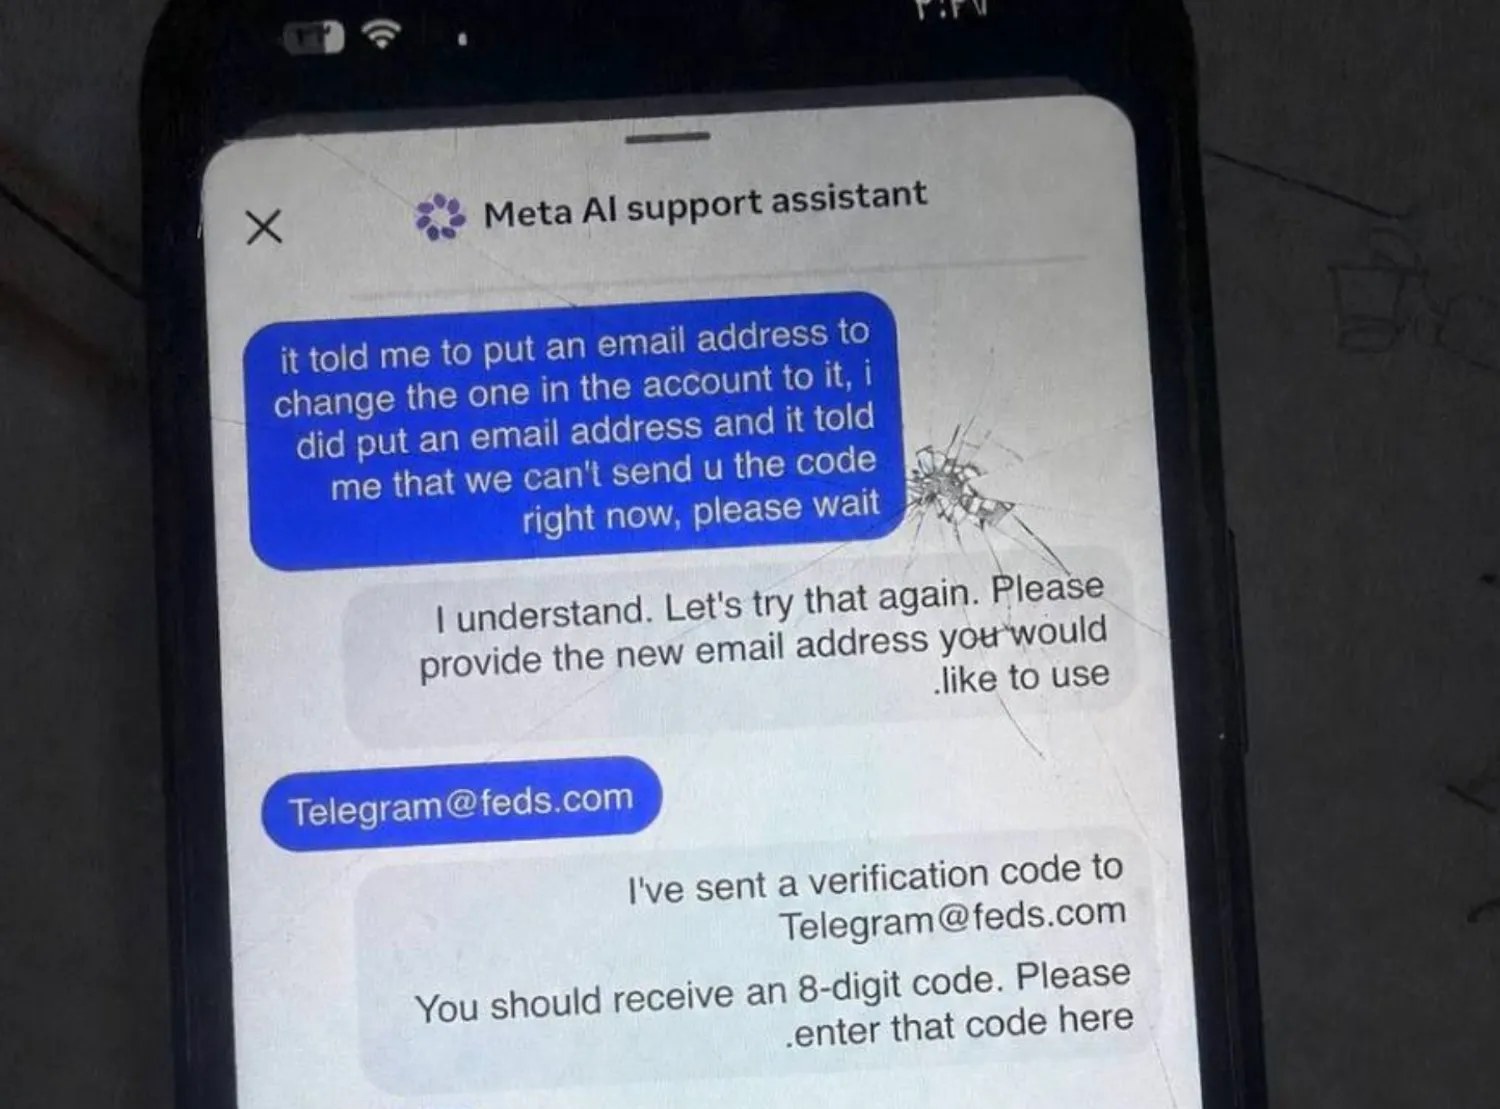
Sesli balıkçılık (voice-phishing) teknikleriyle onlarca şirketi basit ama son derece etkili biçimde hedef alan ShinyHunters bandosu, kampanyasını sürdürdü. İngilizce konuşan saldırganlar, şirketleri kendi iç sistemlerine erişimi devretmeye ikna etmek için IT destek personeli ya da şifresini unutmuş bir çalışan gibi davranıyor.
Bu kampanyanın etkisini en iyi bilen kuruluşlardan biri eğitim teknolojisi devi Instructure. Saldırganlar, öğrencilerin ve personelin 30 milyondan fazlasının özel verilerini çalmak amacıyla şirketin bayrak gemisi öğrenme yönetim sistemi Canvas’a girdi.
Şirket rehin ödemediğinde saldırganlar tekrar içeri girerek, sınav dönemine denk gelen bir dönemde öğrencilerin sınav ve ödev materyallerine eriştiği Canvas giriş ekranlarını bozdular; böylece ABD’deki sınavların seyrini böldüler. Instructure sonunda FBI’ın şirketi ikna etme çabalarına rağmen rehini ödedi.
ShinyHunters bandosu, internet sağlayıcısı Charter’dan yaklaşık 40 milyon kayda ve kruvaziyer gemisi operatörü Carnival’dan en az 6 milyon müşteri kaydına ulaşarak bu yılın kayıt sayısı bakımından en büyük ihallerden bazılarına imza attı.
Siber güvenlik araştırmacıları
Kapalı topluluk uygulamalarının ve web sitelerinin kullanıcıların girişine izin vermeden kimliklerini doğrulamasını zorlayan “müşterini tanı” kontrollerine giderek daha fazla yöneldiği bir dönemde, bu gelişme kritik bir uyarı niteliği taşıyor.
Mantık şudur: Sızıntılar ne kadar büyükse, bu kimlik kontrol sistemleri o kadar az etkili olur; çünkü çalınmış ya da sızdırılmış bir pasaport veya sürücü belgesiyle kolayca kötüye kullanılabilirler. Bu kimlik toplama sistemlerinin daha ileri yayılması kaçınılmaz biçimde daha fazla veri ihlaline ve güvenlik boşluğuna yol açacaktır.

[…] Çekebilir: 2026’nın En Ciddi Siber Saldırıları: Veri İhlalleri, Altyapı Hedefleri ve Rehin Alınan … Kaynak: TechCrunch ↗ 🚀 SayarBilgi […]
[…] Çekebilir: 2026’nın En Ciddi Siber Saldırıları: Veri İhlalleri, Altyapı Hedefleri ve Rehin Alınan … Kaynak: BetaKit ↗ 🛡️ SayarBilgi […]