

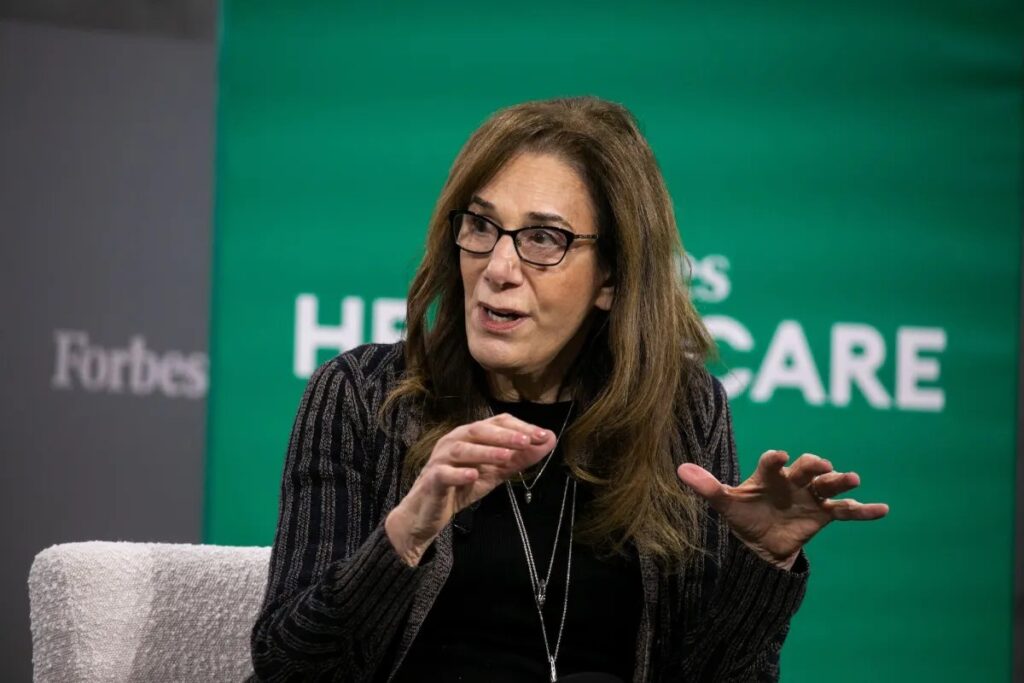
Tıp kayıtlarını yöneten yazılım devi Epic, MyChart adlı yaygın kullanılan yazılımıyla hastaların tıp verilerine erişimi sağlayan şirket, siber saldırılardan yazılımları ve sistemleri korumaya çalışırken ürün geliştirmenin çoğunu geçici olarak durdurdu. Şirketin kurucusu ve başkanı Judy Faulkner, Anthropic‘in geliştirdiği Mythos adlı ileri düzey Siber güvenlik yapay zeka modelinin ortaya çıkardığı açıkların ardından bu duraklamanın yaklaşık altı hafta süreceğini belirtti.
Faulkner, geçen ay Modern Healthcare’a yaptığı açıklamada, şirketin ürünlerini “koruma” çalışmalarının sürdüğünü ve bu süreçte geliştirme faaliyetlerinin askıda tutulduğunu söyledi. Şirket açıkların niteliğini ifşa etmedi; ancak baş güvenlik sorumlusu Stirling Martin’in The New York Times’a göre bazı müşteri yapılandırmalarının MyChart’ı dışarıdan hasta kayıtlarına erişime açık hale getirebileceği belirtildi.
Açıkların boyutu ve tespit yolu
Epic, 320 milyondan fazla hasta kaydını Amerika Birleşik Devletleri genelindeki hastaneler ve doktor muayene salonları için yönetiyor. Şirket, kendi ifadesine göre müşterilerinin tıp verilerine erişimi olmadığını; bu sorumluluğun hastane ve doktora ait olduğunu vurguluyor. Ancak Epic’in haberi olmayan bir açık, hackerların ülkenin dört bir yanında yer alan birden fazla MyChart sistemini etkisiz hale getirip içeride saklanan verilere ulaşmasına olanak tanıyabilir.
Martin, TechCrunch’un yorum isteğine yanıt vermedi. The New York Times’a verdiği demeçte yapay zeka modelinin açığın tespit edilmeden hasta kayıtlarını değiştirme amacıyla sömürülebilir olup olmadığını belirtmediğini ancak bunun sorunları gidermek için yeterli risk taşıdığını kaydetti.

Bazı müşteri yapılandırmaları MyChart’ın dışarıdan, yazılımın günlüklerine herhangi bir giriş kaydı düşmeden hasta kayıtlarına erişilmesine yol açabiliyor. Yapay zeka modeli açının tespit edilmeden veri değiştirmede sömürülebilir olduğunu söylemedi; ancak bunu gidermek için yeterli risk taşıdığını düşünüyorum.
Stirling Martin, Epic Baş Güvenlik Sorumlusu (The New York Times)
Siber güvenlik araçlarının yükselen riski
Bir şirketin güvenlik açıklarını gidermek için geliştirmeyi durdurması nadir bir durum; ancak hızla açık bulup sömürebilen yapay zeka araçlarının ortaya çıkması, saldıranların veri çalmada daha kolay iş yapabileceğine dair kaygıları doğurdu. Tıp alanındaki ihlaller, hackerların hassas sağlık verilerine ulaşmak istemesi ve sağlayıcıların bu bilgilerin internette yayılmasını önlemek için ödeme yapacağı varsayımıyla giderek yaygınlaşıyor.
Bu yıl sağlık ve teknoloji şirketlerinde üst üste yaşanan veri ihlalleri on milyonlarca Amerikalıyı etkiledi. Bunlara CareCloud adlı e-sağlık veri depolama devi üzerindeki bir ihlal sırasında çalınan tıp kayıtları, ilaç dağıtıc McKesson’dan çalınan milyonlarca satır hasta verisi ve Kuzey Amerika genelinde kullanılan yazılıma sahip Birleşik Krallık merkezli sağlık teknoloji şirketi Craneware’dan çalınan belirsiz tutarda veri yer alıyor.
Amerika Birleşik Devletleri Sağlık ve İnsan Hizmetleri Bakanlığı, şu anda 15 milyon kişiyi etkileyen diş sigortası şirketi DentaQuest üzerindeki ihlali, 2026 yılında şimdiye kadar yaşanan en büyük sağlık kaynaklı veri ihali olarak listeliyor. Geçmiş yılın örneğinde ise UnitedHealth’e ait ve çoğu Amerikalının ödeme ve fatura süreçlerini yöneten Change Healthcare’a yönelik 2024 fidye yazılımı saldırısı, hackerların 192 milyondan fazla kişinin sağlık verisini çalmasına olanak tanıdı; şirket çalınan veri yayınlanmasın diye hackerlara iki kez ödeme yaptı.
Bu Gelişmeyi Toplulukta Değerlendirin
Haber hakkındaki düşüncelerinizi, donanım deneyimlerinizi ve teknik sorularınızı topluluk üyeleriyle anlık olarak tartışın.























Söz sizde.
Deneyiminizi, sorularınızı ve katkılarınızı paylaşın. E-posta adresiniz yayımlanmaz.