

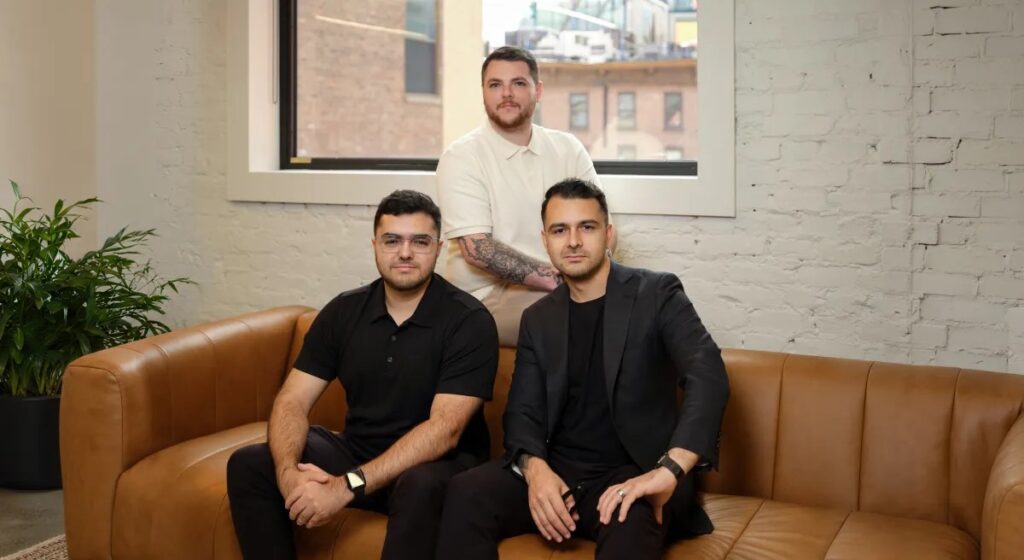
Siber güvenlik ve uyum (compliance) alanında faaliyet gösteren startup şirketi Comp AI, 34 milyon dolarlık Seri A finanslama turunu tamamladığını duyurdu. Roo Capital ve Grand Ventures’ın önderliğinde gerçekleşen turda ayrıca mevcut yatırımcıların da katıldığı belirtildi. Şirket, yapay zeka ajanlarını kullanarak şirketlerin güvenlik politikaları yazması ve güvenlik denetimleri için kanıt toplamasına yardımcı olan bir platform geliştiriyor.
Şirket, son dönemde artan siber risklere dikkat çekerken, ajanik (agentic) çağda işletmelerin daha verimli çalışmasına yardımcı olmak amacıyla ortaya çıkan yeni nesil siber güvenlik girişimlerinden biri olarak konumlanıyor. Comp AI’nın kurucuları Lewis Carhart (CEO), Claudio Fuentes (COO) ve karde Mariano Fuentes (CTO), bu turun şirketin ürün genişletme hedeflerini destekleyeceğini vurguladı.
Kurucu Ekibin Yolculuğu
Comp AI, geçen yıl Ocak ayında Carhart, Claudio Fuentes ve onun karde Mariano Fuentes tarafından kuruldu. Claudio ve Mariano neredeyse bir decade boyunca birlikte girişimler kurmuş; Carhart ile birkaç yıl önce tanışmış ve onu, üzerinde çalıştıkları workflow platformu LeapAI’ye katılmaya davet etmişti. Bu dönemde Claudio CEO ve ortak kurucu olarak yer alırken, Carhart büyüme (growth) yöneticisi, Mariano ise kıdemli tam yığın (full-stack) mühendis olarak görev yaptı.
Yaklaşık iki yıl süren bu girişim, milyonun üzerinde kullanıcıya ulaştı; ancak ekip, “sürekli yatırımı haklı çıkracak kadar yapışkan bir kullanım durumu bulamadıkları için” platformu kapatma kararı aldı. Bu deneyimin kendilerine çok şey öğrettiğini hatırlayan ekip, özellikle LLM’lerle geliştirme becerisi ve bir ürün için spesifik bir kullanım durumu bulmanın önemini öğrendiklerini belirtti.
“Çok belirsiz bir süreç. Bizim için elle yapılan birkaç aylık bir çabaydı ve süren boyunca tüm dikkatimizi ürünü inşa etmekten al koyuyordu.”
Claudio Fuentes, Comp AI Kurucusu ve Operasyonlardan Sorumlu Yönetici (COO)
Kurucular, özellikle platformu daha büyük kurumsal müşterilerle çalışacak şekilde ölçeklendirmeye çalışırken SOC 2 uyum sürecinin ne kadar zahmetli olduğunu da deneyimledi. Bu zorluklar üzerine yeni bir girişim fikri doğdu ve Carhart, çünkü fikir onun olduğu için CEO olarak önderliği üstlendi.
Janik Platform ile Güvenlik ve Uyum İşlerini Otomatikleştirme
Comp AI, zahmetli güvenlik ve uyum işleriyle başa çıkmak için ajanik bir platform inşa ettiğini açıkladı. Bu da yapay zeka ajanlarının şirketlerin güvenlik politikalarını yazmasına veya güvenlik denetimleri için kanıt toplanmasına yardımcı olması anlamına geliyor. Platform aynı zamanda bir şirketin uyum kontrollerini karşılayıp karşılamadığını sürekli olarak izliyor.

“Çoğu yazılım şirketi için güvenlik ve uyum, doğrudan gelirle bağlantılıdır,” Carhart TechCrunch’a derken, örneğin bir müşterinin bir anlaşmayı kapatmadan önce bir startup’tan SOC 2 raporu isteyebileceğini belirtti. “Comp AI’ın otomatikleştirdiği şey, şirketlerin bu süreç etrafında traditionally yapması gereken işlerin büyük kısmıdır.”
Carhart, yazılımın şirketlerin bu güvenlik gereksinimlerini karşılamalarına ve sürdürmelerine yardımcı olduğunu ancak gerçek bağımsız denetim incelemesini yerini almadığını vurguladı. Ekip, aynı zamanda insan çalışanların yerini de almadığını belirtti; insan çalışanlar yapay zekayı sisteme dahil etmeye (onboard), kontrolleri desteklemeye ve ajanik iş akışını sürdürmeye yardımcı oluyor.
“Bir ajan örneğin bir politikayı taslak haline getirebilir, ancak kişi yine de onu gözden geçirip onaylar.” Ajanlar zamanla daha önemli eylemler üstlendikçe, koruma düzeyinin ve insan onayının buna uygun olarak artması gerektiğine inanıyoruz.
Lewis Carhart, Comp AI Kurucusu ve CEO
Sürekli İzleme ve Penetrasyon Testi
Şirket aynı zamanda yapay zeka destekli penetrasyon testi de sunuyor; burada platform kod tabanlarını ve altyapıları güvenlik açıkları için proaktif olarak test ediyor. Carhart, ekibin bu Seri A fonunun ürün genişletmeye yardımcı olmasını umduğunu söyledi. Şirket bugüne kadar 37.5 milyon dolar finansman topladı.
Janik çağdaki yeni nesil siber risklere dair çok konuşulan bir konu var ve bununla birlikte Vanta ve Drata gibi yeni nesil AI güvenlik ve uyum şirketleri de ortaya çıktı. Carhart, işletmelerin AI’ı hızlı şekilde benimsemesi ve denemesinin, sürekli—belki otonom—ağır güvenlik ve uyum platformlarına olan ihtiyacı yarattığını söyledi.
“Bir şirketin SOC 2 denetimini tamamladığını ve iki hafta sonra müşteri verilerine erişebilen, iç bir sistemde izinleri değiştirebilen veya kod yayınlamasıyla yeni bir güvenlik açığı sokabilen yeni bir AI ajanını devreye koyduğunu hayal edin.” Denetim geçersiz hale gelmedi; yalnızca sonrasında ne değiştiğini gerçek zamanlı olarak söylemek için tasarlanmamıştı.
Lewis Carhart, Comp AI Kurucusu ve CEO
Şirketler daha fazla AI benimsedikçe, Mariano’ya göre aynı zamanda bir ajanın neye eriştiğini, ne yapmaya çalıştığını ve verilen sınırlar içinde kalıp kalmadığını da göstermeleri gerekiyor. Comp AI’nın bu konuda izinlerle ve hesap verebilirlikle başladığını belirten Fuentes, “Bu sistemler evrildikçe, bu tür riskleri daha sürekli olarak izleyip doğrulayabilecek bir güvenlik katmanı inşa ediyoruz” dedi.
Bu Gelişmeyi Toplulukta Değerlendirin
Haber hakkındaki düşüncelerinizi, donanım deneyimlerinizi ve teknik sorularınızı topluluk üyeleriyle anlık olarak tartışın.























Söz sizde.
Deneyiminizi, sorularınızı ve katkılarınızı paylaşın. E-posta adresiniz yayımlanmaz.