

PHP2Shell yamaları Çarşamba akşamı geldi ve pek çok web sunucusu bu yamaları yaymaya başladı. Ev ağlarında durumu oturttmak daha zor. PHP aynı zamanda NAS web arayüzü, bir güvenlik duvarı, bir Nextcloud konteynerı veya eski bir Pi-hole gibi PHP uygulamaları olarak pek düşünülmeyen bileşenlerin içinde de gelir. PHP projesine göre, CVE-2026-109618 ve CVE-2026-109619 numaralı iki açık, kimlik doğrulaması olmadan kod çalıştırmasına olanak tanıyor ve her ikisi de CVSS 4.0 altında 9.2 olarak derecelendirildi. Düzeltmeler PHP 8.5.12, 8.4.27, 8.3.36 ve 8.2.35 sürümlerinde mevcut. PHP 8.1 ve daha eskileri PHP projesinden düzeltme almıyor. PHP2Shell konulu haber makalemiz teknik ayrıntıları içeriyor. Bu kılavuz ise PHP’nin ev ağında nerede çalıştığını ve bunun için şimdi ne yapılması gerektiğini kapsıyor.
Nicelik ciddi
Güvenlik firması watchTowr, Çarşamba gününden beri her iki açık için de aktif sömürüme girişimlerini gözlemiş ancak başarılı bir ihlali raporlamamıştır. 21 Ekim’deki uyarısında Almanya’nın BSI’si henüz doğrulanmış bir sömürüme bilmediğini belirtmiştir. QNAP da kendi cihazlarına yönelik saldırı raporu almadığını söylüyor. Risk iki gerekten geliyor: Açıklar herhangi bir giriş istemi belirmeden önce sömürülebilir ve çok sayıda ev laboratuvarı hizmeti, port yönlendirme yoluyla internete açık hale getirilmiştir.
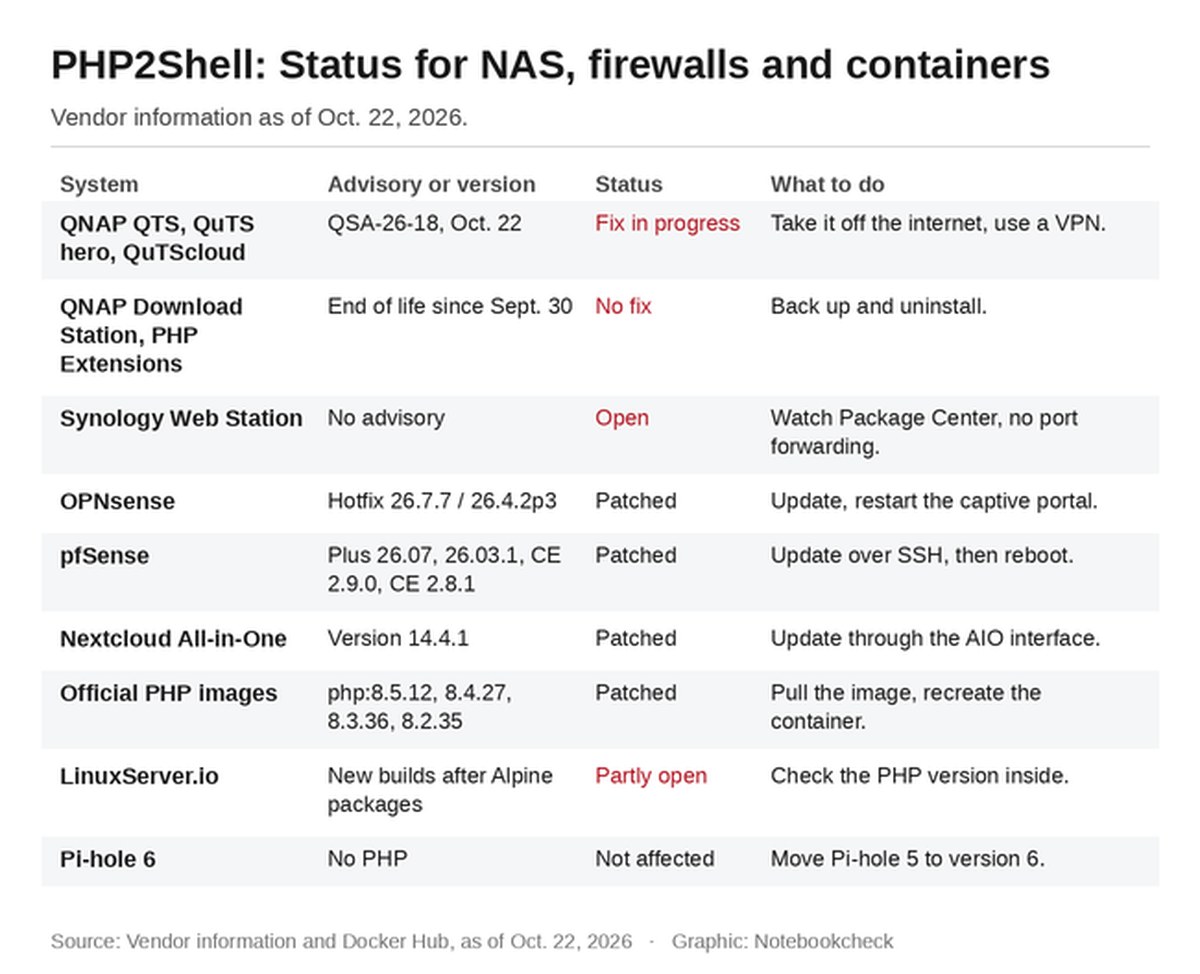
PHP2Shell: NAS, güvenlik duvarları ve konteyner durumları

QNAP: Yama geliyor, o zamana kadar NAS’ı çevrimdışı bırakın
QNAP, 22 Ekim’de QSA-26-18 numaralı güvenlik uyarısını yayımladı. Etkilenen sürümler arasında QTS 6.1.0, QTS 5.2.11 ve öncesi, QuTS hero h6.1.0, h6.0.x ve h5.2.11 ve öncesi ile QuTScloud c5.2.9 ve öncesi yer alıyor. Note Station 3, QNE, ARM32 modellerindeki QVR Gözetim ve TVR OS da etkileniyor. Henüz düzeltilmiş bir sürüm yok ve durum “Düzeltiliyor” olarak görünüyor. Download Station ve PHP Extensions tamamen düzeltme almayacak çünkü destekleri 30 Eylül’de sona erdi. QNAP, indirme görevlerinizi yedeklemenizi ve her ikisini de kaldırmanızı öneriyor.
Yama gelene kadar QNAP, NAS’ın internetten uzak durmasını istiyor. Yönlendiricinizdeki port yönlendirmeyi kapatın, yönlendiricinizdeki UPnP’yi ve myQNAPcloud altındaki Auto Router Configuration özelliğini devre dışı bırakın ve Publish Services altında ihtiyaç duymadığınız herhangi bir hizmeti yayımlamayı bırakın. Uzaktan erişim için QVPN veya yönlendiricinizin VPN’i gibi bir VPN kullanın. QuFirewall’da yönetim portları 8080 ve 443’ü yerel ağınıza sınırlandırın. Yerleşik web sunucusunu kullanmıyorsanız, Control Panel altındaki Applications bölümünden onu kapatın. QNAP, güncellemesinin Container Station konteynerları içindeki PHP’yi kapsamadığını söylüyor.
Synology: Henüz uyarı yok
22 Ekim Perşembe itibarıyla Synology, PHP2Shell için bir güvenlik uyarısı yayımlamamıştı. En güncel DSM uyarısı 18 Eylül tarihli. PHP profilleriyle Web Station çalıştırıyorsanız, Package Center’a göz atın. Yama sürümlü bir PHP paketi belirene kadar, QNAP için geçerli olan aynı kural geçerli: yani port yönlendirme yok ve yalnızca VPN üzerinden uzaktan erişim. Synology blogundaki Marius Hosting, session.upload_progress.enabled özelliğini devre dışı bırakan bir PHP profil değişikliğini de anlatıyor. Bu, doğrulanmış saldırı yollarından birine hedef alıyor ancak PHP projesine göre açıkları tamamen kapatmıyor.
OPNsense ve pfSense zaten yamalandı
OPNsense ve pfSense’in web arayüzleri PHP üzerinde çalışır ve her iki proje de hızlı hareket etti. Çarşamba akşamı OPNsense, PHP 8.5.12 içeren Community Edition için 26.7.7 hotfix’i ve PHP 8.3.36 içeren Business Edition için 26.4.2p3 yayımladı. Captive portal kullanıyorsanız, güncelledikten sonra onu yeniden başlatın.
Netgate, yeni PHP’yi pfSense Plus 26.07 ve 26.03.1 ile CE 2.9.0 için PHP 8.5.12 üzerinden, CE 2.8.1 için ise PHP 8.3.36 üzerinden dağıtıyor. Güncelleme, pfSense-upgrade -c ve pkg komutlarıyla SSH veya konsol üzerinden kurulmalı ve Netgate, web arayüzünün bunu uygulayamayacağını söylüyor. Ardından bir yeniden başlatma öneriliyor. Varsayılan olarak arayüz yalnızca LAN’dan erişilebilir ve captive portal kapalıdır. Her iki varsayılanı da koruduysanız, uygun bir zamanda güncelleyebilirsiniz. Arayüzü internete açtıysanız, derhal güncelleyin.
Nextcloud, WordPress ve diğer konteynerlar
Resmî PHP görüntülerinin yamalı etiketleri, örneğin php:8.4.27-fpm, Çarşamba akaminden itibaren Docker Hub üzerinde kullanıma sunuldu. Nextcloud All-in-One, yeni PHP’yi 14.4.1 sürümüyle birlikte sunuyor ve bu sürüm de aynı akşam yayımlandı. Nextcloud, WordPress, phpMyAdmin, Joomla ve Matomo için resmî görüntüler o günden itibaren Docker Hub üzerinde yeniden oluşturuldu. LinuxServer.io bakımını üstlenen kişiler, PHP konteynerlerinin tamamının etkilendiğini ve Alpine yamalı paketleri yayımladıktan sonra yeni yapılandırmaların geleceğini belirtiyor.
Yeni bir görüntü tek başına koruma sağlamaz. Çalışan bir konteyner, yeniden oluşturana kadar eski görüntüyü kullanmaya devam eder; Docker Compose ile bu, docker compose pull ardından docker compose up -d işlemlerini gerektirir. Konteyner adı kullanılarak docker exec üzerinden php -v çalıştırmak, gerçekten çalışan PHP sürümünü gösterir. 8.5.12, 8.4.27, 8.3.36, 8.2.35 ya da aynı daldan gelen daha yeni bir sürüm bildiriliyorsa, konteyner yamalı demektir.
Linux sunucuları ve Raspberry Pi
PHP doğrudan sistem üzerinde çalışıyorsa, düzeltme dağıtımınızın paket güncellemeleri aracılığıyla gelir. Ubuntu yamalı paketleri yayımladı ancak sürüm numarasını eski halde koruyor, çünkü Canonical düzeltmeyi backport ediyor. Ubuntu 24.04’te yamalı paket, php8.3 sürüm 8.3.6-0ubuntu0.24.04.13 oluyor. Debian düzeltmeleri güvenlik güncellemeleri üzerinden dağıtıyor. Ardından, PHP kullanan her hizmetin yeniden başlatılması gerekir. Ubuntu’ya göre, mod_php içeren Apache’nin tam bir Apache yeniden başlatması, PHP-FPM kurulumlarının ise FPM hizmetinin yeniden başlatılması gerekir.
Pi-hole kullanıcıları rahatlayabilir. Geliştiricilerine göre 6. sürüm artık lighttpd ya da PHP gerektirmiyor. Hâlâ Pi-hole 5 çalıştırıyorsanız, sisteminizde PHP varsa, bu yükseltme için iyi bir nedendir.
Homelab’ınızda PHP2Shell nasıl kontrol edilir
php.ini yönlendirme çalışmalarının aslında ne yaptığı
Çeşitli php.ini ayarları, azaltıcı önlemler olarak çevrimiçi olarak paylaşılıyor. PHP projesi, memory_limit=-1’i CVE-2026-109618 için birincil yapılandırma azaltıcısı olarak listeliyor ancak bunun tam bir düzeltme olmadığını vurguluyor. CVE-2026-109619 için ise uyarıda, sizi tamamen koruyan genetik bir yapılandırma olmadığı belirtiliyor. En iyi durumda böyle değişiklikler, güncelleme yapana kadar size zaman kazandırır. En etkili koruma, PHP hizmetlerinin doğrudan internetten erişilebilir olmadığı ve yalnızca WireGuard ya da Tailscale gibi bir VPN üzerinden uzaktan erişilen bir homelab’dır.
Kaynak(lar)
PHP: CVE-2026-109618 için güvenlik uyarısı
PHP: CVE-2026-109619 için güvenlik uyarısı
BSI: Kritik PHP açıkları üzerine siber güvenlik uyarısı (Almanca)
watchTowr: PHP2Shell’e yönelik sömürü girişimleri
QNAP: PHP2Shell’e yönelik QSA-26-18 güvenlik uyarısı
Synology: Ürün güvenlik uyarıları
Marius Hosting: Synology üzerinde PHP2Shell azaltma
OPNsense: Hotfix 26.7.7 ve 26.4.2p3
Netgate: pfSense için kritik PHP güvenlik güncellemesi
Nextcloud: All-in-One sürümü 14.4.1
LinuxServer.io: PHP konteynerlerinin durumu
Docker: Konteynerlerde PHP2Shell nasıl düzeltilir
Ubuntu: PHP2Shell açıkları düzeltmeleri kullanıma sunuldu
Pi-hole: Pi-hole v6 tanıtılıyor
Bu Gelişmeyi Toplulukta Değerlendirin
Haber hakkındaki düşüncelerinizi, donanım deneyimlerinizi ve teknik sorularınızı topluluk üyeleriyle anlık olarak tartışın.
Bu gelişme hakkında düşüncelerinizi, donanım deneyimlerinizi veya sorularınızı Topluluk Forumumuzda paylaşın.
Foruma Katıl & Yanıtla ➔























Söz sizde.
Deneyiminizi, sorularınızı ve katkılarınızı paylaşın. E-posta adresiniz yayımlanmaz.