

Bir yıldan fazla süredir ev sunucum olarak yeniden kullanıldığı için sekiz yaşında bir Dell dizüstü bilgisayarı kullanıyorum. İçinde bulunduğum şeylerden biri ne mi biliyor musunuz? BIOS’a erişmem gerektiğinde, dizüstü bilgisayarı köşeden çıkarmam, kapağını açmam, yeniden başlatmam ve içeri girmek için F2’ye basılı tutmam gerekiyor. Dell logosunu kaçırırsam, tüm adımları tekrarlamak zorunda kalırım.
Google‘da
XDA

ekle
Kaynak olarak tercih et
Google Discover‘dan takip et
Birkaç hafta önce, bir ESP32 projesi üzerinde çalışırken Intel’in yerleşik uzaktan yönetim sistemine rastladım. O proje sırasında onu derinlemesine incelemedim, ancak daha sonra incelediğimde, dizüstü bilgisayarımın BIOS’una bilgisayarımdan erişmemi sağlayan bir özelliği etkinleştirdim.
Aramadığım bir özelliği bulmak
İki gözetici planı başarısız oldu, chipset’imde ise üçüncü vardı
Intel Active Management Technology’yi (AMT) bulmaya çalışmıyordum bile ve dürüst olmak gerekirse, gerçekten kullanana kadar onun varlığından haberim bile yoktu. Sunucum donduğunda yeniden başlatmak için ESP32 kullanarak bir gözetici kuruyordum. Gücü kesmek için en iyi seçim bir röle olmalıydı, ancak sunucum bir Dell Latitude dizüstü bilgisayar olduğu için batarya bunu anlamsız kılıyordu.
Üstelik Latitude 7480’un yerleşik Intel iTCO gözetcisine yöneldim. Ama bu da benim için işe yemedi. Röle yöntemi elendi, iTCO yöntemi başarısız oldu ve projeden vazgeçmeye neredeyse karar vermiştim; sonra bir fikir geldi: Latitude bir iş dizüstü bilgisayarı, o yüzden uzaktan yönetimin yerleşik olması gerektiğini düşündüm. Biraz araştırma yaptıktan sonra da haklı çıktım. Latitude’imdeki i5-6300U, vPro ile geliyordu.
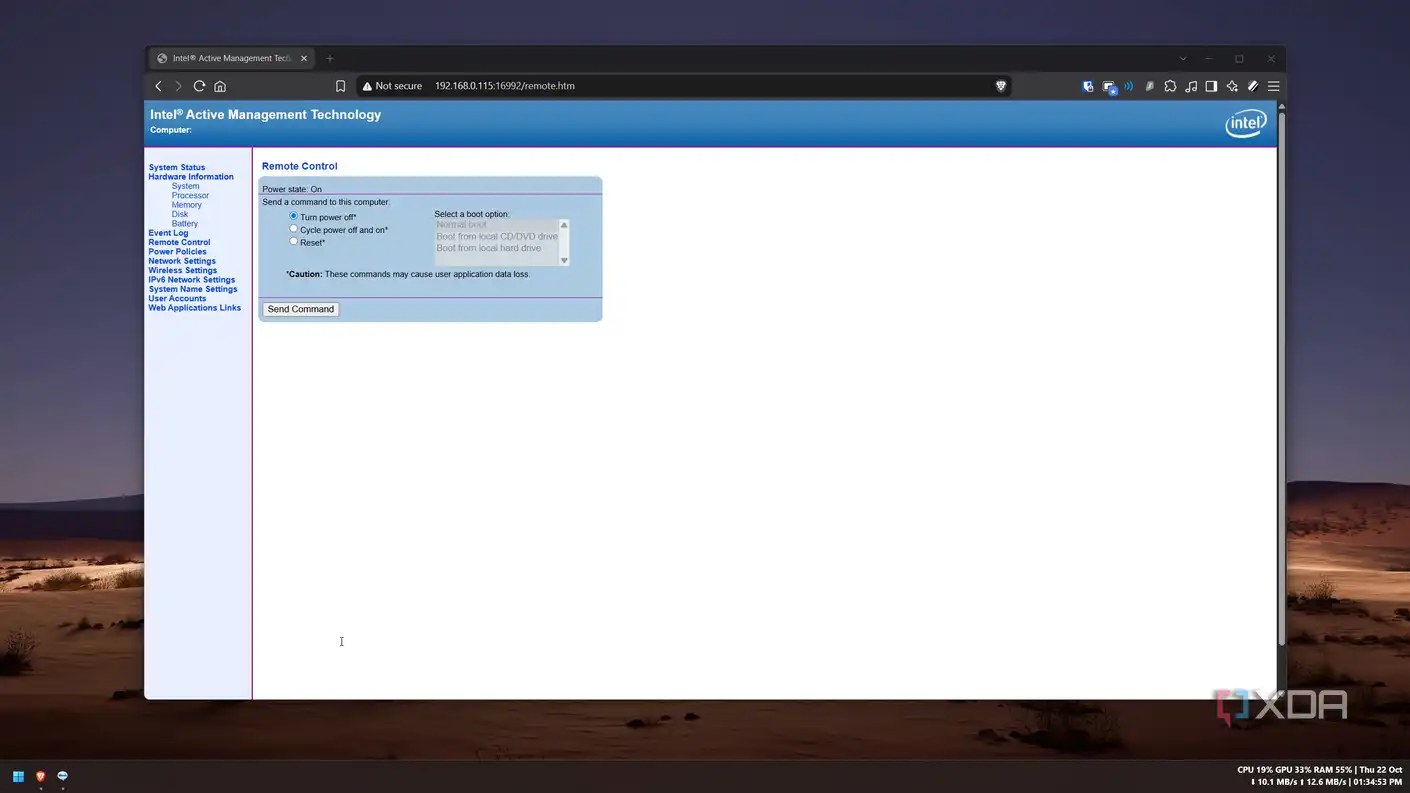
Sonra iş basitleşti; tek yapmam gereken AMT’yi MEBx menüsünden yapılandırmaktı. MEBx önyükleme zamanında açılan yapılandırma arayüzüken, AMT altyapı teknolojisidir. Etkinleştirildikten sonra AMT, HTTP digest-auth kullanarak 16992 portunda bir web arayüzü sunar. Sistem durumu, donanım bilgileri, olay günlükleri, güç kontrolleri ve diğer yönetim seçenekleri gibi birkaç işlev sunar.
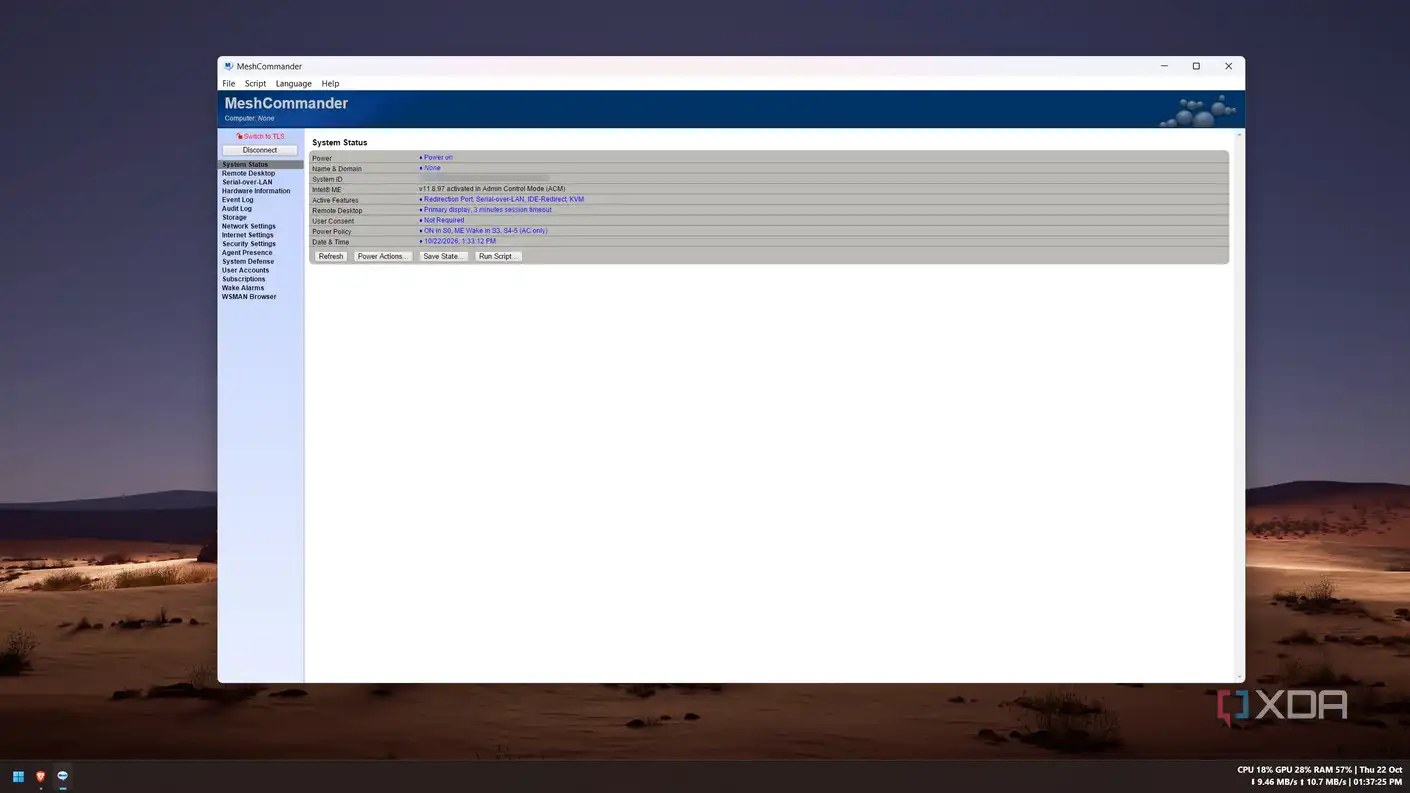
Web arayüzü gözetici için yeterliydi, çünkü dizüstü bilgisayarı uzaktan güç döngüsüne tabi tutabiliyordu; ancak bir sonraki istediğim şey için iyi değildi, çünkü uzaktan ekran yoktu. Gözetici ötesinde kullanabilmek için bir uzaktan KVM’e ihtiyacım vardı. AMT sürümümü destekleyen özel bir müşteri aramaya başladım. Birkaç aramadan sonra MeshCommander’a ulaştım.
İndirdim ve yapılandırma birkaç dakika daha sürdü, çünkü Redirection Port’u ve KVM’i etkinleştirmem, kullanıcı onayını ise kapatmam gerekiyordu. Sonuç olarak MeshCommander, Debian masaüstümün çalışan canlı görüntüsünü verdi.
İşletim sisteminin gizlediği şeye ulaşmak
BIOS masaüstümden açıldı, ancak AMT’nin kendi menüsü açılmadı
Peki ya sonra? Herhangi bir başka uzaktan yönetim istemcisinden farkı ne? Sonra AMT geliyor: İşletim sisteminden bağımsız çalışan chipset’e yerleşiktir. Teknik olarak BIOS’a ve diğer sistem düzeyindeki ayarlara oradan erişebilirdim; oysa SSH bunu yapamaz.
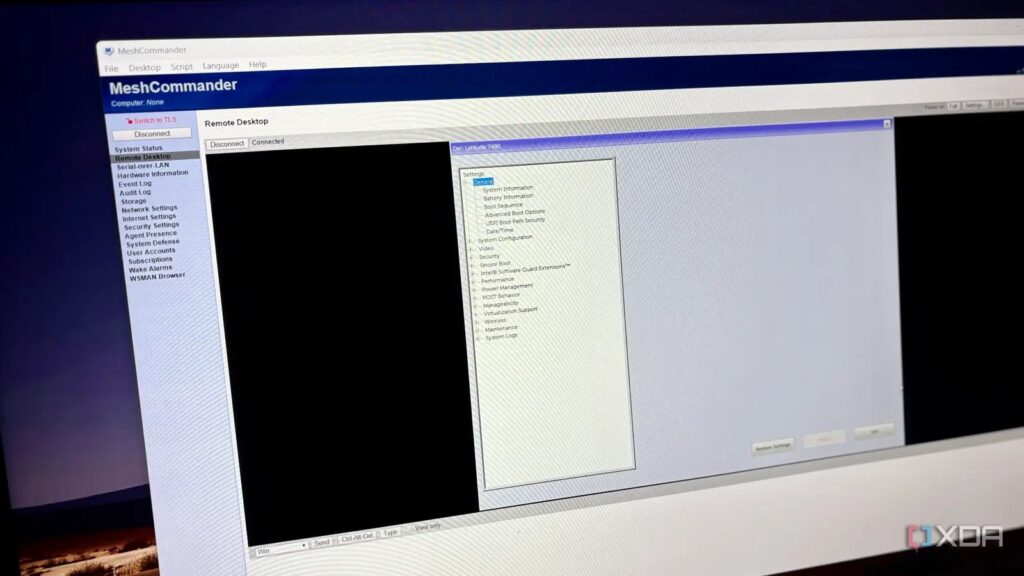
MeshCommander’ın iyi yanı, arayüzde neredeyse tüm eylemleri listelemesidir. Bu yüzden uzun vadede kullanacağım tek şeyle başladım: BIOS. Basit bir işti; Güç Eylemleri -> BIOS’a Sıfırla‘yı seçtim. 16992 web arayüzünün Uzaktan Kontrol sayfasında önyükleme-BIOS seçeneği olmadığını unutmayın. Birkaç saniye içinde BIOS’a önyüklendim ve ekran Uzaktan Masaüstü sekmesinde belirdi.
Bu sadece salt okunur bir görüntü değildi; BIOS menüsünü hem klavye hem de fareyle gerçekten gezinebiliyordum (evet, Dell fare kontrolünü çok eskiden destekliyordu). Ve tüm bu süre boyunca Dell dizüstü bilgisayarım, kapağı usual olduğu gibi kapalı biçimde odamın bir köşesinde duruyordu.
BIOS’tan çıktığımda, her zamanki gibi GRUB’a ulaştı ve Debian’ı başlattı. Yani bir nevi bir şeyler ters giden yoktu; ancak MEBx menüsüne (Ctrl + P) PC’nin klavyesini kullanarak giriş yapmaya çalıştığımda ya tuş vuruşlarını algılamadı ya da MeshCommandar önyükleme sırasında bunu desteklemiyor. İstemci, basılacak tuşları sanal olarak gösterip gönderen bir menü sağlıyor ama Ctrl + P yoktu, bu yüzden sanal menüyü denemedim.
Açık bırakmanın maliyeti
2017 açığını atlattım ama ev sunucum tek bir parolada takılı kalıyor
Uzaktan kontrol, BIOS erişimi ve işletim sistemi bağımlılığı yok — bu güzel görünüyor, değil mi? Ancak birkaç ek koşulla birlikte geliyor. Önce, şükür ki artık yamalanmış birkaç kötü zafiyetten bahsedeyim. CVE-2017-5689 (Intel SA-00075), 2017 yılında saldırganların AMT kimlik doğrulamasını atlatıp AMT’ye yönetim erişimi kazanmasına olanak tanıyan bir zafiyetti; buna uzaktan ekran da dahildi. Intel ME kusurlarıyla ilgili 2017 yılında yayılan başka bir uyarı (Intel SA-00086) daha vardı.
Neden 2017’ye ait birkaç zafiyetten bahsetiyorum? Çünkü Latitude 7480 2017 yapımı bir laptoptu; akrabam onu iş için kullandığı için yazılımı güncellemediğini varsaydım ve ben de bu 9 yaşındaki zafiyetlere maruz kalmış olabilirdim. Ancak AMT sürümünü kontrol ettiğimde rahatladım; güncel bir sürüm (11.8.X.X) ve etkilenen sürüm aralıklarının dışında.
AMT sürümünü bu şekilde kontrol etmek beni tekrar güvenlik hakkında düşünmeye sevk etti. Yerel adrese basitçe bir curl komutu çalıştırdım ve AMT sürümünü giriş yapmadan ortaya çıkardı. Bu, LAN’daki her cihazın bunu görebileceği anlamına geliyordu. Bu portları halka açık şekilde erişime açmadığım için orada biraz güvendeydim; ancak bağlantı TLS’siz bir yol üzerinden, ev LAN’ında düz HTTP ile taşınıyordu. TLS’i etkinleştirebilirdim ancak bu, watchdog (gözetleyici) kurtarma yolunu bozabilirdi, bu yüzden denemedim.
Eğer hatırlıyorsanız, MeshCommander’ı yapılandırırken kullanıcı onayını devre dışı bıraktığımı söylemiştim. Yaptığı şey, her bağlantıdan önce laptop ekranında bir onay kodu gösteren ek adımı kaldırmaktı. Yani bu devre dışı bırakıldığında, LAN’daki herhangi biriyle ev sunucumun tam erişimi arasında sadece AMT yönetici parolası kalıyor.
AMT kullanılabilirliği kesin değil. Her Intel laptopta mevcut değil. Platforma, vPro destekli işlemci ve anakart yapılandırmasına, yazılıma ve hazırlığa (provisioning) bağlıdır. MeshCommandar da bir bakım uyarısı getiriyor: Yazılım artık desteklenmediği için ona körü körüne güvenmek ideal değil. Açık alternatif, kendi barındırdığı ve aktif olarak sürdürülen MeshCentral’dir. Ama bu başka bir günün konusu.
Homelab’daki yerini kazandı
AMT iyi bir araçtır, ancak ancak o zaman ki açık bırakmayı göze alırsanız. Zaten sahip olduğum donanım için faydalı bir uzaktan yazılım erişimidir. Özel bir uzaktan KVM cihazının yerini almaz, ancak benim için işi yapar ve homelab’daki yerini kazandırır. Bir sonraki adımım, watchdog’un kurtarma yolunu bozmadan TLS’i uygulamak ve MeshCommandar’ı MeshCentral ile değiştirmek olurdu.
Bu Gelişmeyi Toplulukta Değerlendirin
Haber hakkındaki düşüncelerinizi, donanım deneyimlerinizi ve teknik sorularınızı topluluk üyeleriyle anlık olarak tartışın.
Bu gelişme hakkında düşüncelerinizi, donanım deneyimlerinizi veya sorularınızı Topluluk Forumumuzda paylaşın.
Foruma Katıl & Yanıtla ➔























Söz sizde.
Deneyiminizi, sorularınızı ve katkılarınızı paylaşın. E-posta adresiniz yayımlanmaz.