

Görsel Kaynağı: The Hacker News
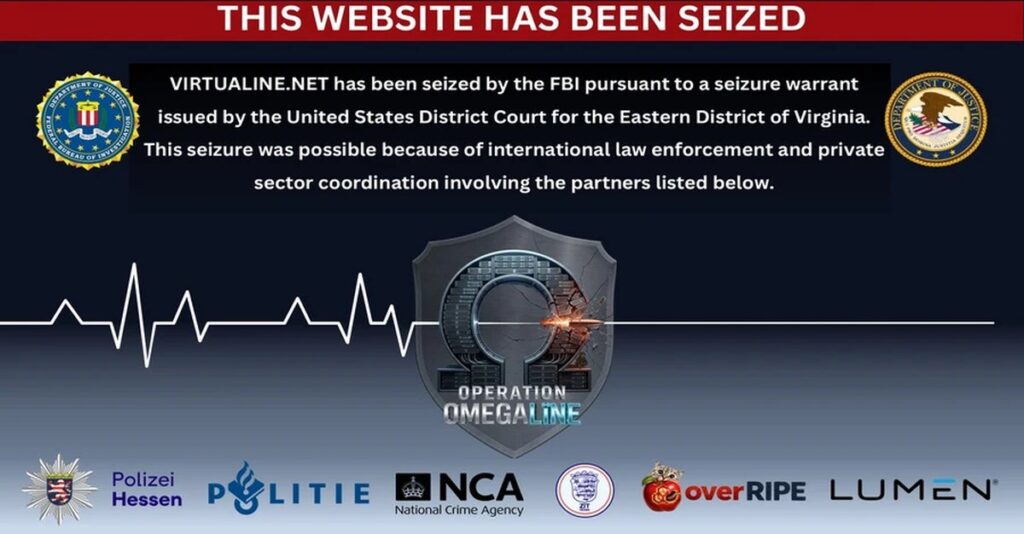
Amerika Birleşik Devletleri Adalet Bakanlığı (DoJ), Salı günü, Virtualine adlı bir mermi geçirmez hosting sağlayıcısının (BPH) bir alan adının ele geçirildiğini duyurdu.
Bakanlığın ifadesine göre, bu hamle; “reşideler cinsel açıdan açık resimlerin pazarlanması, yetişkin ve reşidelerin rızası olmayan müstehcen görsel tasvirlerinin kasıtlı biçimde ifşa edilmesi ve suçlu davranışları gizlemeyi ve teşvik etmeyi amaçlayan uluslararası para aklama” dahil olmak üzere, hizmetin yaygın suç faaliyetlerini işlemek ve kolaylaştırmak için kullanılması nedeniyle atıldı.

“virtualine[.]net” alan adına giden ziyaretçiler, şimdi Hessen Eyalet Polisi, Hollanda Ulusal Polis Tümeni, Birleşik Krallık Ulusal Suç Ajansı, OverRIPE ve Lumen Technologies dahil olmak üzere ulus polisliği kurumları ile özel sektör aktörleri arasındaki koordine bir operasyon kapsamında alan adının Amerika Birleşik Devletleri Federal Soruşturma Bureau (FBI) tarafından ele geçirildiğini belirten bir mesajla karşılanıyor.
Sademe belgelerine göre, Secury, Massgod, Spamhouse, Lanedo ve Omegatech olarak da faaliyet gösteren Virtualine, suçlulara siber suç forumlarında hizmetlerini pazarladı ve bunların phishing, kart sahtekarlığı, e-posta spam’ı ve port taraması için kullanılabileceğini iddia etti; ancak çocuk materyalleri ve terör faaliyetleri bu istisnalar dışında tutuldu.
2025 Haziran ayında HackForums’da sağlayıcının, “Virtualine, son üç terapistinizin görmediğinden daha fazla kötüye kullanıma göz yumdu” diye övündüğü iddia ediliyor. Bu yılın Mart ayının başlarında ayrıca, resmi talepler geldiğinde müşterilerine suç altyapılarını Virtualine ile bağlantısı olmayan bir kabuk şirketine taşıyacağını vaat eden bir “ek koruma planı” pazarlamaya başladı.
Internet Archive tarafından yakalanan görüntüler, standart planların bir sanal CPU, 2GB bellek ve 30GB depolama için ayda 19,99 dolardan, 24 vCPU, 64GB bellek ve 130GB depolama için ayda 179,99 dolara kadar değiştiğini gösteriyor. Virtualine ayrıca CPU, bellek ve depolama açısından optimize edilmiş, ayda 21,99 dolardan 379,99 dolara kadar başlayan planlar da sundu.
“Sunucusunda ‘çocuk içeriklerinin’ yer almadığını ilan etmesine rağmen, Virtualine mahkeme kayıtlarında ‘Satıcı 1’ olarak tanımlanan, böyle bir içerik barındıran bir web sitesini bilerek barındırdı.” Diye ekledi DOJ. “Satıcı 1, kullanıcıların minorite ve yetişkinlere ait çıplak, cinsel yönden ima eden ve/veya cinsel açıdan açık resim ve videolarını paylaşmalarını ve satmalarını sağlayan suç amaçlı bir çevrimiçi forumdur.”
“Satıcı 1, aynı zamanda kullanıcıların hesaplarına izinsiz erişmek için hackerlara ödeme yapabildikleri ‘hizmet için hack’ hizmetini de teşvik ediyor; bu sayede yasa dışı şekilde açık resim ve videolar elde ediliyor. Ocak 2026’da, Virtualine’ın Satıcı 1’e bir IP adresi tahsis etmesinden yaklaşık bir ay sonra, Virtualine bu sunucuda minoritelere ait cinsel açıdan açık resim ve videolarla ilgili bildirimler almaya başladı.”
Adalet Bakanlığı, Virtualine’ın Almanya, Kanada ve Avustralya’daki kolluk kuvvetlerinden, Amerika Birleşik Devletleri’nde Kayıp ve İstismara Uğrayan Çocukların Ulusal Merkezi (NCMEC) ve bir mağuranın avukatından gelen çok sayıda bildirim almasına rağmen Satıcı 1’in hizmetlerini barındırmaya devam ettiğini belirtti.
Virtualine’ın ayrıca Satıcı 1 ile yakın işbirliği yaparak, müşterilerinin yasa dışı içeriklerini yükleyebildikleri ve bir satın alma tamamladıktan sonra indirebildikleri yeni bir web sitesi oluşturmaya katkıda bulunduğu da iddia ediliyor. Web sitesinin bu günahine kadar Virtualine tarafından barındırılmaya devam ettiği bakanlık tarafından eklendi.
“Virtualine.net, Satıcı 1 dahil olmak üzere Virtualine müşterileri için bir dizi ödeme seçeneği içeriyordu.” Diye belirtti DOJ. “Virtualine, BTC [NO-AML] aracılığıyla, müşterilerin fonlarının yasa dışı olarak işaretleneceği endişesi olmadan doğrudan ödeme yapmalarına olanak tanıyan, spesifik olarak barındırılmayan bitcoin adresleri üzerinden ödemeleri kabul etti.”
“Virtualine’ın suç amaçlı müşterilerinin Virtualine’a ödediği, bazılarının doğrudan çeşitli suç örgütlerine izlenebilen fonlar, Virtualine tarafından alındı ve ardından fonların kaynağını gizlemek için daha ileri düzeyde aklandı.”
Kendi analizinde blockchain istihmet firması Chainalysis, Virtualine’ın doğrudan Bitcoin ödemelerini barındırılmayan cüzdan adresleri üzerinden kabul ettiğini ve bu sayede suç amaçlı müşterilerin barındırılan borsalarda uyumluluk kontrollerini tetiklemeden ödeme yapabildiklerini belirtti.
“Virtualine’in zincir üzerindeki ayak izi, fidye yazılımı operatörleri, bilgi hırsızlığı altyapısı, Rusça suç forumları, yasa dışı mağazalar ve dolandırıcılık ve oltalama adresleri de dahil olmak üzere siber suç ekosisteminin geniş bir kesimine doğrudan maruz kalıyor,” dedi.
Sitenin ele geçirilmesinin ardından Virtualine’ın operatörü açık mektup yayımladı ve hizmetin çocuk cinsel istismar materyali (CSAM) olduğunu bilerek barındırdığı iddialarını reddetti. Operatör, CSAM ile ilgili işbirliği talepleri üzerine 24 saat içinde önlem aldığını da öne sürdü. Telegram kanallarından birinde paylaştığı mesajda müşteri verilerinin güvende olduğunu savundu.
“Yasaklı materyali müşteri olarak ‘Satıcı 1’ olarak tanımladığımızda, o müşteriyle olan ilişkimizi sonlandırdık,” diyerek ekledi ve “Virtualine beş yıldır hayatımın bir parçası” olduğunu iddia etti.
“Lütfen beni ve Virtualine’a tek bir müşterinin eylemleri nedeniyle güvenen on binlerce müşteriyi şüphe altında göstermeyin. ‘Satıcı 1’ konusundaki taleplerinize yanıt vermeye hazır olduğumu bilmenizi istiyorum.”
2025 yılının Eylül ayında Spamhaus Project, Virtualine’in operasyonlarını AS209800’e genişlettiğini ortaya koydu. “Türkiye ve ABD merkezli IP adresi aracılarının zayıf müşteri doğrulama prosedürleri sayesinde Virtualine, siber suiistimali sürdürmek için yeni IPv4 ön ekleri almaya devam ediyor. AS209800 şu anda birkaç diğer bulletproof hosting operasyonunu yaygınlaştıran aurologic GmbH üzerinden yönlendiriliyor.”
“Kaybedilen bir ASN, BPH’nin durduğu anlamına gelmez,” dedi Silent Push. “Yeni bir ASN edinme hızı sorunun kritik bir parçasıdır ve bir ASN’nin kaydedilme sürecinin daha sıkı olması gerektiğine inanıyoruz.”
Bu Gelişmeyi Toplulukta Değerlendirin
Haber hakkındaki düşüncelerinizi, donanım deneyimlerinizi ve teknik sorularınızı topluluk üyeleriyle anlık olarak tartışın.
Bu gelişme hakkında düşüncelerinizi, donanım deneyimlerinizi veya sorularınızı Topluluk Forumumuzda paylaşın.
Foruma Katıl & Yanıtla ➔

























Söz sizde.
Deneyiminizi, sorularınızı ve katkılarınızı paylaşın. E-posta adresiniz yayımlanmaz.