

Görsel Kaynağı: The Hacker News
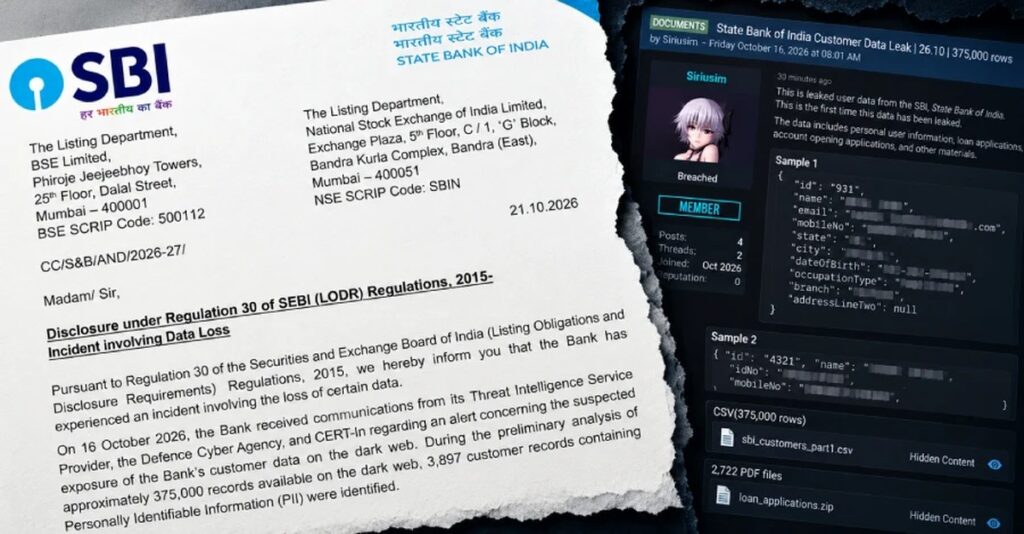
Hindistan Devlet Bankası, karanlık ağda erişilebilir yaklaşık 375.000 kayıtlık bir kümede kişisel bilgiler içeren 3.897 müşteri kaydını tespit etti ve verilerin nereden geldiği henüz bilinmiyor.
Hindistan’ın en büyük devlet bankası, 21 Ekim tarihli borsa bildiriminde “belirli verilerin kaybedilmesiyle ilgili bir olay yaşadığını” belirtti. Sayım ön bir değerdir ve banka, verilerin gerçek olup olmadığını, sızmanın ne kadar derinliğini ve müşterilere yönelik riskini henüz belirlemedi.

Bildirimde, sızan bilgilerin “raporlara göre müşterilerin kayıtlı cep telefonu numaraları, doğum tarihleri, adları, cinsiyeti, e-posta adresleri, ikametgah adresleri, şube ve CIF tanımlayıcıları, lead (müşteri adayı) ID’leri ve kredi/lead kayıtlarıyla ilgili metadata ile diğer ilgili dosyalar”ı içerdiği belirtiliyor. Bir CIF tanımlayıcısı, her müşteri için bankanın iç kimliği olan müşteri bilgi dosyası numarasıdır.
Banka, söz konusu 3.897 kaydın 3.897 farklı kişiye ait olup olmadığını ya da kümenin geri kalanının ne içerdiğini açıklamadı. Söz konusu 3.897 kayıt, incelediği kayıtların yaklaşık olarak her 100’ünde 1’idir.
Bildirimde listelenen kategorilere hesap numaraları, bakiyeler, parollar, tek seferlik kodlar, kart bilgileri ve PAN veya Aadhaar gibi kimlik numaraları dahil değil. Listelenen kategorilerdeki risk, kimlik sahtekarlığıdır: bir arayanın veya mesajın, bankadan geliyormuş gibi görünmek için bir müşterinin adı, cep telefonu numarası, doğum tarihi, adresi, şube ve iç kimliğini kullanması.
Uyarı, 16 Ekim’de bankanın tehdit istihbaratı sağlayıcısı aracılığıyla, Hindistan’ın ulusal bilgisayar acil durum müdahale ekibi CERT-In ve Savunma Bakanlığı’na bağlı silahlı kuvvetlerin siber ajansı Savunma Siber Ajansı tarafından ulaştırıldı.
Banka, olay müdahale ve sınırlama prosedürlerini devreye aldı ve CERT-In’in onayladığı güvenlik denetçileri panelinden bağımsız bir siber güvenlik firması görevlendirerek bildirimin “iddia edilen ihlal” olarak nitelendirdiği konuyu değerlendirdi.
Olayın bankanın temel işletme faaliyetleri, finansal performansı veya işletme sürekliliği üzerinde önemli bir etkisi yoktur; bu bildirimde belirtilmektedir. Bu kapsam banka işletmesini kapsamakta olup müşterileri kapsamamaktadır.
Bildirimde saldırgan, forum veya veri seti adı geçmemektedir. Yaklaşık 375.000’lik bu rakam, izleme hesabı CyberPulse56’nın 16 Ekim’de X üzerinde işaretlediği bir iddiayla eşleşmektedir.
Görsel Kaynak: The Hacker News
Hesap, Siriusim adını kullanan bir tehdit aktörünün SBI ile ilişkili müşteri belgeleri ve kişisel verileri sızdırdığını iddia ettiğini; CSV biçiminde 375.000 satır ve 2.722 PDF belgenin, kişisel bilgiler, kredi başvuruları ve destekleyici belgeler, hesap açılış formları ve adresleri içerdiği belirtilmektedir.
Free Press Journal, çalıntı verilerin ticaretinin yapıldığı siber suç forumu BreachForums üzerindeki listelemeyi inceledi ve listeleme ile birlikte paylaşılan 4 örnek kaydı buldu. Örneklerdeki telefon numaraları geçerliydi. Bir numaradaki WhatsApp profil fotoğrafı, aktörün ayrıca paylaştığı söz konusu kişinin KYC belgesindeki pasaport boyutundaki fotoğrafla eşleşti.
Bu kontrol yalnızca 4 kaydı kapsamakta ve tüm setin gerçek olduğunu ya da nereden geldiğini göstermemektedir. Örnekler çoğunlukla krediyle ilgiliydi ve KYC alanları taşımaktaydı; verilerin SBI’nin kendisine, onun bir iştirakine ya da bankacılık başvurularını işleyen üçüncü taraf bir sağlayıcıya ait olup olmadığını göstermemektedir.
Bankanın bildiriminde, analizinin bu listelemeyle ilişkilendirildiğine dair hiçbir şey yoktur ve banka, 2.722 PDF belgenin incelediği şeyin bir parçası olup olmadığını belirtmedi.
SBI sistemlerinden herhangi birinin sızdırılmış olup olmadığı hâlâ açık bir sorudur. Bildirim, verilerin kaynağını soruşturmaya bırakmakta ve verilerin ilk kez ortaya çıktığına dair bir tarih vermemektedir.
Bildirimde, etkilenmüş müşterilerin bilindirilip bilindirilmediği ya da bilindirileceği belirtilmemektedir. Bankanın siber güvenlik sayfası, son olarak güncellendiği ay olan Haziran ayında, müşterilere herhangi bir siber olayı report.phishing@sbi.co.in adresinden ya da ulusal siber suç hattı 1930’dan bildirmelerini söylemektedir. Bu, olaydan önce yazılmış genel bir tavsiyedir.
Devlet bankalarından biri olan Bank of Baroda da 27 Temmuz’da neredeyse aynı ifadelerle, “iddia edilen ihlal” ifadesini de içerecek biçimde borsalara siber güvenlik olayı hakkında bilgi verdi ve “belirli verilere erişim iddia eden anonim bir kaynaktan bir iletişim alındıktan sonra” bu bildirimi yaptı. Bu bildirimde ön neden olarak “olası iş e-postası ihlali” gösterildi. SBI ise hiçbir nedeni belirtmedi.
Bu Gelişmeyi Toplulukta Değerlendirin
Haber hakkındaki düşüncelerinizi, donanım deneyimlerinizi ve teknik sorularınızı topluluk üyeleriyle anlık olarak tartışın.
Bu gelişme hakkında düşüncelerinizi, donanım deneyimlerinizi veya sorularınızı Topluluk Forumumuzda paylaşın.
Foruma Katıl & Yanıtla ➔

























Söz sizde.
Deneyiminizi, sorularınızı ve katkılarınızı paylaşın. E-posta adresiniz yayımlanmaz.