

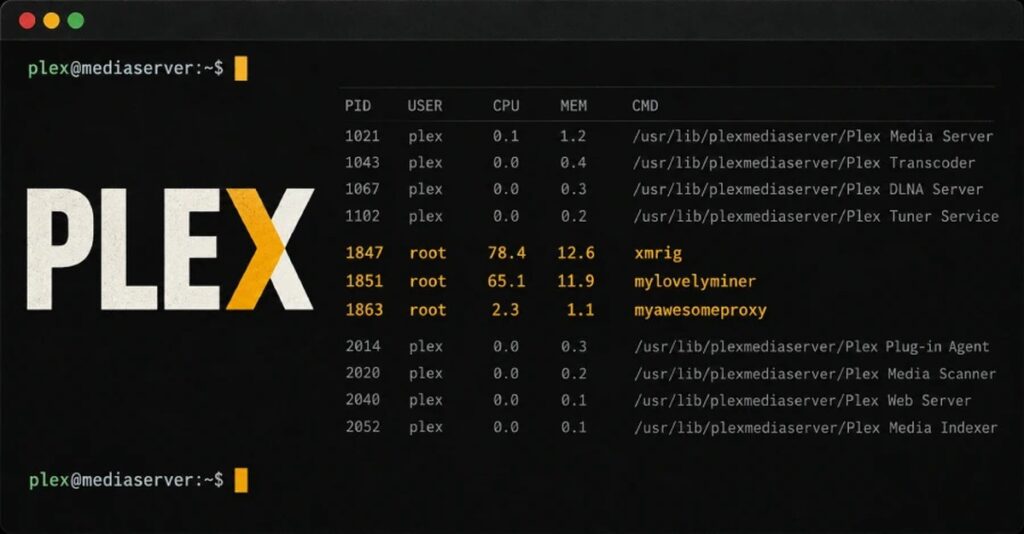
Tehdit aktörleri, bir kanıt-konsept (PoC) yayımlandıktan bir gün sonra, Plex Media Server’daki bir zafiyet zincirini kullanarak kripto madencilerini ve ters proxy yazılımını yerleştirmeye başladı.
Online takma adıyla bilinen bir araştırmacı boredhackerblog’a göre, sözkonusu istismar faaliyeti, Plex2Shell olarak adlandırılan dört farklı zafiyetin birbirine bağlanmasını içeriyor.
Zafiyetler şu şekilde:

- CVE-2026-96652 (CVSS puanı: 5.3) – “/player/timeline” uç noktası aracılığıyla ortaya çıkan, doğrulanmamış bir sunucu tarafı istekte sahtecilik (SSRF) zafiyeti; “protocol” parametresinin doğrulama yapılmadan programlı olarak oluşturulan bir oynatıcı URL’sine eklenmesinden yararlanarak saldırganın Plex sunucusunu istediği bir hedefe POST isteği göndermeye zorlamasına olanak tanır.
- CVE-2026-96654 (CVSS puanı: 6.9) – “searchOne” uç noktasına dahil edilen URL değerlerinin düzgün şekilde etkisiz hale getirilememesinden kaynaklanan bir zafiyet; saldırganın diğer eklentilerin işlevlerini çağırması ve sahibinin yönetici belirtecini elde etmesi için kendi parametrelerini sağlamasına olanak tanıyabilir.
- CVE-2026-96655 (CVSS puanı: 5.3) – Doğrulanmış bir kullanıcının (yani sahibinin belirtecinin) ‘/video/:/transcode/universal’ yol parametresi aracılığıyla rastgele iç veya dış adreslere (örneğin, saldırgan tarafından barındırılan ve kötü amaçlı ELF yükünü taşıyan taşıyıcı video) istek göndermesine olanak tanıyan bir SSRF zafiyeti.
- CVE-2026-96656 (CVSS puanı: 8.6) – ELF paylaşımlı nesnesinin saldırganın seçtiği bir yola Codecs dizinine yazılmasına ve oradan çalıştırılmasına olanak tanıyan dosya adı veya yolunun dışarıdan kontrol edilmesi zafiyeti.
Farklı bir deisle ifade etmek gerekirse, bu zafiyetler sırasıyla birbirine bağlanarak, hassas Plex Media Server örneklerinde doğrulamanmayan uzak kod çalıştırmasına ulaşılabilir.
Zafiyetler, ayrıca CVE-2026-96651 (CVSS puanı: 7.1), güvenlik araştırmacı Zach Main tarafından 27 Temmuz 2026’da Plex’e bildirildi ve 3 Ağustos 2026’da yayımlanan Plex Media Server 1.43.3.10861 sürümünde düzeltildi.
İlk kez 16 Ekim 2026’da Plex2Shell zincirinin teknik ayrıntıları halka açık hale geldikten bir gün sonra, açıkları hedefleyen gerçek dünya sömürü girişimlerinin kaydedildiği bildirildi. Saldırılar, wget veya curl kullanarak uzaktaki bir sunucuda (“217.60.194[.]116”) barındırılan bir madencilik yükünü (“x12345”) çekmek ve dağıtmak için bir kabuk (shell) betiği kullanıyor.
Saldırı girişimleri aşağıdaki IP adreslerinden gözlemlendi –
- 91.92.40[.]202
- 176.65.139[.]228
- 45.194.92[.]222
- 176.65.139[.]228
|
Görsel Kaynağı: The Hacker News |
| Plex2Shell zinciri | Kaynak: Zach Main |
Ayrıca açıklar, VirusTotal’a göre gizli bir Linux arka kapısı ve ters vekil sunucu (reverse proxy) olan “myawesomeproxy” adlı bir nesne ulaştırmak için sömürüldü. Programın çalıştırılması, boredhackerblog’a göre aşağıdaki mesajı gösteriyor –
Bu yazılımı cihazlarınızdan birinde çalıştırmak, internet trafiğinizin olası dış kullanımını kabul ettiğiniz anlamına gelir.
Aynı zamanda dağıtılan ve madencilik sunucusu “ota.proxystream[.]st” adresini işaretleyen “mylovelyminer” adlı bir XMRig madencilik süreci de bulundu. Dikkat çeken bir diğer konu ise, aynı etki alanıyla ilişkili başka bir alt etki alanı olan “global.relay.proxystream[.]st”‘nin, Ağustos 2026’da AISURU DDoS ve proxyware botnet’iyle bağlantılı olarak Bitsight tarafından işaretlendiği.
Reddit‘teki paylaşımlar, birden fazla Plex kullanıcısının aynı “mylovelyminer” yüküyle istismar edildiğini gösteriyor. Yine de bu aşamada bunun Plex2Shell açıklarının sömürülmesinden kaynaklandığı bilinmiyor.
Gelişme, Plex’in birden fazla belirsiz güvenlik açığını gideren bir güncelleme yaydıktan sonra kullanıcılarını en son sürüme güncelleme çağrısında bulunmasından bir aydan fazla bir süre sonra geldi.
Yukarıda bahsedilen açıkların bu uyarının bir parçası olup olmadığı belirsiz. The Hacker News, Plex’ten yorum istedi ve geri dönüş alırsak haberi güncelleyeceğiz. Aktif sömürü dikkate alınarak, kullanıcıların en iyi korumayı sağlamak için Plex kurulumlarını güncel tutmaları tavsiye ediliyor.
Bu Gelişmeyi Toplulukta Değerlendirin
Haber hakkındaki düşüncelerinizi, donanım deneyimlerinizi ve teknik sorularınızı topluluk üyeleriyle anlık olarak tartışın.
Bu gelişme hakkında düşüncelerinizi, donanım deneyimlerinizi veya sorularınızı Topluluk Forumumuzda paylaşın.
Foruma Katıl & Yanıtla ➔

























Söz sizde.
Deneyiminizi, sorularınızı ve katkılarınızı paylaşın. E-posta adresiniz yayımlanmaz.