

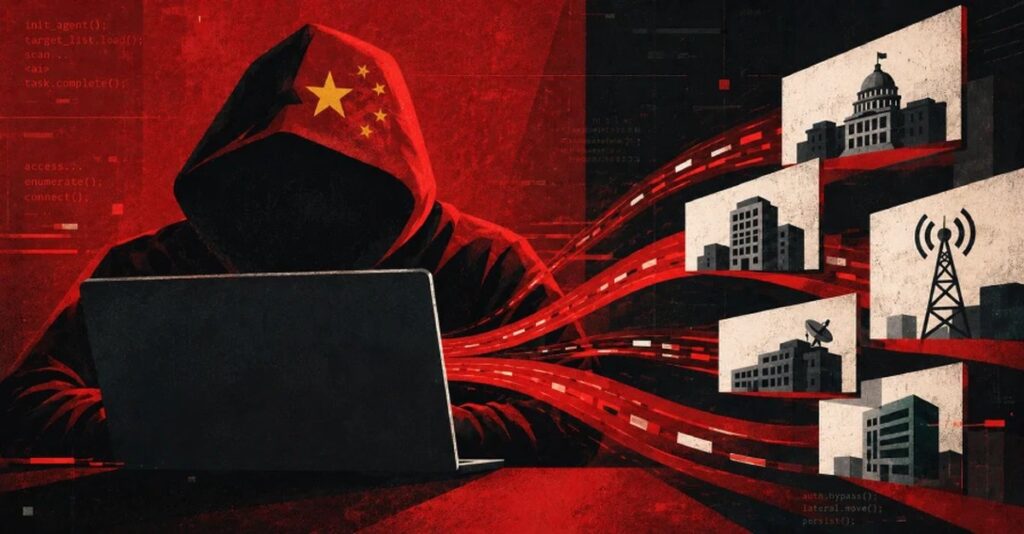
Gorsel Kaynagi: The Hacker News
Çin devleti tarafından desteklenen tehdit aktörleri, aynı anda yüksek değerli hedeflere yönelik saldırılarda ARTEX adlı, Go tabanlı yapay zekâ (YZ) destekli bir sızma testi çerçevesi kullanmış olarak gözlemlendi.
Bu faaliyet, CrowdStrike tarafından Çin merkezli ve Vapor Panda (eski adıyla VexatiousTemper) takma adıyla izlediği bir “hedefli sızma düşmanı”na atfedildi. Şubat 2021’de ilk kez tespit edilen hack grubu, Trend Micro tarafından Earth Estries olarak detaylandırılan bir tehdit kümesiyle örtüşüyor.

“ARTEX gibi ajan araçları, bu genişleme ölçeğini hızla sağlar; küçük bir ekibin, manuel operasyonların destekleyebileceğinden daha geniş bir hedef kümesini takibi mümkün kılar; bu, düşmanın yerleşik erişim geliştirme misyonundan tamamen uzaklaşmak yerine,” CrowdStrike, Perşembe günü yayımladığı analizinde belirtti.
17 Ekim 2026’dan itibaren Vapor Panda’nın, YZ aracını dünyanın dört bir yanındaki 200’den fazla ayrı kuruluş üzerinde kullandığı belirtiliyor; bunlara Latin Amerika, Avrupa, Asya ve Orta Doğu’daki dışişleri bakanlıkları; ABD‘de yarı iletken, savunma ve düşünce kuruluşları; ve birden fazla bölgedeki telekomunikasyon sağlayıcıları dahil.
CrowdStrike tarafından listelenen dikkate değer hedeflerden bazıları aşağıda yer alıyor –
- Latin Amerika merkezli iki ülkenin, Orta Doğu’nun ve Asya’nın dışişleri bakanlıkları
- Orta Doğu merkezli bir içişleri bakanlığı
- Bir Avrupa ülkesinin dışişleri bakanlığı, cumhurbaşkanlığı ve başbakanlık ofisi ile savunma, adalet, finans ve istihbat birimleri
- Farmasötik, yarı iletken, savunma, nükleer ve finansal sektörlerde 19 ABD merkezli kuruluş
- ABD, Belçika ve Filipinler’deki telekomunikasyon sağlayıcıları
Dokuz kuruluşta sömürü sonrası faaliyetler doğrulandı; bu sayede saldırgan, ShadowPad’in bir türevi olan BLOODALCHEMY’i yerleştirdi, ardından kimlik püskürtme, ağ taraması ve keşif faaliyetlerini gerçekleştirdi.
Vapor Panda’nın ayrıca en az 12 ek kuruma—Amerika Birleşik Devletleri merkezli düşünce kuruluşları ile Avrupa’daki devlet kurumları dahil—parola sıralama ve kimlik tarama faaliyetlerinde bulunduğu da belirtiliyor.
Operasyonun merkezinde, başlangıç erişiminden ana makine keşfine ve yatay harekete kadar ilerlemek için ortak bir hedefe ulaşmak üzere birbirleriyle koordineli çalışan planlayıcı ve çalışan ajanlardan oluşan bir orduyu kullanarak sızmaları ölçekli biçimde gerçekleştirmek amacıyla DeepSeek ile henüz bilinmeyen, abonelik tabanlı ticari bir büyük dil modeli (LLM) ile ARTEX kullanımını içermektedir.
Döngüdeki bir insan operatör operasyonu denetler ve ajanları web kabukları yazmaya, alan yöneticisi parolalarını çıkarmaya ve uç nokta sensör kapsamasını numaralandırmaya yönlendirir.
“Tek bir sızmada, Vapor Panda’nın planlayıcı ajanları yaklaşık 1,4 milyar giriş tokenı tüketmiştir; bu, otomasyon faaliyetinin ölçeğini göstermekte ve operasyonun tamamında çok daha yüksek bir tüketim öngörmektedir,” diye belirtti CrowdStrike.
Bireysel dijital kırılımları desteklemek için eskiden kullanılan bazı kampanyaların aksine, ARTEX kullanımı birden fazla operasyonu eşzamanlı yürütmek için çok daha yüksek bir düzeydedir; insan operatör yalnızca ajanları hedeflerini gerçekleştirmeye yönlendirmek için araya girer ve aynı zamanda uç nokta savunmalarını atlatmaya yönelik adımlar atar.
Geri alınan konuşma kayıtlarının analizi, ARTEX’in denenmiş ve sınanmış yaklaşımlarla birlikte kullanımını öne çıkarmaktadır—
- İmzalanmamış bir Security Assertion Markup Language (SAML) ifadesiyle XML dış varlık (XXE) açığını zincirleyerek bulut Instance Metadata Service’ini sorgulamak. Bunun ardından, binlerce örneğe yönetim komutları verebilen bir rol edinilmeden önce erişimin kurumsal bir yönetici hesabı kurtarmak için yükseltilmesi yer alıyor.
- Web kabukları yerleştirmek, üretim kapsayıcı ortamında kök erişimi elde etmek için yetkilendirmesiz bir orkestrasyon hizmetini kötüye kullanmak, Local Administrator Password Solution (LAPS) şifrelerini okumak ve ayrıcalıklı bir hesabı taklit etmek için kaynak tabanlı kısıtlı devretmeyi kullanmak.
- Ajanta, 2022’den beri döndürülmemiş kimlik doğrulama anahtarlarından oluşan bir dizi anahtarı beslemek, ardından bu anahtarları kullanarak bir yönetici belirteci uydurmak ve posta kutularını okumak. Sonraki aşamada ajant, bir kullanıcının gönderdiği postadan kurtarılan VPN yapılandırmaları ile Mayıs 2024 tarihli iddia edilen bir posta sızdırmasından gelen bir VPN istemci anahtarını kullanarak iç ağa erişiyor.
“Bu operasyonlar boyunca ajanlar, paralel olarak birden fazla saldırı yolu izledi; bunlar web uygulamaları, bulut hizmetleri, kapsayıcı ortamları, Active Directory ve posta ile VPN altyapısını kapsıyordu,” CrowdStrike açıkladı. “Bir yol başarısız olduğunda alternatif yaklaşımlara geçtiler. Bu genişlik, muhtemelen tek bir operatörün, manuel operasyonlarla yapılması mümkün olamayacak kadar geniş bir teknik yelpazesini aynı anda daha fazla hedefe uygulamasını sağlıyor.”
Görsel Kaynağı: The Hacker News
Gelişme, ARTEX’in tehdit aktörleri arasında kısa bir sürede yaygın bir şekilde benimsenmesiyle ortaya çıkıyor; bu da geliştiricisi Li Puhua (“Autumn-27”)’ın onu özel kaynaklı yapmasına yol açıyor.
“Birden fazla LLM arka ucunu koordine ederek keşif, açıkları belirleme ve sömürmeyi otonom biçimde gerçekleştiriyor ve karmaşık sızdırma operasyonları yürütmenin teknik engelini önemli ölçüde düşürüyor,” Zscaler ThreatLabz, bu ayın başlarında yayımladığı bir raporda söyledi.
Panda Tehdit Kümelerinden Biri
Açıklama, aynı zamanda istihbarat toplama ve fikri mülkiyet hırsızlığı amacıyla dünya genelinde geniş bir sektör yelpazesini hedefleyen, daha önce belgelenmeyen dört Çin bağlantılı devlet destekli tehdit grubunun ortaya çıkmasıyla da örtüşüyor: Hollow Panda, Overcast Panda, Titan Panda ve Veiled Panda.
“Çin’e seyahat eden personeli olan kuruluşlarla karşılaşan tehditlerin operasyonel açıdan en gelişmiş ve en kalıcı olanlarından biri” olarak tanımlanan Overcast Panda, saldırganın hedefler ülkede bulunduğunda doğrudan fiziksel erişim yoluyla kurban cihazlarına özel geliştirdiği FlowCloud arka kapısını yerleştirdiği yakın erişimli sızmalarla ilişkilendirildi.
FlowCloud, DLL önyükleme (sideloading) yoluyla başlatılıyor ve bileşenleri radarın altında kalmak, adli analiz direnci gösterecek şekilde tasarlanmış. Komut-kontrol (C2) iletişimi, varlıklarını daha da gizlemek amacıyla meşru bulut altyapısı kullanılarak sağlanıyor.
“FlowCloud, başlı başına, Overcast Panda ile özgün biçimde ilişkilendirilen, özel olarak geliştirilmiş gelişmiş bir araçtır. Yerleştirildikten sonra FlowCloud, saldırgana kurban cihaza kalıcı, gizli uzak erişim sağlayarak klavye kaydı, ekran görüntüsü, dosya toplama ve kimlik bilgisi toplama işlemlerini mümkün kılıyor,” dedi CrowdStrike.
Titan Panda ise, diğer yandan, Intapp Time Server’daki sabit kodlanmış bir Internet Information Services (IIS) makine anahtarı açığını istismararak hukuk firmaları genelinde uzak kod çalıştırma sağlamaya yönelik olarak fatura yazılımını hedeflediği gözlemlendi.
Nisan 2026’da ilk kez tespit edilen saldırılar, keşif, kalıcılık, yatay hareket ve veri sızdırma işlemlerini gerçekleştirmek için IceGiant adlı bir bellek içi çerçeve sisteminin yerleştirilmesine yol açtı. Tehdit aktörünün en az 2021’den beri faaliyet gösterdiği, Kuzey Amerika’daki birkaç hukuk kuruluşunu iki yıldan fazla süreyle zayıflatmış olduğu değerlendiriliyor.
“Titan Panda’nın varsayılan makine anahtarlarını nasıl ele geçirdiği bilinmemekle birlikte, Intapp Time Server’ı çalıştıran hukuki bir gerçekliğin IIS üzerinden ele geçirilmesinin, uygulamanın yapılandırma dosyasındaki sabit kodlanmış anahtarların ifşa edilerek varsayılan kurulumları çalıştıran herhangi bir organizasyona yönelik ViewState serileştirme saldırılarının önünü açmış olması muhtemeldir” dedi CrowdStrike.
Devlet Destekli Saldırgan
Bu Gelişmeyi Toplulukta Değerlendirin
Haber hakkındaki düşüncelerinizi, donanım deneyimlerinizi ve teknik sorularınızı topluluk üyeleriyle anlık olarak tartışın.
Bu gelişme hakkında düşüncelerinizi, donanım deneyimlerinizi veya sorularınızı Topluluk Forumumuzda paylaşın.
Foruma Katıl & Yanıtla ➔























Söz sizde.
Deneyiminizi, sorularınızı ve katkılarınızı paylaşın. E-posta adresiniz yayımlanmaz.