

Gorsel Kaynagi: The Hacker News
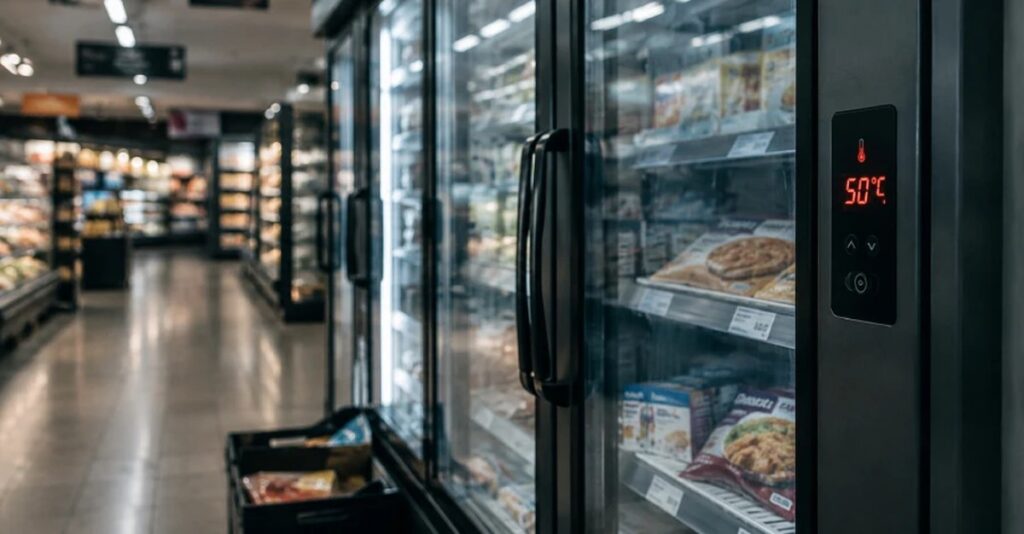
Saldırganlar, Pazartesi 2 Kasım’a bağlayan gecede Belçika, İsveç, Estonya ve diğer Avrupa ülkelerindeki marketlerin soğutma kontrol sistemlerinin ayarlarını uzaktan değiştirerek buzdolaplarını ve dondurucuları ısıttı.
Hiçbir zincir market, birkaç düzineden fazla etkilenen mağazanın raporladığını belirtmedi; bazıları soğuk ve donmuş gıdaları çöpe atmak veya rafdan kaldırmak zorunda kaldı. Danfoss, soğutma kontrol sistemleri üreten Danimarkalı bir firma, ürünlerinin bu saldırılarda yer aldığını söyledi; tıpkı üç hafta önce Fransız marketlerine yönelik saldırılarda olduğu gibi.

Pazartesi akşamına kadar saldırıları üstlenen olmadı ve bunların Fransa’daki saldırıyla bağlantılı olup olmadığı bilinmiyordu.
Soğutma kontrol sistemleri, bir mağazanın buzdolaplarını ve dondurucularını yöneten bilgisayardır. İnternet’e bağlanabilirler, böylece soğutma yüklenicileri bunları uzaktan izleyebilir ve arızaları giderebilir.
Belçika’da, soğutma yüklenicisi Sabcobel’in yönetici ortağı Stephan Moelans, Belçika medyasına saldırıların soğutma ünitelerini dondurma moduna aldığını söyledi. Dondurma modu, buz temizlemek için tasarlanmıştır ancak bu saldırılarda ünitelerin gıdayı soğuk tutmak yerine ısınmasına yol açtı. Sabcobel, Delhaize market zincirinin soğutma sistemlerini yönetmektedir.
Diger durumlarda sıcaklık ayarı yükseltildi. Güney İsveç’te Sjöbo’daki bir ICA mağazası, buzdolaplarının ve dondurucularının 50°C’ye ayarlandığını ve personelin etkilenen malları çöpe attığını söyledi.
Estonya’daki bir Selver mağazasında, soğutma tedarikçisi Kitman Coldtech’in yönetici ortağı Jann Mutso, bir dondurucunun 50°C’ye ayarlandığını söyledi. Sıcaklığı yalnızca yaklaşık 2-3°C yükseldi ve sorun yaklaşık 10 dakika içinde çözüldü, hasar gören ürün olmadı.
Danfoss’un güvenlik uyarıları sayfasında, The Hacker News 3 Kasım’da kontrol ettiğinde saldırılarla ilgili bir uyarı listelenmiyordu. Operatörler için en ayrıntılı adımlar, Fransa’nın ulusal siber güvenlik ajansının bir parçası olan CERT-FR’ın Ekim ayındaki uyarısındadır.
Hangi Şirketler Etkilendiklerini Belirtiyor
Her şirket olayı kendi sözleriyle tarif etti ve hepsi bunu bir siber saldırı olarak adlandırmadı.
| Ülke | Şirket | Etkilenen mağazalar | Şirket veya tedarikçisinin açıklaması |
|---|
| Belçika, Lüksemburg | Delhaize | Çok sayıda, çoğu Belçika’da ve birkaçı Luxe… | Bir “BT olayı” soğutma sistemlerini etkiledi. Taze ve dondurulmuş gıda assortimanı geçici olarak kısıtlandı. |
| Belçika | Carrefour | 700’ü aşan mağazadan 15’i | Soğutma sistemlerine yönelik bir siber saldırı, etkisi çok sınırlı. |
| Belçika | Intermarché | 10 ile 15 arası | Buzdolaplarında yaşanan sorunlar. |
| Belçika | Colruyt Grubu’na bağlı Spar | 5, bağımsız işletmeciler tarafından yönetilen | Buzdolabı sistemlerine saldırı düzenlendi. |
| Belçika | IKEA | 1, Mons’taki | Bir siber olay, mağazanın buzdolabı ve dondurucularını etkiledi. Belçika’daki diğer IKEA mağazaları etkilenmedi. |
| İsveç | ICA | Sınırlı sayıda. Belirtilen sayı yok | Bir olay, soğutma ve dondurucu sistemlerini etkiledi. ICA bir siber saldırı olduğunu onaylamadı. |
| İsveç | Coop | TT ve AFP’ye göre 6, Reuters ve Bloomberg’e göre 7; yaklaşık 800’den | Birisi izinsiz olarak soğutma sistemleriyle oynayan bir siber olay. |
| İrlanda | SuperValu’nun sahibi Musgrave | 223’ten 13’ü | Sadece tek bir soğutma modeline kadar sınırlandırılan bir “siber olay”. |
| Estonya | Selver, tedarikçi Kitman Coldtech aracılığıyla | 1 | Eski bir Danfoss sistemine yönelik saldırı. |
| Hollanda | Adı verilmeyen işletmeler | En az 17 işletme; kasaplar ve küçük yerel dükkanlar dahil | Danfoss’a göre saldırıya uğradı. |
| Finlandiya | Kesko | Birkaç küçük mağaza | Olağan dışı sıcaklıklar. Neden araştırılıyor. Mağazaların ekipmanları Kesko’nun merkez korumalarının dışında. |
| Portekiz | Intermarché, Mosqueteiros grubu | 7 | Soğutma işini yöneten dış bir şirkete yönelik görünen bir siber saldırı; AFP’ye göre. |
| İtalya | Radenza Grubu’nun işlettiği Coop marketleri | En az 4, Sicilya’da | Dondurulmuş gıda bölümlerinin uzaktan kontrol sistemine yönelik saldırı; AFP’ye göre. |
Hove’daki (Antwerp’in güneyinde) bir De Laet & Van Haver kasabında soğutucular 18 °C’ye kadar yükseltildi; işletme sahibi Luc De Laet, Reuters’a bunu söyledi. Yaklaşık 15.000 euro değerinde etin çürütüldüğünü tahmin etti.
13 SuperValu mağazasında Musgrave, önlem olarak soğuk ve donmuş ürünleri rafdan çekti. Şirket, Pazartesi öğleden sonra sorunun çözüldüğünü ve yeniden stoklamanın sürdüğünü belirtti.
Ekipman ve Giriş Yolu Hakkında Şirketler Ne Diyor
Vurulan sistemlerden bazıları Danfoss tarafından üretildi. ICA’nın sözcüsü AFP’ye, ICA’nın etkilenen tüm mağazalarının Danfoss’un sağladığı dış bir soğutma kontrol sistemine bağlandığını söyledi. Estonya’da saldırganlar eski bir Danfoss sisteminin kontrol bilgisayарına erişti; Mutso söyledi.
Danfoss her durumda geçmiyor. Musgrave’ın açıklaması etkilenen modelin üreticisini adlandırmadı.
Mağdur bir Belçikli kasap, Hollanda yayıncısı NOS’a Belçika’da ikinci üretici Copeland’e ait ekipmanların da hedef alındığını söyledi. Copeland, NOS’un saldırılarla ilgili sorularına net bir yanıt vermedi.
Hollanda’da saldırıya uğrayan sistemler güvenli bir ağda değildi ve hâlâ varsayılan şifreleri kullanıyordu; Danfoss’un bir sözcüsü NOS’a bunu belirtti. Oradaki mağazaların çoğu Fransa’daki saldırının ardından önlem almıştı, ancak birkaçı almamış ve hedeflenenler de bunlar olmuştu.
Danfoss, Belçikli yayıncı VTM’ye zayıflığın büyük ölçüde güncellenmemiş yazılımda olduğunu ve güncelleme yapmayan müşterilerin etkilendiğini söyledi; Euronews bunu aktardı.
Sabcobel, Belçika’da yönettiği yüzlerce ünitenin yaklaşık 20’sinin etkilendiğini biliyor. Belçikalı vakalarda saldırganların soğutma yüklenicilerinin değil, bireysel mağazaların sistemlerine girdiğini belirten Moelans, Sabcobel’in mağazalara internet bağlantılarını güvende kılmayı önerdiğini ve bunların çoğunun ama hepsinin yapmadığını söyledi.
Mutso, güncellenmemiş eski kontrolörlerin hedef alındığını söyledi. Selver, saldırıya uğrayan mağazanın henüz yeni sisteme geçirilmemiş son mağaza olduğunu belirtti. ICA, NBC News’e kendi sistemlerinin etkilenmediğini ve etkilen mağazaların dış bir tedarikçi kullandığını ve ICA’nın merkez ağı dışında bir ağa bağlı olduğunu söyledi.
Belçika Siber Güvenlik Merkezi, Pazartesi günü muhabirlere daha fazla bilgi veremediklerini söyledi. İsveç Ulusal Siber Güvenlik Merkezi, bildirisinde saldırganların nasıl girdiğini belirtmedi.
İşletmeciler Ne Yapabilir
CERT-FR uyarısı, Danfoss AK-SM ve AK-SC serisi kontrolörlerin yanı sıra Copeland xweb ve Dixell xweb’i kapsıyor. Bu cihazlara yönelik saldırı kampanyalarının muhtemelen hâlâ sürdüğünü belirtiyor. The Hacker News, 3 Kasım’da yaptığı kontrolda uyarının son olarak 16 Ekim’de güncellendiğini gördü.
Ele geçirilmemiş cihazlar için alınacak adımlar şunlardır:
- Cihazların internet üzerinden erişilebilir olmamasını sağlayın; bu, halka açık IP adresine sahip herhangi bir cihazı da kapsar. Soğutma yüklenicinize veri beslemesini kesmeden önce sigorta sözleşmenizi kontrol edin.
- Tüm yapılandırmayı, özellikle dezoje zamanlamalarını gözden geçirin.
- Erişimi yalnızca güvenli bir VPN veya korumalı bir ağ üzerinden geri getirin. Acil durumlarda, bir güvenlik duvarında yüklenicilerin IP adreslerini filtreleyebilirsiniz, ancak bu kalıcı bir çözüm olmamalıdır.
- Yazılım güncellemesi gibi üreticinin iyi uygulamalarını izleyin. Danfoss cihazlarında güvenlik seviyesini “Strict” (Katı) olarak ayarlayın ve varsayılan parolaların değiştirildiğinden emin olun.
Ele geçirilen bir cihaz için izlenecek iki adım daha vardır: Danfoss cihazını yeniden başlatın veya fabrika ayarlarına sıfırlayın, ardından hizmeti geri vermeden önce yeniden yapılandırın.
Yaşı dolmuş ve artık güvenlik güncellemesi almayan cihazların, internette kaldıkları sürece ele geçirilme olasılığı çok yüksektir; CERT-FR uyarır. Yalnızca fabrika sıfırlaması, cihazları tekrar saldırıya açık bırakır. Ekim ayında Danfoss, Fransa’da hedef alınan birimlerin çoğunun artık güncellemediği daha eski modeller olan AK-SM 800 ve AK-SC 355 olduğunu belirtti.
Danfoss, Hollanda’daki müşterilerine 13 Ekim’de sistemlerini internetten ayırmalarını ve yalnızca güvenli bir ağ üzerinden yeniden bağlanmalarını tavsiye etti. Aynı zamanda müşterilerle düzeltmeleri yerleştirmek için de çalışıyordu.
İsveç Ulusal Siber Güvenlik Merkezi, kuruluşları internete bağlı olan cihazları listelemeye, her birinin bağlanmasının gerekip gerekmediğine karar vermeye ve kalanların güncel ve çoklu güvenlik katmanlarıyla korunduğundan emin olmaya davet etti.
Moelans, yalnızca bir yazılım güncellemesinin yeterli olmadığını, çünkü tesislerin para maliyeti taşıyan fiziksel değişiklikler gerektirdiğini söyledi. En basit çözüm, soğutucuları yönetmek için güvenli bir internet bağlantısıdır; Sabcobel müşterilerinin çoğu Fransız saldırısından sonra bunu benimsedi.
Arka Plandaki Grup Kimdir
Danfoss, Hollanda’daki saldırıların Fransa’dakilerle aynı türde olduğunu; Sabcobel, Belçika’da aynı yöntemin kullanıldığını; Kitman ise Estonya’daki yöntemin benzer olduğunu belirtti. Ortak bir yöntemin, her iki saldırının da aynı kişiler tarafından gerçekleştirildiğini göstermediğini vurguladı.
Belçika Siber Güvenlik Merkezi, Pazartesi günü saldırıların arkasında kimin olduğunun bilinmediğini ve bunun “belki de asla belirlenemeyeceğini” açıkladı.
Belçika federal savcılığı, VRT’ye yaptığı başvuruda bir suç soruşturması başlattığını onayladı. İsveç Ulusal Siber Güvenlik Merkezi, Pazartesi günü olayları yakından takip ettiklerini ve diğer Nordik ve Avrupa ülkelerindeki kurumlarla bilgi paylaştıklarını belirtti.
Bu Gelişmeyi Toplulukta Değerlendirin
Haber hakkındaki düşüncelerinizi, donanım deneyimlerinizi ve teknik sorularınızı topluluk üyeleriyle anlık olarak tartışın.
Bu gelişme hakkında düşüncelerinizi, donanım deneyimlerinizi veya sorularınızı Topluluk Forumumuzda paylaşın.
Foruma Katıl & Yanıtla ➔























Söz sizde.
Deneyiminizi, sorularınızı ve katkılarınızı paylaşın. E-posta adresiniz yayımlanmaz.