

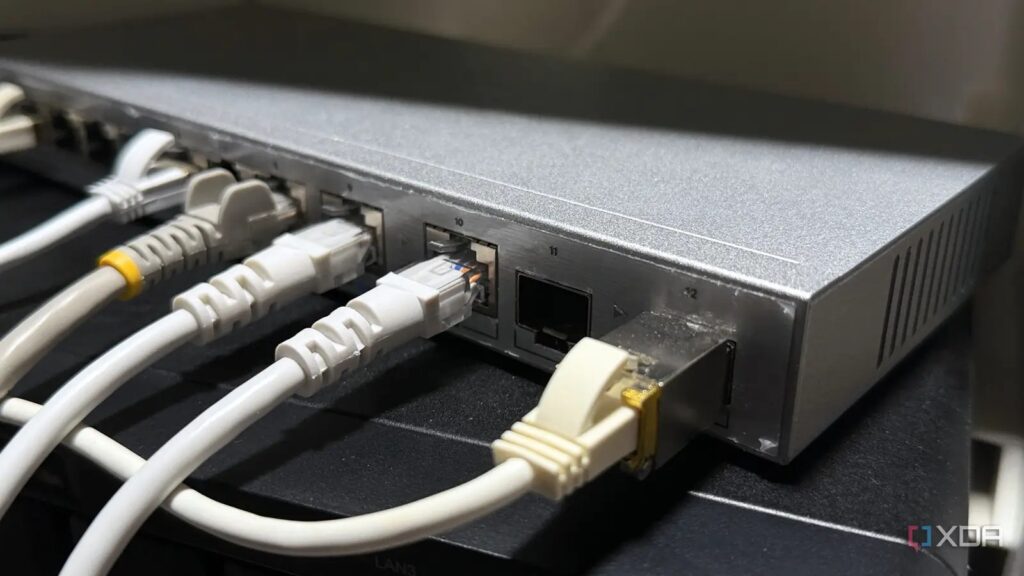
Ağımda neler döndüğünü bildiğimi düşünmeyi severim. Bir Proxmox ev laboratuvarım, tüm değerli verilerimi barındıran bir Synology NAS’ım ve iki düğümlü bir Technitium DNS kümem var. Ancak DNS günlükleri bir cihazın yalnızca ne istediğini gösterir; sonrasında ne yaptığını değil.
Bu yüzden ucuz bir yönetilebilir anahtarı soruna yönlendirdim, trafiğini bilgisayarıma yansıttım ve Wireshark’ı yarım saat boyunca çalıştırdım. Milyonlarca paketten sonra, cihazlarımdan hangisinin asla sustuğunu anladım. Ve bunlardan biri de benimkiydi.
Port yansıtma, izinli bir ağ dinlemesidir
Ve ucuz bir yönetilebilir anahtarın zaten bu özelliği var
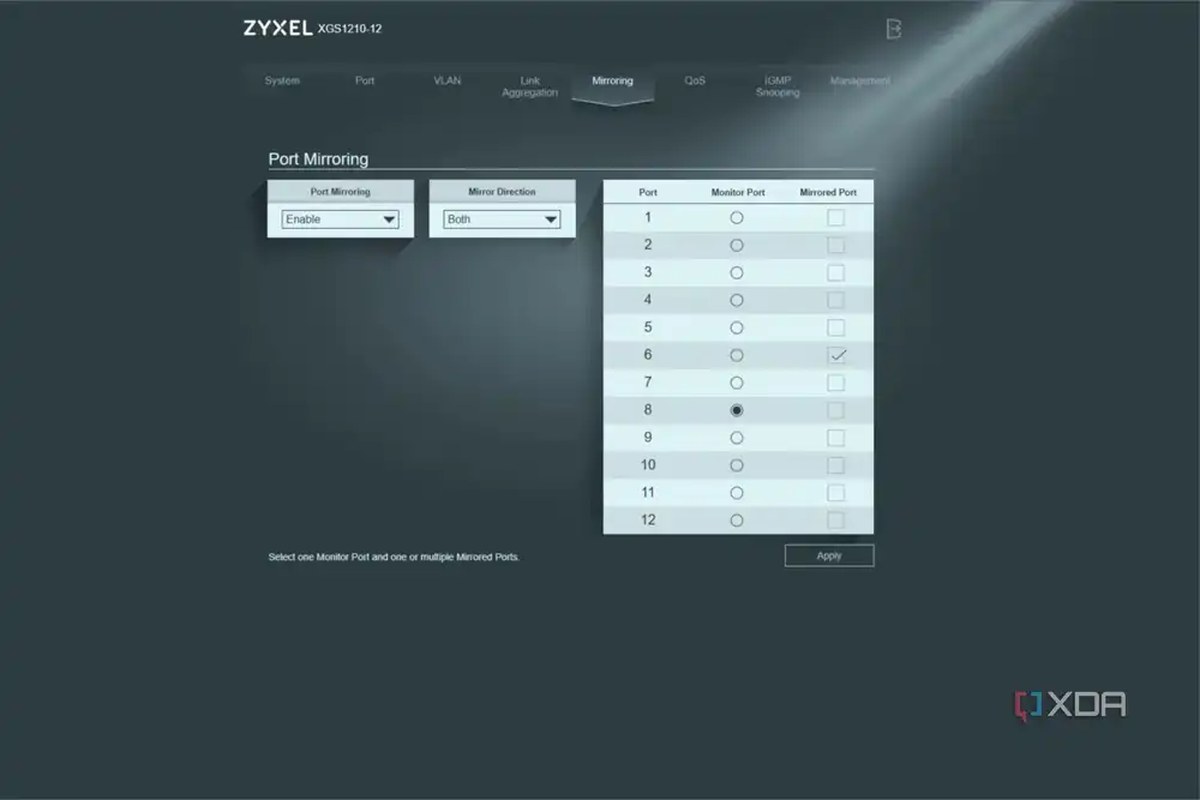
Port yansıtma (Cisco buna SPAN der) bir anahtara belirli bir porttaki her çerçeveyi kopyalayıp başka bir porttan göndermesini söyler. Bu ikinci porta bir bilgisayar bağlayıp Wireshark’ı açtığınızda, trafiği yoluna engel olmadan izleyebilirsiniz. Cihazların bundan haberi bile olmaz.

Benim kullandığım anahtar Zyxel XGS1210-12; 120 dolarlık, web üzerinden yönetilebilen ve iki SFP+ portu olan bir cihaz. Masaüstü bilgisayarım, Proxmox düğümüm, NAS’ım, TCL televizyonum ve Eufy HomeBase’im hepsi buna bağlı. Yönlendiricime giden bağlantıyı masaüstü bilgisayarıma giden bağlantıya yansıttım ve Wireshark’ı başlattım. Kablolu ekipmanlarım ile yönlendirici arasında geçen her şey bilgisayarımın ekranına kopyalandı.
İlk denemem 161 saniye sürdü. Bu süre zarfında yakalanan 1,32 GB’lık verinin tamamı, Proxmox düğümümdeki Time Machine kapsülüne yedeklenen bir MacBook’dan geliyordu. Yedeklemelerim için harika bir haber, ama bu araştırma için işe yaramazdı. İlk deneme bittikten sonra yeniden başladım ve bu kez 30 dakika boyunca devam ettim.
|
Ne |
Sonuç |
|---|---|
|
Süre |
30 dakika (1.799 saniye) |
|
Yakalanan çerçeveler |
1.028.250 (çiftler dahil; detaylar ileride) |
|
Yakalanan veri |
943 MB |
|
LAN’daki cihazlar (yakalama öncesi ARP taraması) |
42 IP adresi, 38 benzersiz MAC adresi |
|
Televizyonun durumu |
TCL televizyon açık, kablolu bağlantılı |
|
Masaüstü bilgisayar |
Dokunulmamış; tarayıcı pencereleri, Discord ve boşta çalışan oyun başlatıcıları açık |
Verilerden önce bir uyarı: Masaüstü bilgisayarım yansıtma portuna bağlıydı ve aynı zamanda ağı kullanıyordu. Bu yüzden gönderdiği verilerin çoğu iki kez göründü: birincisi kendisi olarak, ikincisi ise yaklaşık 30 mikrosaniye sonra anahtarın yukarı yönlü bağlantının kopyası olarak. Çoğu yayın da aynı şekilde çiftlendi. İlk sayımlarım, bilgisayarın trafiğinin büyük bir kısmını iki kez saymıştı. Wireshark’ın çift giderici aracı olan editcap, 174.736 kopyayı temizledi ama bilgisayarın giden paketlerini tamamen gözden kaçırdı. Windows, bu paketleri ağ kartı kontrol toplamalarını doldurmadan önce Wireshark’a verir; bu yüzden anahtarın tamamlanmış kopyalarıyla asla eşleşmezler. En temiz çözüm, başka hiçbir şey yapmayan ayrı bir yakalama makinesi kullanmak.
Ağdaki en gürültülü cihaz bilgisayarım çıktı
Televizyonun listenin başında olmasını bekliyordum. Ancak masaüstü bilgisayarım yarım saat içinde 309 farklı alan adı için yaklaşık 2.000 DNS sorgusu gerçekleştirdi. Oysa onu kullanmıyordum. Birkaç tarayıcı penceresi, Discord ve bazı oyun başlatıcıları boşta kalmıştı ve bu bile yeterli olmuştu. Dört ayrı Microsoft telemetri sunucusu, Grammarly’nin kayıt sunucuları, 1Password’un telemetri hizmeti ve Sentry hata bildirim sistemi ortaya çıktı.
İşin garip kısmı GOG Galaxy’ydi. Arka plan hizmeti, 37 saniyelik bir süre içinde UDP port 514 üzerinden GOG’un kayıt sunucularına 19 mesaj gönderdi. Bu tamamen açık metinli syslog demek; Wireshark her satırı okunabilir metin olarak gösteriyor.
Her mesajda bilgisayarımın ana bilgisayar adı, Galaxy istemcisinin sürümü ve GOG hesabımla bağlantılı sayısal bir kimlik yer alıyordu. Kayıt satırları ise hizmetin bir kalp atışını kaçırıp yeniden başlamasını, bir OpenID oturum açmasını ve sohbet, varlık, oyun içi etkinlikler ile kütüphane akışıma yönelik abonelikleri içeriyordu. Üç kez “Yenileme jetonu bulundu” mesajının ardından jetonun ilk beş karakteri kaydedildi.
Şifre veya tam jeton yok, bu yüzden bunu tehlikeli değil, sadece özensiz olarak nitelendiririm. Ancak bu, kullanmadığım bir başlatıcıdan internete açık metin olarak aktarılan, hesaba bağlı veriler demek.
Televizyonum da hâlâ gürültülüydü
TCL televizyon ikinci sırada yer aldı. Yaklaşık 80 MB veri aktardı ve çoğu akış içindi. Asıl ilginç olan, başka nereye bağlandığıydı. 44 farklı alan adı sorguladı ve en çok iletişim kurduğu sunucu on-hweudc-o.api.leiniao.com oldu; 30 dakika içinde 25 ayrı TLS oturumu açtı. Bağımsız bir incelemeye göre Leiniao (FFalcon olarak da satılıyor), TCL’in internet televizyonu, içerik ve reklam iştiraki.
11 farklı leiniao.com alt alan adı, ayrıca TCL hesap, başlatıcı ve kayıt sunucuları saydım. Aynı inceleme, bu kayıt sunucularının yeni kullanıcı istatistikleri için, Leiniao’nun yapılandırma sunucularının ise televizyonun cihaz numarasıyla “eve telefon etmesi” için kullanıldığını belirtiyor.
Buna ek olarak televizyon, UDP port 6537 üzerinden ağımdaki her cihaza yaklaşık 690 kez, yani yaklaşık her 2,6 saniyede bir paket yayınlıyor. Ağımdaki hiçbir cihaz buna yanıt vermiyor. Sadece sormaya devam ediyor. Akıllı televizyonumun dış trafiğinin beni endişelendirdiğini ve bu yüzden ona özel kurallar belirlediğimi daha önce yazmıştım. Bu yakalama da bunu yapmaktan memnun olmamın nedenini gösteriyor.
Bazı cihazların DNS’imi atlattığını görmeyi bekliyordum
DNS’e gelince, en az bir cihazın Google’ın DNS’ini sabit olarak ayarladığını yakalamayı bekliyordum. Yönlendiricim dışındaki herhangi bir yere giden DNS trafiğini filtreledim:
dns && !(ip.dst fd6f:bf7e:7e73:1::1)
Dış DNS sunucularıyla iletişim kuran tek cihazlar, yine bir özyineleyici çözücü olarak görev yapan iki Technitium düğümüm oldu. TCL televizyonum da dahil olmak üzere diğer tüm cihazlar eero’yu kullandı. Hiçbir cihaz beni atlatmaya çalışmadı.
Daha az gurur verici olan kısım ise eero’nun bu sorgulara Technitium’a değil, kendi çözücüsünden yanıt vermesi. Bu ayın başlarında onu kümemi yönlendirmeye çalıştım ve ağ o kadar kötü bozuldu ki hemen geri aldım. Dolayısıyla buradaki tüm sorgular benim filtrelememi atlatıyor; bu bir cihazın bunu kasıtlı olarak yapmasından değil, henüz onu sisteme dahil etmemiş olmamdan kaynaklanıyor. En azından bunu yaptığımda işe yarayacağını biliyorum.
Ağın geri kalanı daha sessizdi
Neredeyse tüm diğer dış trafik TLS ile şifrelenmişti ve tek açık metinli trafik, sertifika kontrolleri gibi sıradan şeylerdi. Ancak şifreleme başlamadan önce, el sıkışma süreci cihazın istediği sunucu adını Sunucu Adı Bildirimi alanında açıklar. Wireshark bunu tek bir filtreyle gösteriyor: tls.handshake.extensions_server_name
- Synology NAS: api.insight.synology.com (Active Insight, 12 sorgu) ve Plex sunucuları
- Home Assistant: GitHub, Nabu Casa, Airthings ve Sentry; sonuncusu hata bildirimiydi. Home Assistant’ın analitik ayarlarında Tanılama seçeneğini açmıştım, yani bu benim hatam
- Hue Bridge: diag.meethue.com
- Eufy HomeBase: P2P-VIR ve P2P-CAL.anker-in.com, toplamda 56 sorgu
HomeBase, video kapı zilim için merkezi sistem. Her 13 saniyede bir Amazon Web Services’e ait üç adrese UDP port 32100 üzerinden ping atıyor. Bu, Eufy uygulamasının kapı ziline her yerden ulaşabilmesi için sürekli açık tutulan bir eşler arası aktarım. Elbette pratik, ama ön kapım sürekli başkasının sunucularına bağlı durumda.
Tüm trafik internete gitmiyordu. Hue Bridge 30 dakika içinde 390 SSDP duyurusu yayınladı. Sonos hoparlörlerim model numaralarını ve yazılım sürümlerini duyurdu. Başka bir Anker cihazı, Anker SOLIX ev bataryamla eşleşen bir _anker_power hizmeti duyurmak için 756 mDNS paketi gönderdi. Strix Halo kutum ise UDP port 13305 üzerinden tüm ağa yaklaşık 900 yayın gönderdi; her iki saniyede bir. Bu, Lemonade Server’ın varsayılan olarak açık olan keşif sinyali; yerel LLM’lerimi nerede bulabileceklerini tüm ağa bildiriyor. Görünüşe göre ben de bundan muaf değilim. Lemonade’in config.json dosyasında “broadcast” ayarını false yapınca susuyor.
Otuz dakika, ağımı görme biçimimi değiştirdi
Hiçbir cihaz DNS’imi atlatmadı. Ancak TCL televizyonu TCL ile beklenenden çok daha fazla iletişim kurdu ve GOG Galaxy açık metinle hesaba bağlı kayıtlar gönderiyordu. Kendi Lemonade kutum da her iki saniyede bir boşluğa bağırıp duruyordu. Bu yakalamanın da kör noktaları var. Sadece Zyxel üzerinden geçen trafiği görebiliyorum. Wi-Fi cihazları, kablolu bir şeyle iletişim kurduklarında veya yayın yaptıklarında görünürler; Proxmox konteynerleri arasındaki trafik ise asla ana makineden çıkmaz. Ayrıca bunların hepsi meta veri; cihazların kiminle konuştuğunu biliyorum ama ne dediğini değil. Üstelik 30 dakikalık bir anlık görüntü bu. Günde bir kez “eve telefon eden” bir cihaz kolayca kaçabilirdi.
Eğer yönetilebilir anahtarınızda yansıtma özelliği varsa, bunu kendiniz de deneyin. Sadece yarım saatinizi alır ve artık boşta duran bir ağa asla eskisi gibi bakmazsınız. Bir sonraki adımım ise Wi-Fi cihazlarımın ne yaptığını görmek; bu da yönlendiricinin diğer tarafında yakalama yapmak anlamına geliyor.
Bu Gelişmeyi Toplulukta Değerlendirin
Haber hakkındaki düşüncelerinizi, donanım deneyimlerinizi ve teknik sorularınızı topluluk üyeleriyle anlık olarak tartışın.
Bu gelişme hakkında düşüncelerinizi, donanım deneyimlerinizi veya sorularınızı Topluluk Forumumuzda paylaşın.
Foruma Katıl & Yanıtla ➔















Söz sizde.
Deneyiminizi, sorularınızı ve katkılarınızı paylaşın. E-posta adresiniz yayımlanmaz.