

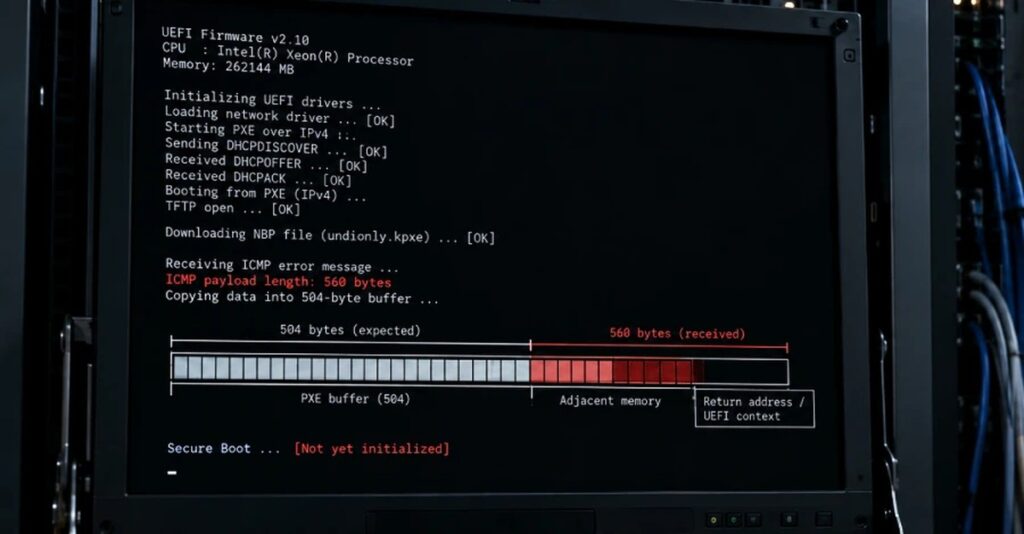
Çoğu donanım üreticisinin UEFI firmware’ini oluşturmak için kullandığı açık kaynaklı kod olan EDK II‘deki kritik öneme sahip 16 yıllık hata, bir saldırganın işletim sistemi yüklenmeden önce makinede kod çalıştırmasına olanak tanıyor; ancak bu yalnızca makine ağ üzerinden önyüklenirken geçerli.
UEFI firmware, bir bilgisayar açıldığında işletim sisteminden önce çalışan yazılımdır. Böyle bir ağ önyüklemesi sırasında makineye özel bir ağ mesajıyla ulaşabilen bir saldırgan, önyüklemeyi askıya alabilir veya tam olarak o firmware sürümüne göre uyarladığı kodla, Secure Boot ve diğer başlangıç savunmaları yüklenmeden önce kendi kodunu çalıştırabilir.
Bir saldırgan için makinede bir şifreye ya da önceden var olan bir erişime ihtiyaç yok; ancak makineyi bu şekilde önyüklerken kısa sürede ağ üzerinden ulaşması gerekiyor.

Etkilenmiş kodu kendi dağıtımlarında sunan Red Hat ve SUSE, hatayı açık internet üzerinden değil, komşu bir ağ konumundan sömürülen bir saldırgan tarafından kullanılabilir olarak değerlendirdi.
EDK II’nin arkasında bulunan TianoCore, 22 Ekim’de bir uyarı yayımladı ve CVE-2026-97631 koduyla izlenen hatayı 10 üzerinden 9,5 olarak derecelendirdi. Bir kod düzeltmesi mevcut, ancak EDK II’nin kararlı bir sürümü henüz bunu içermiyor ve uyarıda henüz yama sürümü listelenmediği için çoğu kullanıcı bugün kurabileceği bir şey bulamıyor.
Saldırgan Bu Hatayı Kullanarak Ne Yapabilir
Hata, EDK II’nin PXE olarak bilinen ağ önyükleme kodundaki bir tampon aşmasıdır. PXE önyüklemesi sırasında makine, başlangıç görüntüsünü yerel diskten değil ağdan yükler.
Bu işlemin bir parças olarak PXE sürücüsü, ağ aygıtlarının geri gönderdiği ICMP hata mesajlarını ve küçük durum mesajlarını dinler ve her birini bellekteki sabit 504 baytlık bir alana kopyalar.
Bu kopyalamada yapılan boyut kontrolleri, kodun IPv4 ve IPv6 sürümlerinin ikisinde de yanlış; bu nedenle 504 bayttan uzun bir mesaj bu alanın dışına taşar ve saldırganın seçtiği verilerle yakındaki belleği ezer.
Bunu tetiklemek için bir saldırganın yapması gereken, makine ağ önyüklemesinin ortasında iken makinenin adresine tek bir özel hata mesajı göndermek. Makinede bir şifreye ya da önceden var olan bir erişime ihtiyaç yok.
Sonuç basitçe bir çökme oluyor: önyükleme askıda kalıyor ve makine başlamıyor. Kodu çalıştırmak çok daha zor ve çok daha az güvenilir. Uyarıda, tam firmware sürümünü bilen bir saldırganın, firmware’in saldırganın kendi kodunu çalıştırmasına neden olacak bir “sahte olay” yerleştirebileceği belirtiliyor; bu nedenle bir açığın, belirli bir sürüm için inşa edilmesi gerekiyor.
Kod çalıştığında, Secure Boot ve diğer önyükleme zamanı kontrollerinin hiçbir şeyi doğrulamasından önce, firmware içinde çalışıyor. Açının ciddi olmasını sağlayan da bu zamanlama.
Bu şekilde yerleştirilen kod yalnızca bir kez çalışır ve tek başına yeniden başlatmadan hayatta kalmaz. Bu tek çalışma yine de, her önyüklemede başlayan başka kodların kurulması için yeterli.
Kimler Etkileniyor
Hata, 21 Ağustos tarihli en yeni kararlı sürüm olan ve edk2-stable202608’i de içeren EDK II’nin içinde. EDK II, bağımsız BIOS üreticileri AMI, Insyde ve Phoenix’in yanı sıra Microsoft’un sağlamlaştırılmış çatallaşması Project Mu dahil olmak üzere neredeyse tüm UEFI firmware üreticilerinin üzerinde inşa ettiği referans kodu.
Hatalı kopyalama döngüsü, projenin geçmişini izleyerek The Hacker News tarafından tespit edilen, 2010 yılı Kasım ayında eklenen bir commit’ten beri kodun içinde.
PXE önyükleme, EDK II’nin standart derlemesinde varsayılan olarak açık. Açı, yalnızca yerel diskten önyükleme yapan ev veya ofis kullanıcılarını etkilemiyor. Makinelerin ağ üzerinden önyükleme yaptığı, öncelikle sunucular ve veri merkezi ekipmanları içeren kuruluşlara uygulanıyor.
Hassas kodu taşıyan kaç tane ticari ürünün piyasaya sürüldüğü bilinmiyor. Intel, Ars Technica’ya, “güvenlik desteği altında olan ticari ürünlerinin” hiçbirinin etkilenmiş olduğu bilinmediğini ve “etkilenmiş EDK2 işlevselliğini referans kodunda dahil etmediğini” belirtti, ancak bir OEM anakart üreticisinin veya sistem üreticisinin bunu ekleyebileceğini ekledi.
Arm, açının “Arm’ın ürün portföyüne doğrudan uygulanmadığını” söyledi. Her iki şirketin kendi firmware’i de EDK II’den yararlanıyor.
Linux dağıtımları da kodu yayıyor. Red Hat, edk2 paketini Red Hat Enterprise Linux 8, 9 ve 10’da etkilenmiş ve henüz düzeltilmemiş olarak listeliyor; SUSE ve Debian da eşdeğer paketlerini aynı şekilde işaretliyor.
AMD, Phoenix Technologies, AMI, Microsoft ve Amazon, yayından önce haber teknoloji sitesinin sorularını yanıtlamadı; TianoCore da yanıt vermediğinden, ürünlerinin durumu belirsizliğini koruyor.
Bir Düzeltme Var mı?
Düzeltme, EDK II kaynak koduna birleştirildi. Hatalı kopyayı yeniden yazarak aşırı uzun bir mesajın taşması yerine 504 baytta kesilmesini sağlıyor ve 15 Ekim’de ana geliştirme dalına ulaştı.
EDK II’nin kararlı sürümlerinin hiçbiri bu düzeltmeyi henüz içermiyor. Hacker News, 28 Ekim’de projenin sürüm etiketlerini inceledi ve en yenisi olan edk2-stable202608’inin bunu öncellediğini, danışmanlığın ise düzeltilmiş sürümü hâlâ “Şu an için düzeltilmedi” olarak listlediğini gördü. Microsoft’un Project Mu projesi düzeltmeyi zaten kendi sürüm dallarına aldı ve 26 Ekim’de etiketli yapılandırmaları çıkardı.
Düzeltme kaynakta halka açık olsa da, bir sunucu işletmecisi kendi firmware’ını üreten üretici bundan inşa edilmiş bir BIOS veya UEFI güncellemesi yayınlamadan yükleyecek bir şey bulamıyor. Bu adım en azından doğrudan bir süreç; Jesse Michael, firmware güvenlik şirketi Eclypsium’da baş araştırmacı, bu konuda Ars Technica’ya şunları söyledi: BootHole ve BlackLotus gibi Secure Boot atlatmaları farklıyken, bu açık “temel bir kod düzeltmesiyle” düzeltilebilir ve sertifika veya anahtar iptalleri gerektirmiyor.
Bu güncelleme gelene kadar, danışmanlık hiçbir geçici çözüm listelemiyor. Açık yalnızca ağ önyüklemesi sırasında ulaşılabildiğinden, PXE gerektirmeyen işletmeciler maruzluğu azaltmak için bunu devre dışı bırakabilir. Ars ayrıca, girişim belirtileri açısından önyükleme sırasında ağ trafiğini ve günlükleri izlemeyi önerdi.
Nasıl Halka Açıldı
Açık, danışmanlığın atıfta bulunduğu gibi Anthropic’ten Alex Matrosov ve Google’dan Dan Holmes-Mitra tarafından bulundu. Koordineli bir açıklama Ocak 2027 için planlanmıştı.
Bu plan, 28 Eylül’de geçersiz kılındı: EDK II’ye yapılan, bir AMI mühendisi tarafından onaylanan bir istek, açıkны CVE numarasıyla açıkça tanımladı ve düzeltmeyi içerdi. Açığı bulan kişiler bu gönderiyi görünce, TianoCore 22 Ekim’de, planlanan tarihten haftalar önce danışmanlığını yayınladı.
Patch halka açık hale geldikten sonra Ars, yetenekli saldırganların bunu inceleyerek hatanın nasıl tetiklendiğini belirleyebileceği ve çalışan sömürü araçları geliştirebileceğine dikkat çekti.
Hatanın saldırıda kullanıldığına dair bir işaret yok. 27 Ekim güncellemesine göre CISA’ın Bilinen Sömürülen Zafiyetler kataloğunda yer almıyordu ve hiçbir araştırmacı onu sömürülürken gördüğüne dair bir bildirimde bulunmadı.
Hata, aynı zamanda, tek başına bir ağa giriş yolu değil; Ars Technica birkaç firmware araştırmacısına sorular sorduktan sonra bunu belirtti. Gerçekçi saldırgan, içerde biri ya da yerel ağda zaten düşük seviyeli bir dayanak edinmiş ve daha derine inmek isteyen biridir.
“Yakındaki bir uç nokta veya sunucu ele geçirmeye niyetli bir saldırgan, bu hatayı, önyükleme sürecinin hâlâ uç noktanın TPM’si gibi hassas bileşenlere erişimi olan bir noktada program akışını ele geçirmek için kullanabilir,” dedi Metasploit’in yaratıcısı ve güvenlik şirketi Dragos’un baş araştırmacısı HD Moore, Ars Technica’ya verdiği demeçte.
“Bu, bir saldırganın kısa süreli ağ erişimine sahip olduğu durumlarda disk şifrelemesini kırmak için kullanılabilir (ve bir hırsızlık senaryosunda çok daha kolay olur).”
Bu, EDK II’nin ağ önyükleme kodundaki ilk ciddi hata değil. Ocak 2024’te araştırmacılar, aynı EDK II parçasındaki dokuz hatadan oluşan PixieFail’i ortaya çıkardı; bu da PXE önyükleme sırasında erişilebiliyordu. Ars, PixieFail sonrasında kodda daha fazla hata bulmak için başlatılan fuzzing projelerinin bunu yakalamadığını bildirdi.
Bu Gelişmeyi Toplulukta Değerlendirin
Haber hakkındaki düşüncelerinizi, donanım deneyimlerinizi ve teknik sorularınızı topluluk üyeleriyle anlık olarak tartışın.
Bu gelişme hakkında düşüncelerinizi, donanım deneyimlerinizi veya sorularınızı Topluluk Forumumuzda paylaşın.
Foruma Katıl & Yanıtla ➔

























Söz sizde.
Deneyiminizi, sorularınızı ve katkılarınızı paylaşın. E-posta adresiniz yayımlanmaz.