

Malware / Web Güvenliği
Görsel Kaynağı: The Hacker News
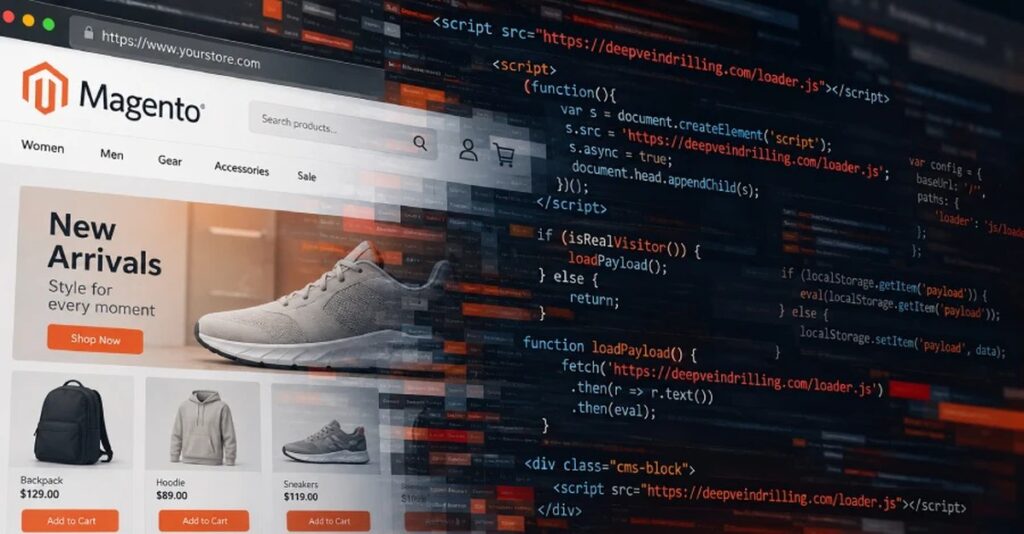
Bilinmeyen bir tehdit aktörü, Temmuz 2025’ten beri süren bir kampanya kapsamında 953 online mağazayı bulaştırdı; mağazaların çoğu Magento çalıştırıyor.

Hollanda e-ticaret güvenlik şirketi Sansec’e göre, faaliyet, mağazanın sayfalarına küçük bir kod parçası eklemeyi hedefliyor; şüpheci kullanıcılar sayfayı ziyaret ettiğinde bu kod, Magento CMS blokları aracılığıyla kötü amaçlı JavaScript yükleyici kodunu sunuyor.
“Siz ziyaret ettiğinizde, bu kod tarayıcınızı grubun sunucusuna bir sonraki adımı ne yapması gerektiği konusunda soruyor,” dedi Sansec. “Sunucu önce gerçek bir alıcı olup olmadığınızı ya da bir güvenlik taraması olup olmadığını kontrol ediyor, böylece taramalara hiçbir şey verilmiyor.”
Kampanya ile bağlantılı olduğu gözlemlenen en az beş ayrı etki alanı bulunuyor:
- manulfie[.]click, ilk kez Temmuz 2025’te görüldü
- neswnsssn[.]click, ilk kez Aralık 2025’te görüldü
- lanhd6549tdhse[.]top, ilk kez Mart 2026’da görüldü
- additionalver[.]com, ilk kez Haziran 2026’da görüldü
- deepveindrilling[.]com, ilk kez Ekim 2026’da görüldü
Sansec, Ekim 2026’da kaydedilen deepveindrilling[.]com etki alanının, CMS bloklarında 83 online mağazada tespit edildiğini belirtti.
Son JavaScript yükleyici etki alanı, Cloudflare arkasında barındırılıyor ve yalnızca bulaşan mağazların gerçek ziyaretçilerinden gelen script isteklerine yanıt veriyor. Yükleyici, mağaza sayfalarına statik içerik render etmek için kullanılan Magento’nun cms_block veritabanı tablosunda yerleştiriliyor.
Kampanyanın nihai amacı, alıcı ihlal edilen web sitesini açtıktan sonra CMS bloğu render edildiğinde saldırı kontrolündeki kodu çalıştırmaktır.
Sansec, tehdit aktörünün mevcut bir CMS bloğunu (örneğin üst bilgi, alt bilgi veya tanıtım banner’ı) değiştirip değiştirmediğini ya da yeni bir blok oluşturup oluşturmadığını açıklamıyor; saldırgan, yükleyiciyi çalıştırmak için bu yaklaşımların ikisini de benimseyebilir.
Yükleyiciden iki farklı sürüm tespit edildi. Bu sürümlerden birinde, saldırganın alan adından yüklenen harici JavaScript, yükü tarayıcının localStorage’ına kaydeder. Bu durum, harici alan adının artık erişilemez olsa bile, saklanan kodun sonraki ziyaretlerde yeniden çalıştırılmasına yol açar.
İkinci sürüm, botları ve güvenlik tarama araçlarını elemek için tarayıcı parmak izi kontrollerini içerek yalnızca gerçek alıcıların kötü amaçlı kodla karşılaşmasını sağlarken bu davranışı genişletiyor. Son yükün kesin niteliği ise bilinmiyor.
Kampanyanın ilk aşamalarında, ziyaretçileri farklı yanıtlara – yani bir yük döndürmek, yönlendirmek ya da hiçbir şey döndürmek – yönlendirmek için karakteristiklerine göre bir trafik dağıtım sistemi (TDS) olarak reklam izleyici ve analiz platformu Keitaro kullanıldığı da gözlemlendi.
Sansec, ek ver[.]com betiğinin bir Windows masaüstü ziyaretçisi olarak istenmesinin “QWE=123;,” yanıtını döndürdüğünü, bunun tek yaptığının ise ziyaretçiyi 24 saat işaretleyen bir çerez ayarladığını belirtti. Öte yandan deepveindrilling[.]com alan adı, Keitaro bileşenini düşürüp bot eleme mantığını doğrudan yükleyiciye entegre ediyor.
Başlangıç erişim vektörüne gelince, 471 Magento mağazasının PolyShell (yani CVE-2026-48356) açığı yoluyla yükleyici enjekte edilmiş olması tahmin ediliyor. Diğer 102 mağaza ise PolyShell veya SessionReaper (yani CVE-2025-54236) açıkları üzerinden dosya yüklenerek etkilenmiş.
“Magento 2.4.7-p1 çalışan bir mağazada, pub/media/custom_options/quote/ altında PNG görüntüleri kılığında PolyShell web kabukları, additionalver.com yükleyicisinin yanında bir CMS bloğu içinde bulunuyordu,” dedi Sansec. “Bu bloğun 7 Ekim’de deepveindrilling[.]com’a geçtiği görüldü. Mağazada hala Adobe’nin desteklenen sürüm hatları için PolyShell düzeltmesi olan APSB26-73 eksik.”
Bir başka vakada ise, eksik temel yama olmadan Magento 2.4.7-p10 çalışan bir e-commerce mağazası, kötü amaçlı bir yönetici hesabı eklenmek için ele geçirilmiş ve ardından kodu enjekte etmek için bu hesap kullanılmış.
Site sahiplerinin, şüpheli hesaplar ve cms_block ile cms_page tablolarında beklenmedik CMS blokları açısından sitelerini denetlemeleri öneriliyor. Sitelerin güncel tutulması ve güçlü parolaların uygulanması da tavsiye ediliyor.
Açıklama, geçen hafta ortaya çıkarılmasının ardından yaygın sömürü denemeleri yaşayan PHP’deki iki kritik açığın bulunduğu bir PHP2Shell ailesi (CVE-2026-109618 ve CVE-2026-109619) arka planında yapılıyor.
Buna rağmen, Perplexity araştırmacısı Adel Karimi, açıklanan açıkların honeypot sunucularında kabuk komutlarını çalıştıran ilk gerçek ortamdaki başarılı sömürüsünü kaydetmiştir. Bu komutların, ek yükler uzak bir sunucudan (“162.35.99[.]94:80”) indirmek için wget, curl veya PHP CLI kullanıldığı gözlemlenmiştir. Şu ana kadar indirilen ikinci aşama kalıntıları gözlemlenmemiştir.
Bu Gelişmeyi Toplulukta Değerlendirin
Haber hakkındaki düşüncelerinizi, donanım deneyimlerinizi ve teknik sorularınızı topluluk üyeleriyle anlık olarak tartışın.
Bu gelişme hakkında düşüncelerinizi, donanım deneyimlerinizi veya sorularınızı Topluluk Forumumuzda paylaşın.
Foruma Katıl & Yanıtla ➔























Söz sizde.
Deneyiminizi, sorularınızı ve katkılarınızı paylaşın. E-posta adresiniz yayımlanmaz.