

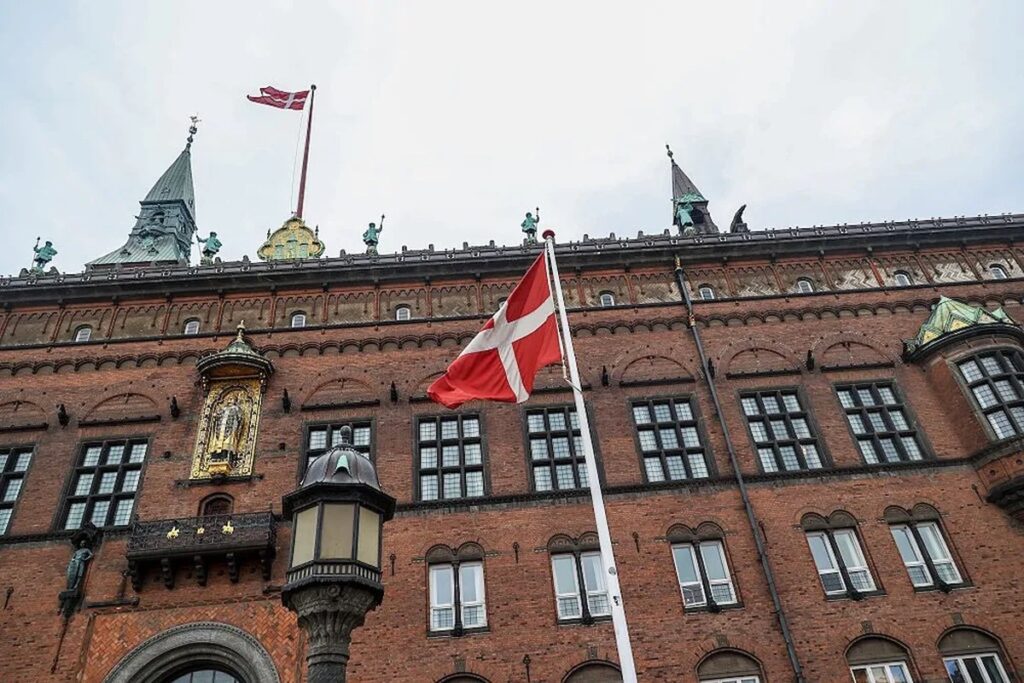
Danimarka hükümeti, ülkenin merkezî vatandaş veritabanına sızıldığını ve veri havuzunun büyük bir kısmının çalındığını resmen onayladı. Ülke nüfusunun yaklaşık 6 milyon kişi olmasına rağmen veritabanında kayıtlı olanların sayısı 11 milyona ulaşıyor; bu nedenle saldırıdan doğrudan etkilenen kişilerin sayısı da 8 milyonu buluyor. Saldırı Eylül ayında gerçekleşmiş ancak sızma Ekim’in 2’sinde tespit edilmiştir.
Savunulan verilere göre, çalınan bilgiler arasında isimler, adresler ve Danimarka sosyal güvenlik numaraları yer alıyor. Veritabanında bazı kayıtların on yıllara giden geçmişe sahip olması, sızmanın boyutunu daha da büyütüyor. Saldırıdan etkilenen kitleye yurtdışında yaşayan Danimarkalılar ile vefat etmiş kişilerin kayıtları da dahil.
Savunulan veritabanının içeriği ve kapsamı
Danimarka’nın Merkezî Kayıt Defteri (CPR), vatandaşların devlet tarafından verilen kimlik numaralarını içeren, vergi ödemeden diğer kamu hizmetlerine erişime kadar birçok alanda kullanılan temel bir hükümet veritabanıdır. Veritabanının on yıllara uzanan geçmişe sahip olması ve içinde hem yaşayan hem de vefat etmiş kişilerin kayıtlarının bulunması, çalınan verinin hassasiyetini artırıyor.
“Bu ciddi bir olaydır.”
Danimarka Bakanı Christina Egelund
Danimarka Bakanı Christina Egelund, konuyla ilgili yaptığı açıklamada sızmayı “ciddi bir olay” olarak nitelendirdi. Egelund, saldıran hackerlerin ülkenin Merkezî Kayıt Defteri’ne (CPR) erişerek isimler, adresler, Danimarka sosyal güvenlik numaraları ve diğer bilgileri çaldığını belirtti.
Sızmanın nasıl gerçekleştiği
Hükümet, saldırının arka planında kimin yer aldığını açıklamadı. Saldırının Eylül ayında gerçekleştirildiği ancak Ekim’in 2’sinde ortaya çıktığı biliniyor. Yetkililer, yetkisiz erişimin “bir Danimarka şirketinin CPR sistemindeki bilgileri arama amaçlı meşru erişiminin kötüye kullanılmasıyla” sağlandığını açıkladı.

Danimarka’da bazı şirketlerin vatandaşların bilgilerinin devlet nezdinde doğrulanması için CPR sistemine erişim hakkına sahip olması, bu tür bir kötüye kullanımın mümkün olabileceğini gösteriyor. Şirketlerden biri üzerinden sisteme girilen saldıranların, meşru erişim yetkisini ihlal ederek veri havuzuna ulaştığı değerlendiriliyor.
Ülkenin tarihindeki en büyük sızma
Bu veri ihlalinin ülkenin tarihindeki en büyüğü olduğu düşünülüyor. Saldırı, benzer biçimde ulusal kimlik veritabanlarını hedef alan Siber saldırıların ardından geldi. Bu saldırılar arasında milyonlarca Türk vatandağını etkileyen 2016 yılındaki sızma ve Hindistan’ın milli Aadhaar veritabanından sızan ulusal kimlik kartları ile kayıtları içeren birkaç ifşayı içeriyor.
Danimarka’nın bu saldırının ardından vatandaşlarının güvenliğini yeniden tesis etmek için çalışmalar başlattığı, ancak saldıranların kim olduğunun aydınlatılmasının hâlâ sürdüğü belirtiliyor. Yetkililer, sızmanın boyutları ve çalınan verinin potansiyel kötüye kullanım riski konusunda kamuoyunu bilgilendirmeye devam edeceklerini belirtti.
Bu Gelişmeyi Toplulukta Değerlendirin
Haber hakkındaki düşüncelerinizi, donanım deneyimlerinizi ve teknik sorularınızı topluluk üyeleriyle anlık olarak tartışın.




Söz sizde.
Deneyiminizi, sorularınızı ve katkılarınızı paylaşın. E-posta adresiniz yayımlanmaz.