

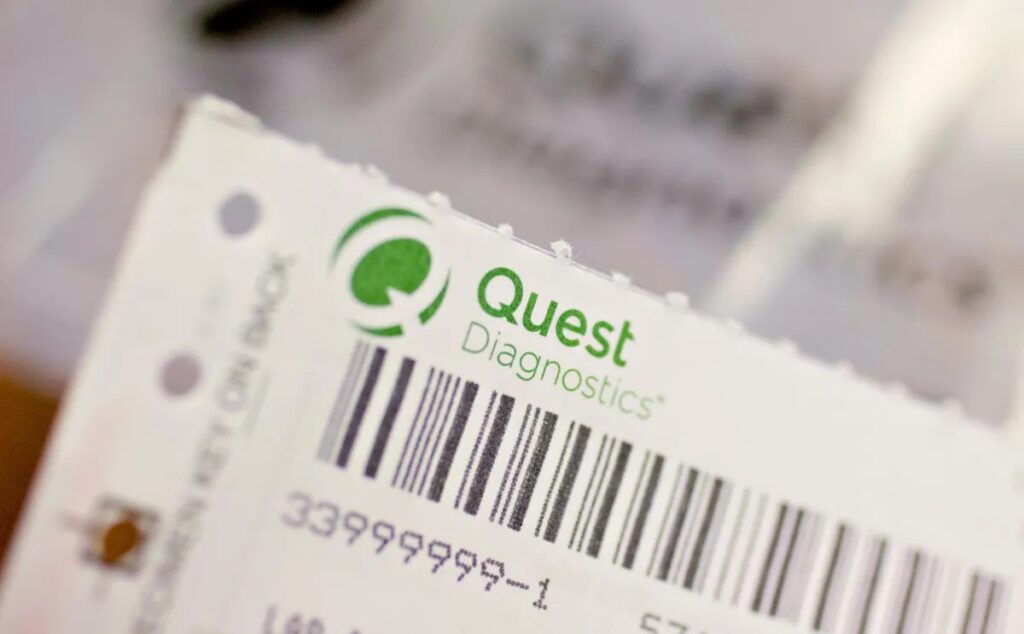
Tıp laboratuvarı testi devi Quest Diagnostics, ABD düzenleyici kurumlarına yasal zorunluluk kapsamında yaptığı açıklamada, sistemlerinde saklanan ve henüz belirlenmemiş miktarda hassas hasta bilgisini etkileyen bir siber saldırı ve veri ihlali olduğunu onayladı.
Quest, ABD Menkul Kıymetler ve Borsa Komisyonu’na (SEC) sunduğu 8-K bildiriminde, Salı günü bir siber saldırıya uğrayan Quanum adlı laboratuvar testi sistemini hedef aldığını belirtti. Bu sistem; doktor muayenehanelerinin, hastanelerin ve sağlık kuruluşlarının hastalar için laboratuvar testleri sipariş etmesini sağlarken aynı zamanda faturalandırmayı da yürütüyor. Platform, büyük miktarda hasta sağlık ve tıp kayıtlarının yanı ilgili tanı ve fatura verilerini saklıyor.
Şirket, yetkisiz erişimin “belirli hasta kayıtlarına” erişimi içerdiğini söyledi. Quest, kolluk kuvvetlerini bilgilendirdiklerini ve soruşturma yürüttüklerini belirtti.

Quest’e yönelik siber saldırı, bu yıl sağlık sektörünü etkileyen en son büyük siber olay. Bir dizi siber saldırı ve veri ihlali, haftalardır süren kesintilere yol açarken milyonlarca hastanın elektronik sağlık kayıtlarının ve diğer tıp bilgilerinin çalınmasına olanak tanıdı. Healthtech şirketleri, mümkün olduğunca çok hassas veri çalmayı ve fidye ödenmediğinde bunları yaymakla tehdit etmeyi hedefleyen, finansal kazanç odaklı siber suçlular için büyük bir hedef haline geldi.
Son aylarda, Mart ayında tıp teknolojisi üreticisi Stryker’da çalışan cihazlarının toplu olarak silinmesine yol açan bir siber saldırı; Ağustos ayında tıp implant üreticisi Boston Scientific’e yönelik bir saldırı ise şirketin ağlarını haftalardır çevrimdışı bırakarak operasyonlarında “küresel kesintiye” yol açtı. Bu arada, yıl içinde yaşanan ayrı ayrı saldırılar, hasta kayıtları şirketi CareCloud, İskoçya merkezli healthtech sağlayıcısı Craneware ve ABD ilaç dağıtım devi McKesson’da büyük çaplı veri ihlallerine neden oldu.
Laboratuvar testi devi, Quanum sistemlerine yönelik saldırıda kaç sağlık müşterisinin ya da hastanın bilgisinin çalındığını henüz açıklamadı.
Quest’in web sitesi ve materyalleri, Quanum’un Kuzey Amerika genelinde binlerce noktada yaklaşık yarım milyon klinik uzman tarafından kullanıldığını belirtiyor. Quanum’un kaç sağlık kayıtlını tuttuğu belirsiz; ancak Quest’in web sitesindeki 2026 tarihli bir vaka çalışması, 6 milyondan fazla hastaya sahip tek bir sağlık sisteminin yüz milyonlarca ilgili tıp belgesini ve grafiğini nasıl saklayabileceğini gösteriyor.
Quest, ihlalin ne zaman başladığını ya da herhangi bir saldırgan grubun şirkete, çalınan verilerin yayılmaması karşılığında ödeme gibi taleplerle iletişime geçtiğini belirtmedi. Quest sözcüsü Amanda Rivera, TechCrunch’un olayla ilgili sorularını yanıtlamadı ve güvenlik duyurusuna yönlendirdi.
Duyuruda Quest, “kişisel bilgiler ve hasta kayıtları” dahil olmak üzere bazı hastaların korunan sağlık bilgilerinin alındığını belirtti, ancak şirketin hangi tür verilerin çalındığına dair henüz kesin bir araştırmada olduğunu ekledi. (Web sitesindeki güncel yayın şu anda “noindex” kodu içeriyor; bu, arama motorlarına sayfayı arama sonuçlarında listelememelerini söyleyerek sayfanın insanlar tarafından bulunmasını oldukça zorlaştırıyor.)
Bu, Quest’in on yıllık bir dönemde ikinci bilinen büyük veri ihlali. Şirket, 2019 yılında üçüncü taraf bir fatura şirketine yönelik bir siber saldırıda 11,9 milyon hasta kaydını kaybetmişti.
Quest Diagnostics’te çalışıyor ya da veri ihlali hakkında daha fazla şey biliyor musunuz? Sizinle konuşmak isteriz. Bu muhabere Signal üzerinden zackwhittaker.1337 kullanıcı adından ya da zack.whittaker@techcrunch.com e-posta adresinden ulaşabilirsiniz.
Quest’ten gelen yanıtla güncellendi.
Bu Gelişmeyi Toplulukta Değerlendirin
Haber hakkındaki düşüncelerinizi, donanım deneyimlerinizi ve teknik sorularınızı topluluk üyeleriyle anlık olarak tartışın.
Bu gelişme hakkında düşüncelerinizi, donanım deneyimlerinizi veya sorularınızı Topluluk Forumumuzda paylaşın.
Foruma Katıl & Yanıtla ➔























Söz sizde.
Deneyiminizi, sorularınızı ve katkılarınızı paylaşın. E-posta adresiniz yayımlanmaz.