

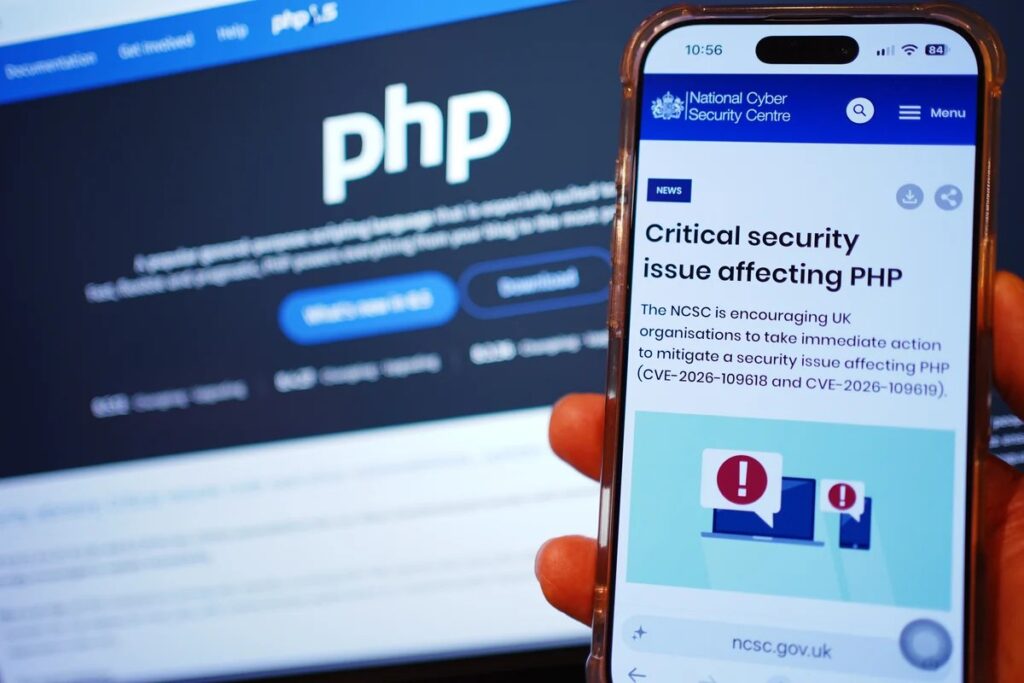
PHP projesi, yetkilendirilmemiş uzak kod çalıştırmasına olanak tanıyan iki kritik açığı bu hafta yama yayınlayarak kurumları sistemlerini güncellemeye ya da web sitelerini çevrimdışı almaya itti.
CISA, Wikipedia ve 4chan hizmetlerinin bir kısmının çökmesinin ardından kurumları yamlanmamış PHP sistemlerini çevrimdışı almaya çağırdı.
Düzeltmelerin PHP 8.5.12, 8.4.27, 8.3.36 ve 8.2.35 sürümlerinde olduğu belirtildi. Açıklar CVE-2026-109618 ve CVE-2026-109619 numaralarıyla izleniyor. PHP, web isteklerini karşılayan tüm kurulumların risk altında olduğunu, en yüksek riskin Apache ile mod_php kullananların olduğunu söyledi. PHP, dünya çapındaki sitelerin yaklaşık %70’ini destekliyor.

Siber Güvenlik ve Altyapı Güvenliği Kurumu (CISA), kurumları bu açıkları (“php2shell” olarak adlandırdığı) yamlamaya ve internete açık sistemleri önceliklendirmeye çağırdı. Güncelleyemeyen ya da PHP 8.1 ya da daha eski bir sürüm kullanan kurumların, yama yapılana kadar PHP tabanlı sistemlerini çevrimdışına almaları gerekiyor, CISA söyledi. Kurum, uyarının yayımlanması itibarıyla sömürü gözlemlenmediğini belirtti.
NSA’nın da benzer yönlendirme yayımladığı, TechCrunch’a göre. FBI’ın siber bölümünün de açıkları Çarşamba günü uyardığı, Associated Press’e göre.
Bazı site sahipleri hizmetlerini çevrimdışına aldı, bunların arasında Wikipedia ve 4chan’ın bir kısmı vardı, Axios’a göre. Associated Press, Birleşik Krallık, Finlandiya ve Japonya’daki devlet hizmetleri ve sitelerinin kesintiye uğradığını söyledi. Bazı sitelerin aşağıda kalabileceği, çünkü yamaların phần yazılımlar arasında farklı olduğunu ve test edilmesi gerektiğini, Associated Press söyledi.
Cloudflare CEO’su Matthew Prince, X üzerinde şirketinin duyuru öncesindeki 10 saat içinde binlerce sömürü denemesi logladığını, bu sayının sonrasında milyonlara çıktığını yazdı, Axios’a göre.
Açıkların nasıl bulunduğuna dair hesaplar farklılık gösteriyor. Güvenlik firması Calif, açıklardan birini bulmak için OpenAI’nin GPT-5.6 Sol aracını kullandı ve Wiz ayrı ayrı AI araçlarıyla birden fazla açak buldu, TechCrunch’a göre. Associated Press, açıkları ilk bulanların insanlar olduğunu, AI ajanlarının ise saldıranların bunları nasıl kötüye kullanabileceğini çözmede yardımcı olduğunu söyledi. PHP Vakfı, açıkların en az 2024’ten beri bilindiğini ve bir düzeltme üzerindeki çalışmanın durduğunu, Associated Press’e göre.
PHP güvenlik ekibi, yayımlamayı 14:00 UTC için planlamış ve her açarı CVSS v4.0 ölçeğinde 9.2 olarak derecelendirmiş. Salı günü önceden bildirimde bulundu ve proje, ayrıntılar halka açılsa veya sömürü ortaya çıkarsa daha erken yayımlama hakkını saklı tuttu.
PHP, bazı ayarların güncelleyemeyenler için maruzluğu azaltığını ancak bir kurulumu güvenli yapmadığını söyledi. Proje, PHP 8.1 ve daha eskilerini güncellemiyor, ancak güvenlik ekibi PHP 7.4, 8.0 ve 8.1 için minimal kaynak backport’ları sağladı.
Cuma tarihli bilgilendirici bir uyarıda PHP, ayrı bir, muhtemel olmayan uzak kod çalıştırma vektörü CVE-2026-115560’a karşı bir sonraki hata düzeltme sürümüne kadar session.upload_progress.enabled=0 ayarını önerdi.
Gününt Quartz okuyucularının 500.000’inden katılın.
Bu Gelişmeyi Toplulukta Değerlendirin
Haber hakkındaki düşüncelerinizi, donanım deneyimlerinizi ve teknik sorularınızı topluluk üyeleriyle anlık olarak tartışın.
Bu gelişme hakkında düşüncelerinizi, donanım deneyimlerinizi veya sorularınızı Topluluk Forumumuzda paylaşın.
Foruma Katıl & Yanıtla ➔























Söz sizde.
Deneyiminizi, sorularınızı ve katkılarınızı paylaşın. E-posta adresiniz yayımlanmaz.