

Çarşamba günü, yıllarca uyuyup sonradan araştırmacıların bunları sömürmenin bir yolunu bulmasıyla canlanan iki açıklama zafiyeti sayesinde, onlarca yıllık açık kaynaklı bir web teknolojisi olan PHP neredeyse interneti çökertti.
Hatalara PHP2Shell takma adı verildi ve resmi olarak CVE-2026-109618 ile CVE-2026-109619 olarak sınıflandırıldı. Basitçe ifade etmek gerekirse, bu hatalar, bir web sitesi veya internete açık sunucu gibi PHP çalışan bir çevrimiçi sisteme şifreye ihtiyaç duymadan veri erişimi ve değiştirme imkanı tanıyarak, onları sömürmeyi bilen herhangi birinin sisteme sızmasına olanak tanıyor.
Bu açıdan durum oldukça büyük ölçekliydi ve milyonlarca insanı, kötü niyetli siber saldırganların bu açıkları sömürmesinden önce sistemlerini güncellemeye seferber etti.

PHP web yazılımını yöneten PHP Vakfı, çarşamba günü açıkları düzelten yamaları halka sundu; bu yamalar kurulduğunda internete açık sunucuların saldırıya uğramasını engelliyor. Vakıf, PHP’ye güvlenen en büyük internet şirketlerine ve web hosting sağlayıcılarına önceden yamalama konusunda avantaj sağladı.
Sektör genelinde haftalardır süren kapalı görüşmeler ve özenli koordinasyon sayesinde dünya — şu ana kadar — geniş çöplü bir internet sömürülmesinden büyük ölçüde kaçındı. Çarşamba tarihinden itibaren hükümetler, web siteleri olan vatandaşları ve şirketleri riskleri azaltmak için harekete geçmeye davet etti. Geniş bir sektör yelpazesi web sitelerini kapattı ve sistemlerini güncellemek için hizmetleri çevrimdışı aldı. Bankalar, perakende işletmeleri, oyun siteleri, online mağazalar, hastaneler ve bazı devlet kurumları saldırıların önlenmesi için sunucularını kapattı.
Ancak güvenlik araştırmacıları, durumun henüz bitmediğini ve dünyanın dört bir yanında çok sayıda sistemin hala yamalanmamış ve siber saldırı ile veri hırsızlığına karşı savunmasız olduğunu uyarıyor.
Bu aynı zamanda son büyük yazılım krizi olmayabilir; bazıları, yapay zekânın şimdiye kadar keşfedilmemiş, bulunmayı ve sömürülmeyi bekleyen zafiyetleri hızla ortaya çıkarmasının beklendiğini öngörüyor.
Calif’teki güvenlik araştırmacıları, dünyada web siteleri ve web uygulamaları geliştirmek için yaygın olarak kullanılan, hem internet hem de şirket ağlarında, intranetler ve iç siteler gibi yerel olarak barındırılan PHP adlı programlama dilinde iki zafiyet buldu.
Bu iki zafiyet ilk olarak 2024’te keşfedildi ancak o dönemde sömürülebilir kabul edilmedi ve yamalandı. Güvenlik araştırmacıları sonradan bunları sömürmenin bir yolunu bularak, yazılımı geliştirenleri onları düzeltmeye çağırdı.
Calif, PHP Vakfı’nı uyardı; vakıf da zafiyetleri düzeltme ve açığa çıkarma sürecini başlattı. Vakıf, büyük şirketlerin düzeltmeleri kurmada öne geçmesine olanak tanımak için bu bilgi ve yamaları sıkı bir gizlilik anlaşması altında — özünde belirli bir son tarihe kadar gizli tutarak — sundu.
PHP2Shell oldukça ciddi, çünkü internet üzerinden uzaktan, mağdurun bir linke tıklaması veya bir dosya açması gerekmeden sömürülebilir. Bu, uzaktan kod çalıştırma olarak bilinir ve dünyanın herhangi bir yerinden bir siber saldırganı etkilenmiş ve yamalanmamış bir sistem üzerinde etkili biçimde tam kontrole sahip kılabilmesi nedeniyle sömürülmesi en zararlı hatalardan biri sayılır.
Daha da kötüsü, bu belirli PHP hataları, şifre veya internet üzerinden başka hiçbir kimlik bilgisi gerekmeden internetteki herhangi bir yamalanmamış sisteme sızmayı mümkün kılıyor; buna kimlik doğrulamadan erişim denir.
Bu, kötü niyetli bir siber saldırganın bilgisayara kötü amaçlı yazılım yerleştirmesine olanak tanır; örneğin veri hırsızlığı veya daha sonra geri dönebileceği uzun vadeli bir varlık sağlaması için.
Zafiyetler özellikle risklidir çünkü PHP, hem ücretsiz ve nispeten kullanımı kolay olması hem de onlarca yıldır var olması nedeniyle son derece popüler bir yazılımdır. İnternetin yaklaşık %70’i PHP’ye güvenir, ancak kullanım yıllar içinde yavaş yavaş düşmekte ve daha yeni, daha güvenli programlama dillerine yer açmaktadır.
PHP, internetteki dalgaları atlatan ve artık o kadar yaygın hale gelerek interneti bir arada tutan yapıştırıcıya benzer, hayatta kalmış ancak işlevsel birçok eski teknolojidan sadece biri. Bu araçlar çoğu zaman açık kaynaklı sürdürücüler tarafından geliştirilir; bu sürdürücüler yaptıkları iş için ücretlendirilmez ve bu nedenle üçüncü taraf güvenlik incelemelerini karşılayamaz — ancak projelere finansal katkıda bulunmayan şirketlerce yaygın biçimde güvilenir.
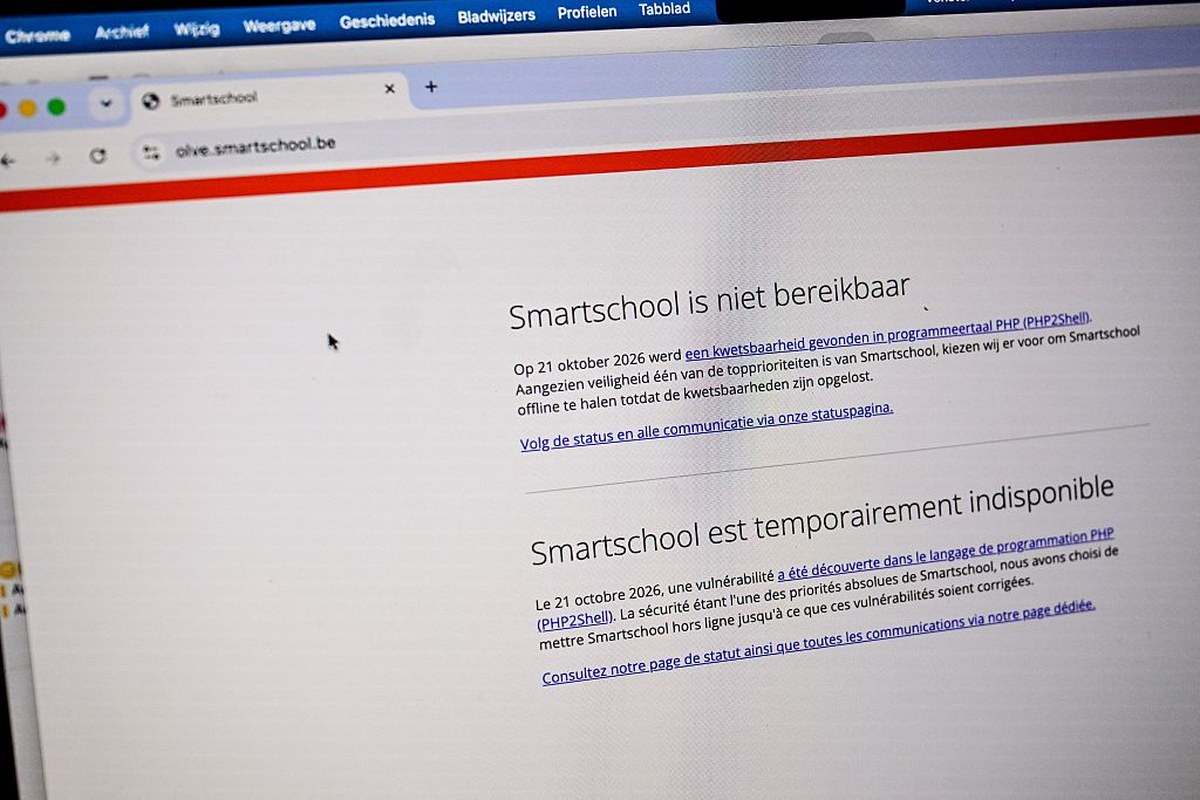
%items Edegem’de 21 Ekim 2026 Çarşamba günü, PHP programlama dilindeki iki kritik açıklan dolayı çevrimdışı olan Smartschool eğitim platformu. BELGA FOTOĞAF DIRK WAEM (Fotoğraf: DIRK WAEM / BELGA MAG / Belga / AFP via Getty Images)Fotoğraf Kredileri:DIRK WAEM / BELGA MAG / Belga / AFP / Getty Images
Güvenlik araştırmacıları, bu açıkları bu yıl PHP’nin kodunun güvenlik denetimi kapsamında tespit ettikleri için ödüllendirildi. Calif, Hack the Planet girişimine katılıyordu; OpenAI yapay zeka modeli üreticisi ve bulut güvenlik devi Wiz tarafından desteklenen bu girişim, Calif’in geliştirdiği kavratım-kanıtı sömürüleri sonrasında doğruladı.
Calif’in yazısında (karikatürler içeriyor — gerçekten harika, bir göz atın), araştırmacılar yapay zekanın açıkları sömürmede yardımcı olarak kullanıldığını, ancak işin büyük kısmının araştırmacıların zaten sahip olduğu bilgiye dayandığını ve PHP’nin kod tabanını ve sömürü geçmişini iyi bildiklerini açıkladılar.
“Hiçbir model, basit istemlerle ‘tüm açıkları’ ortaya çıkarmaya yetkin değil. En azından şu an için,’ diye yazdı Calif.
Açıklanın ayrıntılarının Çarşamba gününe kadar gizli tutulması için yapılan çabalara rağmen, yamalar yayımlanmadan önce bazı PHP2Shell sömürüleri olduğu görünüyor.
Boyutu ve ölçeği nedeniyle çevrimiçi tehditler hakkında büyük bir görünürlüğe sahip olan Amazon, bir blog yazısında PHP2Shell sömürülmesini PHP yamaları kullanılabilir olmaktan yaklaşık bir hafta önce tespit ettiğini belirtti ve böylece biri, bir yerde, ayrıntılar yaygın olarak kullanılabilir hale gelmeden önce açıkları sömürmeyi biliyordu. Amazon, hacker’ın açıkları nasıl öğrendiği belli değil dedi, ancak savunucuların sömürü kanıtlarını en erken 17 Ekim’den itibaren aramaları gerektiğini söyledi.
Neler olduğuna dair birkaç teori var. Bir açıklan yamalandıktan sonra, yamanın ayrıntıları anında ortaya çıkabilir, özellikle kod — PHP’nin durumunda olduğu gibi — açık kaynak olduğunda, yani halka açık ve incelenebilir olduğunda. Açıkları sömürmek kolay olmayabilir, ancak açıklın nerede olduğunu ve nasıl düzeltildiğini bilmek, kötü niyetli hacker’ların nereye saldıracaklarını ve sömürülerini nasıl geliştireceklerini anlamalarına olanak tanıyabilir.
Embargo sırasında bir yerde bir sızıntı veya iletişim kopukluğu olmuş olabilir. Açık kaynak topluluğu büyüktür ve bu şekilde bilgiyi kontrol etmek iyi niyete dayanır.
Açıkca, hacker’ların açıkları zamanından önce, ya kendi başlarına ya da casusluk yoluyla keşfetmiş olmaları da mümkün.
PHP Vakfı, yamaları embargo süresi dolmadan birkaç saat önce canlıya alan bir şirketi suçladı; bu, bazı saldırıncılara, yamanın ayrıntılarını diğerlerinden önce ele geçirdiklerinde bir avantaj sağlamış olabilirdi. Ancak bu, Amazon’un tespit ettiği bir haftalık faaliyeti açıklamıyor.
Araştırmacılar, açıkların sömürülebilir hale gelmesi için çok fazla iş gerektiğini ve açıklın silahlandırılmasının bir meydan okuma olduğunu — ancak imkânsız olmadığını — söyledi; bu da kitlesel sömürünün henüz görülmemesini açıklıyor.
Ancak Cuma akşamına kadar, güvenlik devi Palo Alto Networks ve Trail of Bits’e göre, PHP açıklıyla ilgili artık doğrulanmış ihlaller ve sömürü sonrası faaliyet var. Bu, açıklın bilinmeyen bir hedefe sızmak ve aktif olarak kötü niyetli faaliyetlerde bulunmak için kötüye kullanıldığı tespit edildiği anlamına geliyor.
Hâlâ erken günlerdeyiz ancak kitlesel sömürü işaretinin görülmemesi teşvik edici bir işaret — ancak tehlike bölgesinden henüz çıkmış değiliz.
Ağ güvenliği ve izleme devi Cloudflare’in yönetici direktoru Matthew Prince, bu hafta da devasa bir internet bölümüne telemetry erişimi olan şirketin, açıkların ifşa edilmesinden sonra sömürü girişimlerinde üstel bir artış gördüğünü söyledi. Bu, kötü niyetli aktörlerin açıkları kendi kazançları için kötüye kullanmayı ne kadar hızlı hedeflediğine dair bir perspektif veriyor.
PHP sadece web sunucularında bulunmakla kalmıyor, aynı zamanda geliştirici araçlarında, komut satırı ve terminal paketlerinde ve yönlendiriciler, depolama cihazları ve duvarlar ve VPN’ler gibi kurumsal güvenlik cihazları tarafından kullanılan diğer yazılım bileşenlerinde de kullanılıyor.
Küçük IT ekiplerinin ve tek başına çalışan geliştiricilerin güncellemeye daha yavaş kalabileceği için, ileride PHP2Shell sömürülerini görmeyi beklemeliyiz. Ayrıca, kendi ürünleri ve yazılımlarına PHP entegre eden ve bunları kullanan çeşitli şirketlerin de güncellenmesi gerekeceği bir dönem olacak.
Daha fazla cihaz ve sistem güncellendikçe, saldırı yüzeyi zamanla azalacaktır. Ancak bu açıkların dalgalanma etkileri, güncellenmeye hiç olanğı olmayan eski sistemlerde özellikle önümüzdeki yıllarda hissedilmeye devam edebilir.
Bu, güvenlik muhabiri olarak görev süremde tanıklık ettiğim, interneti durduran nadir günlerden biriydi. 2016’da devasa bir botnet, internet yönlendiricisi Dyn’i çöp trafiikle doldurarak web’in üst düzey hizmetlerinin çoğunun çökmesine neden oldu. 2017’de Kuzey Kore, sızdırılmış ABD hükümeti siber saldırı araçlarını kullanarak Birleşik Krallık’ın sağlık sistemini fidye yazılımıyla bulaştırdı. 2024’te ise bozuk bir CrowdStrike güncellemesi, dünyanın çoğu Windows bilgisayarinin aynı anda çökmesine yol açan küresel çökmeyi tetikledi.
Tüm kaynaklara göre PHP2Shell ile internet, aksi halde son derece acı verici ve yıkıcı bir güne daha sahne olmadı. Ancak bu, web’i etkileyen son büyük olay olmayacak ve bu, eski teknolojilerdeki zayıflıkları sömüren olay trendinin ilk örneği olabilir. Bunun büyük kısmı, henüz keşfedilmemiş ama her yerde var olan yaşlanmış yazılımlardaki içsel açıklar ile açıkları bulmayı kolaylaştıran yapay zekâ araçlarının birleşiminden kaynaklanıyor.
PHP, onlarca yıl önceki diğer web programlama dilleri ve teknolojileri gibi “bellek güvensizidir”, yani yazılımın hassas verileri bellek deposundan sızdırması veya fışkırması için yazılımı zorlayabilecek, bellekle ilgili tüm bir açıklar sınıfından saldırıya uğrayabilir. Ulusal Güvenlik Ajansı, aktif olarak sömürülen tüm açıkların yaklaşık %75’inin bellekle ilgili açıkları kötüye kullandığını söylüyor; yani hackerlar bunları sık sık kullanıyor.
Bu durum, Python, Rust ve Swift gibi bellek açıklarının kötüye kullanılmasının aynı şekilde mümkün olmadığı bellek dilli dillerin kullanımına bir dönüşü tetiklemeye yardımcı oldu. Böylece bu diller, hala ata topluluklarını etkileyen geniş bir açıklar yelpazesine karşı geniş ölçüde bağışık hale geliyor.
Ancak bu, yine de PHP, medya ve video kodekleri, sıkıştırma kütüphaneleri ve onlarca yıl önceki diğer yazılımlar gibi bir sürü teknolojiyle çalışan internetteki tüm bir kısmı ortada bırakıyor; ve bunlar bir gün çöktüğünde, web’in geri kalanı için büyük etkileri olacak.
Bu Gelişmeyi Toplulukta Değerlendirin
Haber hakkındaki düşüncelerinizi, donanım deneyimlerinizi ve teknik sorularınızı topluluk üyeleriyle anlık olarak tartışın.
Bu gelişme hakkında düşüncelerinizi, donanım deneyimlerinizi veya sorularınızı Topluluk Forumumuzda paylaşın.
Foruma Katıl & Yanıtla ➔























Söz sizde.
Deneyiminizi, sorularınızı ve katkılarınızı paylaşın. E-posta adresiniz yayımlanmaz.