

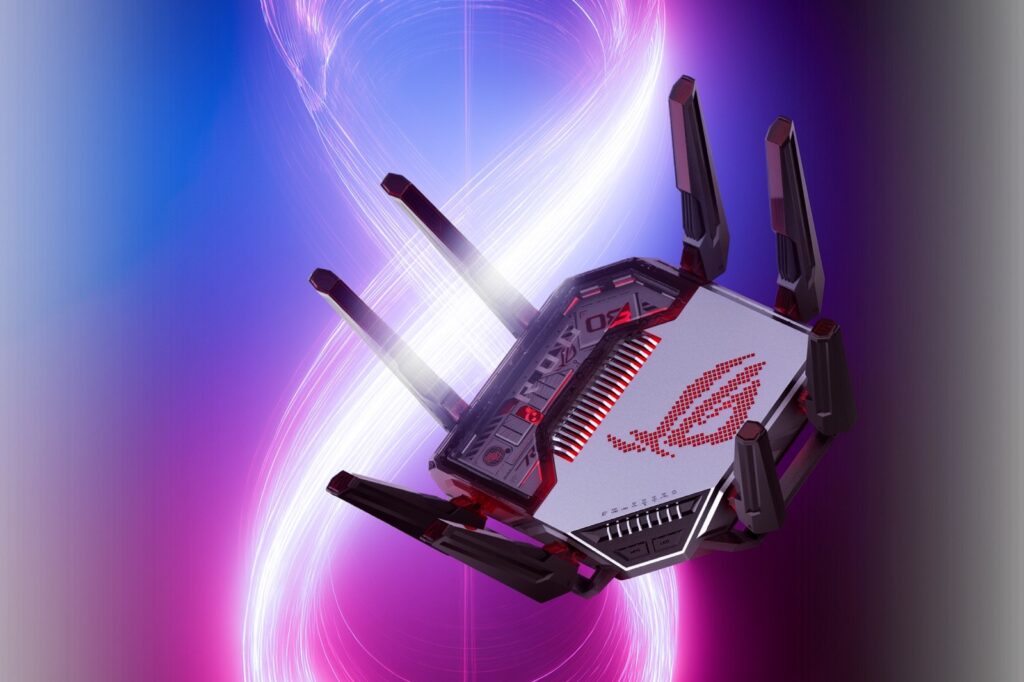
Asus, şifresiz yönetici erişimi sağlamaya olanak tanıyan üç güvenlik açığını gidermek için yönlendiricileri için acil bir yazılım güncellemesi yayımladı. Açıkların CVSS 4.0 ciddiyet skorları 10 üzerinden 8.7’ye kadar çıkarken, şirket kullanıcıların en son yazılımı mümkün olan en kısa sürede kurmasını istiyor.
Açıklardan biri olan CVE-2026-75775, 3.0.0.6_102 serisi yazılımdan çalışan belirli Asus yönlendirici modellerini etkiliyor. Belirli koşullar altında, komşu ağdaki bir saldırganın kimlik doğrulaması olmadan yönetici erişimi sağlamasına olanak verebiliyor. Açığın CVSS 4.0 skoru 7.7 olup, Yüksek ciddiyet olarak sınıflandırılıyor.
Diğer iki açık olan CVE-2026-75779 ve CVE-2026-93489 de sırasıyla 8.6 ve 8.7 skorlarıyla Yüksek ciddiyet dereceleri taşıyor. Asus’a göre, ilk kullanıcı etkileşimi gerektiriyor ancak önceden edinilmiş ayrıcalıklar gerektirmiyor; ikincisi ise kullanıcı etkileşimi olmadan komşu ağdaki kimlik doğrulaması yapılmamış bir saldırgan tarafından istismar edilebiliyor. Şirket, etkilenen modellerin tam listesini ya da bu iki açının detaylı teknik açıklamalarını paylaşmadı.

Asus, birincil önlem olarak en son yazılımın kurulmasını öneriyor. Güncellemeleri şirketin resmi destek sayfasında ya da ilgili Wi-Fi yönlendirici ürün sayfasında bulabilirsiniz.
Anında güncelleme yapamayan kullanıcılar için Asus birkaç geçici önlem öneriyor. Bunlar hem yönlendirici yönetimi hem de Wi-Fi için en az 10 karakterli güçlü ve benzersiz şifreler belirlemek, WAN üzerinden uzak erişimi devre dışı bırakmak ve ağa yalnızca güvendiği cihazların bağlanmasına izin vermek içeriyor.
Şirket, kullanıcıların yönlendirici ayarlarını gözden geçirmelerini, tanımadığı bağlı cihazları ya da tamamlayıcı uygulama oturumlarını kaldırmasını ve güncellemeyi kurduktan sonra yönlendiriciyi yeniden başlatmasını da tavsiye ediyor.
Kaynaklar
Bu Gelişmeyi Toplulukta Değerlendirin
Haber hakkındaki düşüncelerinizi, donanım deneyimlerinizi ve teknik sorularınızı topluluk üyeleriyle anlık olarak tartışın.
Bu gelişme hakkında düşüncelerinizi, donanım deneyimlerinizi veya sorularınızı Topluluk Forumumuzda paylaşın.
Foruma Katıl & Yanıtla ➔























Söz sizde.
Deneyiminizi, sorularınızı ve katkılarınızı paylaşın. E-posta adresiniz yayımlanmaz.