

Vulnerability / Linux
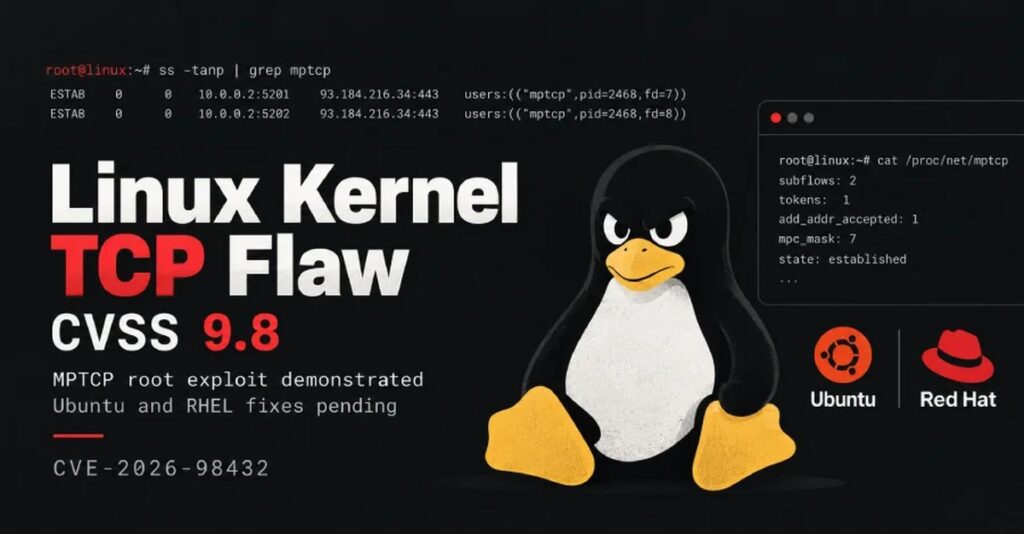
Gorsel Kaynagi: The Hacker News
Linux kernel’in TCP kodundaki CVE-2026-98432 numaralı açıklık, Ubuntu, Red Hat Enterprise Linux (RHEL) ve diğer Linux dağıtımlarını etkiliyor. Kernel’in kendi CVE ekibi, açığı CVSS ölçeğinde 10 üzerinden 9.8 olarak değerlendiriyor.

Anthropic, 27 Ekim tarihinde, açığı kullanarak kimlik bilgisi gerekmeksizin uzak bağlantı kuran bir saldırganın, multipath TCP dinleyicisi bulunan Linux sunucularında kök (root) ayrıcalıklarıyla komut çalıştırabilmesini sağlayan bir sömürüyü (exploit) kendi yapay zekâ modelinin yazdığını belirtti.
29 Ekim itibarıyla Ubuntu ve RHEL, düzeltilmiş bir kernel yayınlamadı. Red Hat, Amazon, Oracle ve SUSE, açığı 5.9 ile 8.1 arasında değerlendirmekte; bu skor, kernel ekibinin 9.8’inden düşük.
Açıklık, yeni IPv4 TCP bağlantılarını kuran kodda bir yarışma koşulu (race condition) içeriyor. Kernel’in daha önce serbest bıraktığı (free ettiği) bir belleği okumasına yol açan bu hata, use-after-free olarak bilinen bir hata türüdür.
Kernel düzeltmesi, hatayı bildiren Anthropic araştırmacısı Xinyang Ge’ye atıf yapıyor. Ne CVE kaydı ne de düzeltme, multipath TCP (MPTCP)’den bahsediyor. Bu özelliğin hata ile arasındaki bağlantı, Anthropic’in yayınladığı metinden geliyor.
MPTCP, tek bir bağlantının birden fazla ağ yolunu aynı anda kullanmasını sağlıyor. Linux’ta bir uygulamanın MPTCP’yi kullanması için, bir soket açarken bunu talep etmesi gerekiyor.
Anthropic’in yayınladığı metne göre açıklık “kaynak ağaçta (upstream) düzeltildi ve bakımı sürdürülen tüm kararlı kernel dallarına geri taşındı (backported).” Dağıtım kullanıcıları için bu düzeltme yalnızca üreticinin kernel paketinde yer alıyor. Debian, Oracle Linux, SUSE ve Amazon Linux, en azından kernel’larının bazıları için düzeltilmiş paketler yayınladı; ancak Ubuntu ve RHEL yayınlamadı.
Hangi Dağıtımlarda Düzeltme Var
| Dağıtım | Üretici puanı | 29 Ekim durumundaki durum | Düzeltilmiş paket veya uyarı |
|---|
|
22.04 LTS, 24.04 LTS, 26.04 LTS ve 26.10 |
Öncelik Yüksek | Devam eden iş | Yayınlanmış paket yok |
| Ubuntu 16.04, 18.04 ve 20.04 | Öncelik Yüksek | Zafiyetli | Yayınlanan düzeltme yok |
| RHEL 8, 9 ve 10, OpenShift 4 |
Orta, 5.9 (CVE sayfası) Önemli, 8.1 ( uyarı dosyası) |
Düzeltme ertelendi | Yayınlanmış düzeltme yok |
| RHEL 7 | Uygulanamaz | Etkilenmedi | Gerekli değil |
| Amazon Linux 2023, kernel6.18 paketi | Önemli, 7.0 | Düzeltilme: 24 Ekim |
kernel6.18-6.18.56-125.164.amzn2023 (ALAS2023-2026-3251) |
| Amazon Linux 2023, kernel6.12 paketi | Önemli, 7.0 | Amazon uyarısında 29 Ekim’de düzeltilme; Amazon’un CVE sayfası hâlâ bekleniyor belirtiyor |
kernel6.12-6.12.113-138.209.amzn2023 (ALAS2023-2026-3335) |
|
Amazon Linux 2 Amazon Linux 2023, kernel paketi |
Önemli, 7.0 | Düzeltilme bekleniyor | Yayınlanmış düzeltme yok |
| Oracle Linux 7, 8, 9 ve 10, UEK kerneli | Önemli, 8.1 | Düzeltilme: 16 Ekim | ELSA-2026-500397, ELSA-2026-500398, ELSA-2026-500399 |
| Debian trixie (kararlı) | Listelenmiş skor yok | Düzeltilme: 16 Ekim |
linux 6.12.113-1 (DSA-6568-1) |
| Debian 12 (bookworm) | Listelenmiş skor yok | Düzeltilme: 17 Ekim ve 22 Ekim |
linux 6.1.190-1 (DLA-4841-1) linux-6.12 6.12.113-1~deb12u1 (DLA-4850-1) |
| SUSE Linux Micro 6.2, openSUSE Leap 16.0 | Önemli, 8.1 | Düzeltildi | kernel-default 6.12.0-160000.40.1 veya sonrası |
| SLES 15 SP4’ten SP6 LTSS’ye, SLES 16.0, SLE Micro 5.3’ten 5.5’e | Önemli, 8.1 | Sınama aşamasında | Yayınlanan yok |
| SLES 15 SP7 | Önemli, 8.1 | Etkileniyor, düzeltme devam ediyor | Yayınlanan yok |
Ubuntu da bulut, FIPS ve gerçek zamanlı çekirdeklerinin zayıf ya da devam eden çalışmalar olarak listelendiğini belirtiyor. Red Hat, düzeltmelerinin “şu anda gelecekte bir güncelleştirmeye ertelendiğini” söylüyor. Ne Red Hat ne de Ubuntu bir sürüm tarihi veriyor.
Hatanın Çalışma Şekli
Race (yarışma) durumu TCP el sıklaşması sırasında meydana gelir. Bir bağlantı tamamlandığında, çekirdek bekleyen istekte saklanan IP seçeneklerini yeni sokete kopyalamadan devreder.
Bu soket, başka bir CPU hala bu seçenekleri yeniden gönderilen bir bağlantı isteğini yanıtlamak için kullanırken yok edilirse, çekirdek serbest bırakılmış belleği okur.
IPv6 bu yarıştan etkilenmez çünkü çekirdek IPv6 bağlantıları için seçenekleri kopyalar.
Hata Linux 4.4 ile tanıtıldı. Çekirdek geliştiricleri 5 Ekim’de, CVE’nin yayımlanmasından on gün önce bir düzeltme uyguladı.
Düzeltme, çekirdeğin seçenekleri serbest bırakmadan önce başka CPU’ların okumayı tamamlamasını beklemesini sağlar.
Puanların Farklı Olmasının Nedeni
Çekirdeğin CVE ekibi, 9.8 puanını 24 Ekim’de CVE kaydına ekledi; bu, CVE’nin yayımlanmasından dokuz gün sonradır.
Puanı, IPv4 Record Route veya Timestamp seçenekleri taşıyan bir TCP bağlantı isteği gönderen, ardından yarışmayı kazanmaya çalışarak isteği yeniden gönderen bir saldırgan varsayar. Ekibin, yarışın her iki tarafının da “saldırgan tarafından tetiklendiğini” söyleyerek saldırı karmaşıklığını düşük değerlendirdiği belirtiliyor.
Bu durumda, ekibin belirttiğine göre hata, yakındaki çekirdek belleğini saldırgana geri gönderebilir, çekirdek belleğini bozabilir veya sistemi çökertebilir.
28 Ekim itibarıyla Ulusal Zafiyet Veritabanı (NVD) kendi skorunu eklememiş ve kernel ekibinin 9.8 skorunu gösteriyordu. Ubuntu’nun sayfası da aynı skoru gösteriyor.
Red Hat’ın CVE sayfası zafiyeti Orta düzeyde değerlendiriyor ve 5.9 puan veriyor, çünkü yarışın kazanılması zor. En olası sonucun bir kernel çökmesi olduğunu, kuramsal olarak bellek bozulmasının mümkün olduğunu ve “gizlilik veya bütünlük etkisinin kanıtlanmadığını” belirtiyor.
Red Hat’ın makine tarafından okunabilir uyarı dosyası, 29 Ekim’de güncellenmiş olup etkiyi Önemli olarak listeliyor ve zafiyete 8.1 puan veriyor, yüksek gizlilik ve bütünlük etkisiyle. Red Hat’ın hata izleyicisi, aynı gün sorunun ciddiyetini orta düzeyden yüksek düzeye değiştirdi. O gün CVE sayfası Orta düzeyi ve 5.9’u gösteriyordu.
Oracle ve SUSE da zafiyete 8.1 puan veriyor, Red Hat’ın uyarı dosyasıyla aynı CVSS vektörünü kullanarak. Bu puanlar, saldırı karmaşıklığı hariç her ölçütte ekibin skorlarıyla eşleşiyor; tedarikçiler saldırı karmaşıklığını yüksek, kernel ekibi ise düşük olarak değerlendiriyor. Amazon ise 7.0 puan veriyor.
Anthropic’ın Ne İnşa Ettiğini Söyledi
Anthropic, Linux sömürüsünü, yapay zekâ modelinin Claude’ın bulduğu ve sömürdüğü zafiyetler hakkında 27 Ekim’de yayımladığı bir gönderide betimledi. Hacker News, gönderiyi 28 Ekim’de kapsadı. Claude’ın sömürüyü “başlangıç yönlendirmesinden sonra” yazdığı belirtildi.
Sömürü iki aşamada çalışıyor. İlk olarak, yarış kernel’in saldırgana ekstra bayt göndermesini sağlıyor. Bu yanıtlardan biri bir kernel adresi içerdiğinde, saldırgan kernel’in bellek adresi rastgeleştirmesi olan KASLR’ın önünden geçebiliyor.
İkinci olarak, aynı hata bir tamponu aşırı dolduruyor ve bir geri çağırma işaretlecisini, saldırganın zaten kernel belleğine yerleştirdiği bir yükün adresiyle değiştiriyor. Kernel o işaretleyiciyi çağırdığında, yük saldırganın seçtiği bir kabuk komutunu kök (root) olarak çalıştırıyor.
Kaybedilen bir yarış yalnızca o bağlantı denemesini başarısız kılıyor ve sistemi çökertmiyor, bu nedenle saldırgan denemeye devam edebiliyor, şirket söyledi. Testinde bir kernel adresi sızdırma 48 dakika sürdü ve komut çalıştırmasına ulaşmak 5 dakika daha aldı.
Gönderi, sömürü kodunu, kernel sürümünü veya Anthropic’ın test ettiği yapılandırmayı içermiyor.
Red Hat, TCP hizmetine erişebilen uzaktan bir saldırganın bu yarışmayı tetikleyebileğini belirtiyor. Anthropic’in root açığı ise çok yollu TCP dinleyicisi (multipath TCP) taşıyan sunucuları hedef aldı. Paylaşım, böyle bir dinleyicisi olmayan sunucuların aynı şekilde ele geçirilebilir olup olmadığını belirtmiyor.
29 Ekim itibarıyla, ne tedarikçi uyarıları ne de CVE kaydı ve Anthropic’in paylaşımı açıklamanın kullanıldığına dair bir saldırı bildirmiyor. 28 Ekim’de Luxembourg’un CIRCL tarafından güncellenen CISA’nın Bilinen İstismar Edilen Açıklar Kataloğu’nun bir kopyasında da yer almıyor.
Şimdi Ne Yapmalıyız
Dağıtımınız sabitlenmiş bir kernel yayınladıysa, onu kurun. Yukarıdaki tablo Debian, Oracle Linux, SUSE ve Amazon Linux için paketleri ve uyarıları listeliyor.
Kendi kernelinizi derliyorsanız, düzeltme Linux 5.10.272, 5.15.223, 6.1.190, 6.6.159, 6.12.113, 6.18.56, 7.2.10 ve 7.3 sürümlerinde mevcut. Kernel’in CVE ekibi, en son kararlı kernel sürümüne güncelleme öneriyor. Kernel topluluğunun tek tek düzeltmeleri seçerek uygulama (cherry-picking) desteği olmadığını belirtiyor.
Ubuntu, RHEL ve bazı Amazon Linux ve SUSE sürümlerinin henüz kurulabilecek sabitlenmiş bir kerneli yok. Red Hat, mevcut hiçbir önlemin, kolay dağıtılabilir olması, çoğu kurulum için uygun olması ve kararlı olması konusundaki standartlarını karşıladığını söylemiyor. Diğer tedarikçi uyarılarının hiçbirinde de böyle bir önlem listelenmiyor.
Uyarılar ve Anthropic’in paylaşımı, çok yollu TCP’nin kapatılmasının ya da IP seçenekleri taşıyan gelen bağlantı isteklerinin engellenmesinin riski azaltıp azaltmayacağını belirtmiyor.
Bu Gelişmeyi Toplulukta Değerlendirin
Haber hakkındaki düşüncelerinizi, donanım deneyimlerinizi ve teknik sorularınızı topluluk üyeleriyle anlık olarak tartışın.
Bu gelişme hakkında düşüncelerinizi, donanım deneyimlerinizi veya sorularınızı Topluluk Forumumuzda paylaşın.
Foruma Katıl & Yanıtla ➔























Söz sizde.
Deneyiminizi, sorularınızı ve katkılarınızı paylaşın. E-posta adresiniz yayımlanmaz.