

ChatGPT veya Claude masaüstü uygulaması için Google‘da arama yapmak sahte indirme sayfalarına yol açabiliyor. Check Point Research araştırmacıları, yaklaşık iki aydır izledikleri Yoba adını verdikleri bir kampanyayı anlatıyor. Saldırganlar, GPT-5.6 Sol, GPT-6 Astra ve Claude Opus gibi isimlerle resmi uygulamalar gibi görünen GitHub depoları ve küçük açılı sayfaları kuruyor. Check Point’e göre bu sayfalar muhtemelen SEO zehirlenmesi yoluyla Google sonuçlarının en üstüne çıkıyordu; sahte yıldızlara ihtiyaçları bile yoktu.
Neden imza işe yaramıyor
Indirme bir ZIP dosyası biçiminde. İçinde OpenAI veya Anthropic’e ait dijital olarak imzalanmış ve bu yüzden Windows tarafından güvenilir kabul edilen gerçek Setup.exe bulunuyor. Arşivde ayrıca winmm.dll adlı kötü amaçlı bir kütüphane de yer alıyor. İmzalı dosya çalıştığında, DLL sisleoading olarak bilinen bir teknikle o DLL’i aynı klasörden yüklüyor. İmza yalnızca kurucuyu kapsıyor, yanındaki dosyayı değil.
Kötü amaçlı yazılım ardından yönetici hakları istiyor. Gridinsoft’un analizine göre ProgramData\WMProcess içine kendini kuruyor ve yeniden başlatmaların ardından sistemi haklarıyla çalıştıracak, Windows Media Player kılığı altında bir zamanlanmış görev oluşturuyor. Talimatlarını bir Telegram kanalı ve Google üzerinden şifreli DNS sorgulamalarıyla alıyor, böylece kendi sunucularına ihtiyaç kalmıyor. Check Point’in gözlemlediği son yük XMRig kripto madencisiydi; Tor üzerinden madencilik yapıyor ve kullanıcı aktifken duraklıyordu. Yükleyici kendisi genel amaçlı ve aynı kolaylıkla parola çalanlar veya uzaktan erişim truvalıları da teslim edebilirdi. Kötü amaçlı yazılım Rus veya diğer BAÜ (Bağımsız Devletler Topluluğu) klavye düzenlerine sahip bilgisayarlara dokunmuyor, Ukrayna bu istisnanın dışında.

Bu türden ilk kampanya değil
Bu ayın salı günü claude.ai üzerindeki parolları çalan sahte Claude indirme sayfaları hakkında, ayın başlarında ise bir truvalı yayan sahte ChatGPT “Plus 5.6” modeli hakkında bilgi vermiştik. Infosecurity Magazine, Yoba’nın daha önceki bir varyantının Haziran ayında Cursor kodlama ajanı kılığına bunduğunu bildiriyor. Bulaşkanlar, insanların arattığı ürün isimlerini ne ise öyle kullanıyor.
Kendinizi nasıl korursunuz
Sadece AI uygulamalarını geliştiricilerin kendi indirme sayfalarından indirin. Claude uygulaması claude.com/download adresinde mevcuttur ve Windows için ChatGPT uygulaması OpenAI tarafından sunulmakta ve Microsoft Store’da bulunmaktadır. Başlığında bir model adı bulunan bir GitHub deposu, ne kadar üst sıralarda yer alırsa alsın resmi bir kaynak değildir. Böyle bir arşiv yalnızca indirdiyseniz, açmadan silin. Kurulum dosyasını zaten çalıştırdıysanız, PC’yi ağdan ayırın, ProgramData altında bir WMProcess klasörü arayın ve tam bir kötü amaçlı yazılım taraması yapın. Kılavuzumuz, ClickFix ve benzeri tuzakların nasıl çalıştığını açıklıyor.
Kaynaklar
Check Point Research: İmzalı ChatGPT ve Claude ikili dosyaları üzerinden yayılan geçmişten tuzaklar
Gridinsoft: Yoba sahte AI kurulum dosyaları, imzalı uygulamaların ardında bir madenci gizliyor
Infosecurity Magazine: Saldırganlar kötü amaçlı yazılımı imzalı ChatGPT ve Claude ikili dosyalarının ardında gizliyor
Bu Gelişmeyi Toplulukta Değerlendirin
Haber hakkındaki düşüncelerinizi, donanım deneyimlerinizi ve teknik sorularınızı topluluk üyeleriyle anlık olarak tartışın.
Bu gelişme hakkında düşüncelerinizi, donanım deneyimlerinizi veya sorularınızı Topluluk Forumumuzda paylaşın.
Foruma Katıl & Yanıtla ➔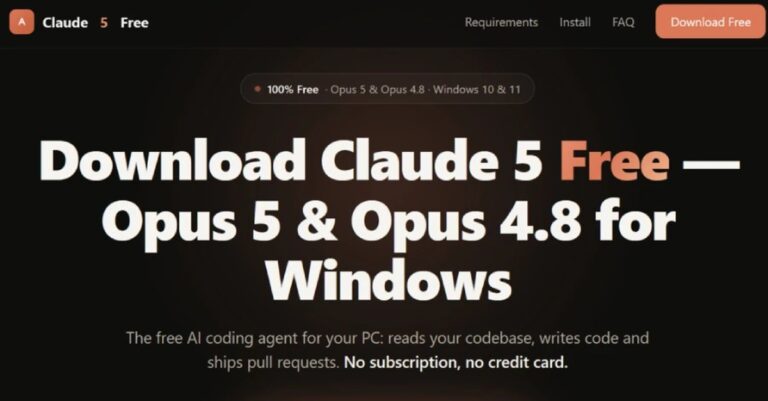























Söz sizde.
Deneyiminizi, sorularınızı ve katkılarınızı paylaşın. E-posta adresiniz yayımlanmaz.