

Zafiyet / Web Güvenliği
Görsel Kaynağı: The Hacker News
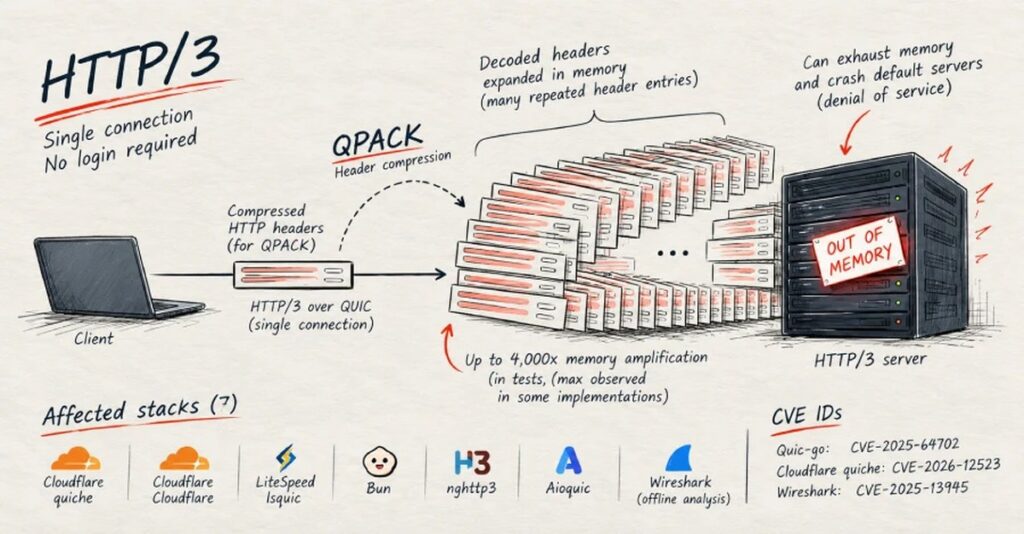
Giriş yapmamış uzaktaki bir saldırgan, tek bir bağlantıyla birçok HTTP/3 web sunucusunu çökertebilir; güvenlik şirketi FoxIO bunu ortaya çıkararak çalışan kanıt-kavramı (proof-of-concept) kodunu yayımladı.

Bu zafiyetler yalnızca hizmet reddi (DoS) saldırılarına yol açıyor; veri hırsızlığı ya da kod çalıştırma kanıtı yok ve açık ortamda gerçekleştirilen saldırılara dair bir kamu raporu bulunmuyor. Çözümler quic-go, Cloudflare quiche, lsquic ve Wireshark için yayımlandı; ancak Bun, h3 Rust kütüphanesi ve aioquic açıklama anında hâlâ yamalanmamıştı.
FoxIO, test ettiği on HTTP/3 yığınının yedisinde aynı sınıf zafiyeti buldu. Ortak neden, HTTP/3’ün istek başlıklarını sıkıştırmak için kullandığı QPACK scheme’idir; bu yöntemle tekrarlanan alanlar tam metin yerine kısa kod olarak iletilir.
Sunucu, başlıkları ayrıştırdıktan sonra onların boyutunu sınırlamak zorundadır. Etkilenen yığınlar ise hat üzerinde gelen sıkıştırılmış paketi sınırlar, ancak ayrıştırılmış sonucu sınırlamaz ya da sınırı çok geç uygular; bu nedenle tek bir istek, sunucunun bellekte tuttuğu yüz binlerce başlık girdisine genişleyebilir.
Etki alanı geniş, çünkü bu yığınlardır ortak yazılımın altında yer alır. quic-go, Caddy, Traefik ve cloudflared’ın arkasındaki Go kütüphanesidir; lsquic ise LiteSpeed’in kütüphanesidir, LiteSpeed Web Server ve OpenLiteSpeed’de kullanılır; Bun’un HTTP/3 sunucusu ise lsquic üzerinde çalışır.
Saldırganın bir hesaba ya da özel bir erişime ihtiyacı yoktur ve HTTP/3 UDP üzerinden çalıştığı için istek, usual filtrelemenin çoğunun uygulanmadan önce sunucuya ulaşır.
22 Ekim 2026 itibarıyla hangi yığınların yamalandığı ve hangilerinin hâlâ açık olduğu:
| Stack | Durum | Düzeltilmiş sürüm | Kimlik |
|---|---|---|---|
| quic-go | Düzeltilmiş | 0.57.0 | |
| Cloudflare quiche | Düzeltilmiş | 0.29.3 | |
| lsquic | Düzeltilmiş | 4.9.0 | CVE yok |
| Wireshark | Düzeltilmiş | 4.6.2 / 4.4.12 | |
| Bun | Düzeltşmemiş | — | CVE yok |
| h3 (hyperium) | Düzeltşmemiş | — | CVE yok |
| aioquic / mitmproxy | Düzeltşmemiş | — | CVE yok |
FoxIO, IIS, Envoy, ngtcp2/nghttp3 ve Google’ın quiche yazılımının etkilenmediğini belirtiyor; her biri başlıkları ayrıştırdıktan sonra değil, ayrıştırırken üst sınıra koyması nedeniyle.
Çoğaltma oranı, FoxIO’nun kendi varsayılan ayarlara karşı gerçekleştirdiği testlere göre yığına göre değişiyor. quic-go’da 1 MB’lık sıkıştırılmış bir paket yaklaşık 160.000 başlık alanına ayrıştırılmış ve istekte yaklaşık 15 MB tutarında veri bırakmış, gönderilen bayttan yaklaşık 17 katı kadar; quic-go’nun kendi uyarısı olası genişlemeyi yaklaşık 50 kez olarak belirtiyor.
İnci yöntem oranı çok daha yükseğe taşır: saldırgan yaklaşık 4 KB’lık bir başlık girdisini saklar, ardından tek baytlık referanslarla binlerce kez bu girdiye işaret eder ve sunucu her referansta tam girdiyi yeniden oluşturur. FoxIO, Bun’da yaklaşık 4.000 kat, lsquic’te ise 600 ile 1.800 arasında bir oran ölçtü.
Bun, kötü durum senaryosunu taşır. Sunucunun belgelerinde deneysel olarak tanımlanan HTTP/3 sunucusu lsquic’i kullanır ancak başlık belleğini üst sınıra koyan parçayı kendi koduyla değiştirir; bu kod her başlığı denetler ancak koşullu toplamı denetlemez. FoxIO, ayrıştırılmış başlıklar 2 GB’ı aştığında, bu koddaki boyut sayıcısının sıfıra taşarak sunucunun çıkamadığı bir döngüye girdiğini tespit etti.
İletide yaklaşık 516 KB taşıyan tek bir akış, FoxIO’nun raporuna göre, sunucuyu %100 CPU seviyesinde kilitler ve toparlanma olmadan yeni istekleri engeller. Eksik olan koşullu toplam, taşmanın ulaşılabilmesini sağlar; lsquic’in kendi 64 KB’lık sınırı bunu önler.
Wireshark, sunucu açıklarından farklı bir durum. Onun sorunu, Wireshark trafiği anahtar-defteri dosyası kullanarak şifresini çözerken veya şifre çözme sırlarını içeren bir yakalama dosyası açarken HTTP/3 ayıklayıcısını—HTTP/3’ü yakalamadan okuyan bileşeni—çökertir. Bu, salırganın ağ üzerinden ulaşabileceği bir sunucu değil. Wireshark, bu konu için “herhangi bir istismar olduğundan habersiz” olduğunu belirtti.
İşletmeciler, yukarıdaki düzeltilmiş sürümlere güncelleme yapmalı. Düzeltme olmayan yığınlar için FoxIO ara adımlar öneriyor: Bun’da bir HTTP/3 sunucusunu ortaya çıkarmamak; mitmproxy’de –set http3=false parametresiyle HTTP/3’ü kapatmak; ve h3 Rust kütüphanesinde max_field_section_size ile makul bir sınır belirlemek.
16 Temmuz 2026’da yayımlanan lsquic düzeltmesi, bir sunucunun akış başına tuttuğu açılmış başlık kümeleri sayısını sınırlar ve varsayılan olarak bunu bir yapar. FoxIO, çalışmanın Gal Bar Nahum’un “MadeYouReset” araştırmasının ardından başladığını söyledi; bu, HTTP/2’ye yönelik bir hizmet dışı bırakma tekniği olup HTTP/3’ün başlık sıkıştırmasının benzer bir zayıflığa sahip olup olmadığını sorguluyordu.
Bu Gelişmeyi Toplulukta Değerlendirin
Haber hakkındaki düşüncelerinizi, donanım deneyimlerinizi ve teknik sorularınızı topluluk üyeleriyle anlık olarak tartışın.
Bu gelişme hakkında düşüncelerinizi, donanım deneyimlerinizi veya sorularınızı Topluluk Forumumuzda paylaşın.
Foruma Katıl & Yanıtla ➔























Söz sizde.
Deneyiminizi, sorularınızı ve katkılarınızı paylaşın. E-posta adresiniz yayımlanmaz.