

Gorsel Kaynagi: The Hacker News
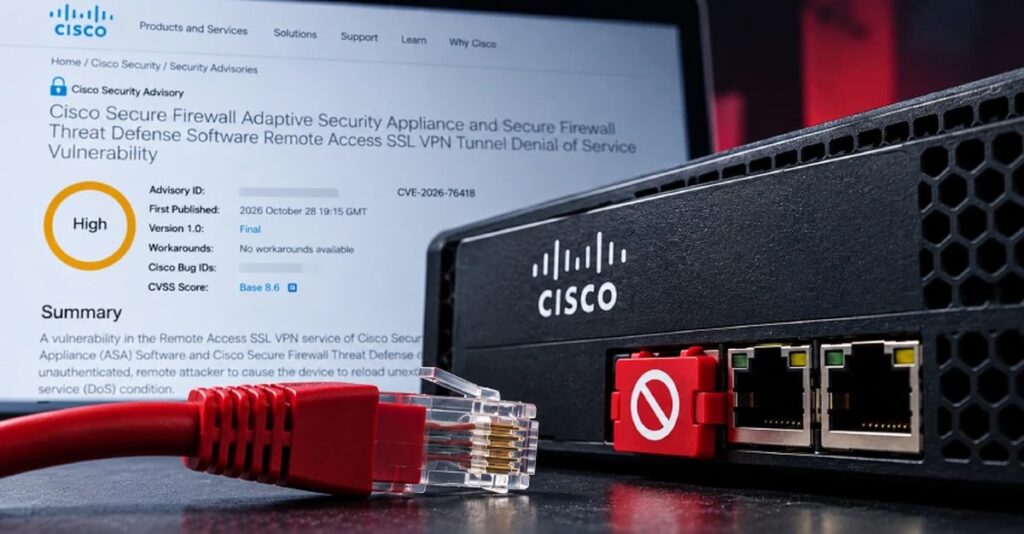
Cisco, açıkta kullanıldığına dair bilgi verdiği, Secure Firewall Adaptive Security Appliance (ASA) Yazılımı ve Secure Firewall Threat Defense (FTD) Yazılımı’ndaki yüksek ciddiyetli bir güvenlik açığını gidermek için yamalar yayınladı.
CVE-2026-76418 olarak izlenen açıklık, CVSS puanlama sisteminde 8.6 olarak derecelendiriliyor. Açığın başarılı şekilde istismar edilmesi, kimliği doğrulanmayan uzaktan bir saldırganın cihazın beklenmedik şekilde yeniden başlamasına yol açması ve bunun sonucunda hizmet reddi (DoS) oluşması anlamına geliyor.

Cisco’ya göre sorun, ASA ve FTD yazılımlarının Remote Access SSL VPN hizmetinde köken alıyor.
“Bu açıklık, bir tünel grubunda ikincil kimlik doğrulama yapılandırıldığında ortaya çıkan mantık hatalarından kaynaklanıyor,” şirket, Çarşamba günü yayınladığı açıklamada şunu söyledi: “Bir saldırgan, SSL uzaktan erişim VPN’ye bağlanırken kurgulanmış bir istek göndererek bu açıklığı istismar edebilir. Başarılı bir istismar, saldırgana etkilenen cihazın yeniden başlamasına ve bunun sonucunda DoS oluşmasına olanak tanıyabilir.”
Ağ ekipmanları devi, açıklığın aktif istismarını Ekim 2026’da fark ettiklerini belirtti, ancak saldırıların ne zaman başladığına, arkasında kimlerin olduğuna ve girişimlerin ölçeğine dair herhangi bir ayrıntı paylaşmadı.
Açığa ilişkin düzeltmeler aşağıdaki sürümlerde mevcut –
-
Cisco Secure Firewall ASA Software Release
- 9.16 ve önceki sürümler – 9.16.4.104 sürümünde düzeltildi
- 9.18 – 9.18.4.96 sürümünde düzeltildi
- 9.20 – 9.20.4.50 sürümünde düzeltildi
- 9.22 – 9.22.3.200 sürümünde düzeltildi
- 9.23 – 9.23.1.48 sürümünde düzeltildi
- 9.24 – 9.24.1.27 ve 9.24.10.1 sürümlerinde düzeltildi
-
Cisco Secure FTD Software Release
- 7.0 ve önceki sürümler – 7.0.11 sürümünde düzeltildi
- 7.2 – 7.2.13 sürümünde düzeltildi
- 7.4 – 7.4.9 sürümünde düzeltildi
- 7.6 – 7.6.7 sürümünde düzeltildi
- 7.7 – 7.7.14 sürümünde düzeltildi
- 10.0 – 10.0.3 sürümünde düzeltildi
- 10.1 – 10.1.1 sürümünde düzeltildi
Cisco ayrıca, açıklığın aşağıdaki koşullar sağlandığında Cisco cihazlarını etkilediğini belirtti –
- Vücutlarında Cisco Secure Firewall ASA Software veya Cisco Secure FTD Software’ın zafiyetli bir sürümünü çalıştırıyorlar.
- SSL uzak erişim VPN giriş hizmeti erişilebilir durumda.
- İkincil kimlik doğrulama, tünelleme grubu (tunnel group) kapsamında yapılandırılmış.
“tunnel-group-list enable yapılandırılmışsa, ikincil kimlik doğrulama sunucu grubu (secondary-authentication-server-group) için DefaultWEBVPNGroup dahil tüm tünelleme gruplarını kontrol edin,” dedi Cisco.
“tunnel-group-list enable mevcut değilse ya da no tunnel-group-list enable komutuyla kaldırıldıysa, grup listesinin devre dışı bırakılmasının o default grup ikincil kimlik doğrulama kullandığında maruz kalmanın ortadan kalkmadığını göz önünde bulundurarak, DefaultWEBVPNGroup default tünelleme grubunu ikincil kimlik doğrulama sunucu grubu (secondary-authentication-server-group) için kontrol edin,” dedi Cisco.
Kısa süreli bir önlem olarak şirket, müşterilere DefaultWEBVPNGroup ikincil kimlik doğrulama kullanmıyorsa tünelleme grubu listesini (tunnel group list) devre dışı bırakmayı ya da herhangi bir kullanıcı tarafından yapılandırılmış tünelleme grubu listesinde ya da DefaultWEBVPNGroup default tünelleme grubunda ikincil kimlik doğrulama devre dışı bırakmayı öneriyor.
“Cisco Secure FTD Software’da, Cisco Secure FMC Software veya Cisco Secure FDM’de dağıtılan uzak erişim VPN politikasını ve buna bağlı olarak oluşan aygıt çalışma yapılandırmasını (running configuration) gözden geçirin. Etkilenen işleme yoluna (processing path) ulaşmak için başarılı bir VPN girişinin gerekli olmadığını unutmayın,” dedi Cisco Talos.
Bu açıklama, Cisco’nun karmaşık bir gelişmiş kalıcı tehdit (APT) aktörünün UAT-11473 olarak izlendiğini ve Cisco SD-WAN Catalyst Controller örneklerindeki kimlik doğrulama atlatma (authentication bypass) zafiyeti CVE-2026-20127’yi silahlandırarak kimlik doğrulama atlatıp etkilenen sistemlere izinsiz erişim sağladığını ortaya çıkardığı bir dönemde geldi.
Uzay ve uydu hizmetleri, savunma ve havacılık teknolojisi ile politika araştırma sektörlerini hedefleyen bu faaliyetin, Volt Typhoon’un Silent Train gizli ağı ile altyapı örtüşmeleri paylaştığı değerlendiriliyor.
“UAT-11473 ardından, biz ‘KeyDrift’ olarak izlediğimiz, PolyFlame ve LittleFilch gibi birden fazla bileşenden oluşan, hassas anahtarlama bilgilerini (keying information) toplamaya yönelik, arka kapı (backdoor) ve ara komut ve kontrol (C2) sunucuları olarak görev yapan özel bir kötü amaçlı yazılım çerçevesi kurdu,” dedi Cisco Talos.
“Çerçeve, uzun süreli kalıcı erişim ve hassas anahtar materyalinin otomatik olarak dışarı çıkarılmasını sağlamak amacıyla tasarlanmıştır. KeyDrift, SD-WAN kontrol düzlemi süreçleri içinde çalışır ve şifresi çözülen kontrol trafiğini yakalamayı, kontrol oturumu meta verilerini ve veri düzlemi anahtar materyalini çıkarmayı, ayrıca toplanan materyali şifreli kayıtlar kullanarak hazırlamayı veya iletmeyi başarır.”
Cisco’nun güvenlik açığı, ASA ve FTD’nin eski sürümlerinde hâlâ aktif olarak sömürülüyor. Cisco, bu açıkların yalnızca ASA 9.x serisinin 9.16’dan eski ve 9.18’den yeni olmayan sürümlerinde, FTD’nin ise 7.0’dan eski sürümlerinde bulunduğunu belirtti. Şirket, bu eski sürümlerin artık standart bakım döngüsünün dışında olduğunu ve yalnızca genişletilmiş bakım (extended maintenance) kapsamında olan müşterilere özel olarak yama sağladığını açıkladı.
Cisco, güvenlik açıklarının aktif sömürülmesinin, saldırganların ağlardaki hassas verilere erişmeye çalıştığını gösterdiğini ve bu durumun kritik önem taşıdığını vurguladı. Şirket, müşterileri mümkün olan en kısa sürede güncelleme yapmaya ve güvenlik açıklarına karşı önlem almaya davet etti.
Bu arada, güvenlik araştırmacıları KeyDrift’in SD-WAN mimarisinin derinliklerinden faydalanarak büyük ölçekte ağ saldırıları düzenleyebileceği konusunda uyardı. Açığın, kontrol düzlemi süreçleri içinde çalışması nedeniyle tespit edilmesinin zor olduğu ve saldırganların ağ trafiğini uzun süre gizlice izleyebileceği belirtiliyor.
Cisco, güvenlik açıklarının kapatılması için tüm müşterilerini proaktif önlem almaya çağırdı. Şirket, bu tür açıkların aktif sömürülmesinin, güvenlik ekiplerinin sürekli tetikte olması gerektiğini bir kez daha hatırlattı.
Bu Gelişmeyi Toplulukta Değerlendirin
Haber hakkındaki düşüncelerinizi, donanım deneyimlerinizi ve teknik sorularınızı topluluk üyeleriyle anlık olarak tartışın.
Bu gelişme hakkında düşüncelerinizi, donanım deneyimlerinizi veya sorularınızı Topluluk Forumumuzda paylaşın.
Foruma Katıl & Yanıtla ➔























Söz sizde.
Deneyiminizi, sorularınızı ve katkılarınızı paylaşın. E-posta adresiniz yayımlanmaz.