

Görsel Kaynağı: The Hacker News
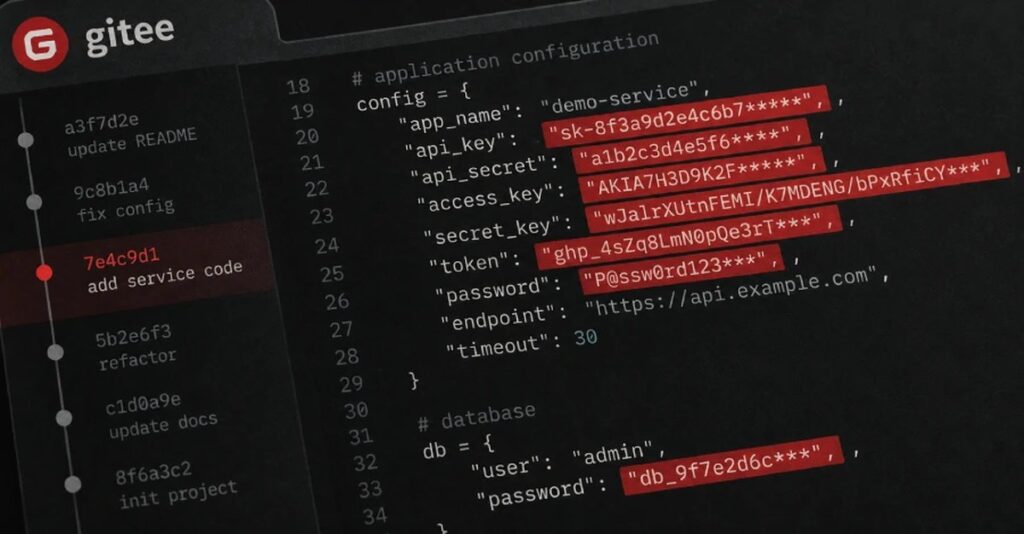
Çin menşeli kod barındırma hizmeti Gitee üzerinde geliştiricilerin kamu kodunda bıraktığı 26.400 kimlik bilgisi, bir araştırmacının test etmesi durumunda hâlâ çalışır durumdaydı. Bu koddan birini kopyalayan herhangi biri onu kullanabilirdi.
Bağımsız araştırmacı Ben Zimmermann, 7,25 milyon kamu Gitee deposunu tarayarak bulgularını 28 Ekim’de duyurdu. Çoğu bulut ve yapay zekâ hizmetlerine ait anahtarlarardı; 9.473 Alibaba Cloud AccessKey çiftiyle öndeydi.

Zimmermann, en fazla maruz kalan anahtarın bulunduğu tedarikçilere kimlik bilgileri listesini gönderdi, ancak sızdıran geliştiricilerle iletişime geçmedi. Yayınladığında, bildirilen kimlik bilgilerinden herhangi birinin iptal edildiğinden emin değildi. Bu nedenle kamu Gitee deposuna anahtar yükleyen herhangi biri, anahtarının iptal edildiğini varsayamaz.
Tarama yaklaşık bir ay sürdü, ancak Zimmermann tarihleri sağlamadığı için kimlik bilgilerinin ne kadar önce test edildiği belirsiz. Başka kimlerin bunları kullanıp kullanmadığına dair de bir bilgi vermedi.
Her depoda iki gizli tarama aracı olan TruffleHog ve Kingfisher’ı çalıştırdı. Her iki araç da her kimlik bilgisini onu veren hizmete karşı denedi ve yalnızca çalışanları kaydettiğini yazdı.
Tarama araçları, her deponun tam commit geçmişini okudu. Geliştiricinin koddan daha sonra kaldırdığı bir anahtar, burada hâlâ bulunup sayılabilirdi.
26.400 sayısı, her kimlik bilgisini kaç depoda geçtiğinden bağımsız olarak bir kez sayar. Commit tarihine göre kimlik bilgilerinin 12.242’si 2025 yılından, toplamın neredeyse yarısıydı. Bazıları 2000’lerin sonuna tarihleniyordu.
Ne Maruz Kaldı
Alibaba Cloud anahtarlarından sonra en büyük gruplar 3.805 YouTube API anahtarı, 3.170 DeepSeek anahtarı, 1.489 Zhipu’nun BigModel yapay zekâ platformu için anahtar ve 1.348 OpenAI anahtarıydı. GitHub, AWS, Google Cloud ve Google’ın Gemini için daha az sayıda bulundu.
Kimlik bilgilerinden biri, Zimmermann’ın yazdığı gibi, “büyük bir girişim yapay zekâ platformu için aktif bir kuruluş-yönetici kimlik bilgisiydi.” Platformu isimlendirmedi ya da kimlik bilgisinin nereye erişebileceğine dair bir bilgi vermedi.
Çalışan bir anahtarın birine yaptırabilecekleri, hizmete göre değişir. OpenAI, sızdırılan bir anahtarın, sahibinin izni olmadan hesabın kotasını kullanmaya olanak tanıdığını söylüyor. Bu da “veri kaybı, beklenmedik ücretler”, tüketilmiş aylık kota ve kesintiye uğrayan API erişimi gibi sonuçlar doğurabilir.
Gorsel Kaynagi: The Hacker News
Google’a göre bir YouTube API anahtarı, bir projeyi tanımlayan bir Google Cloud API anahtarıdır. API kısıtlamaları olmadan, böyle bir anahtar Google Cloud anahtarlarını kabul eden her API ile kullanılabilir.
Anahtarları Sızdırdıysanız Ne Yapmalısınız
Gitee’in halka açık bir deposunda herhangi bir zaman bulunmuş her anahtar sızdırılmış olarak değerlendirilmeli ve sağlayıcıda iptal edilmelidir. Anahtarın koddan silinmesi veya deponun geçmişinin yeniden yazılması, Truffle Security’nin üreticisi TruffleHog’un belirttiği gibi, anahtarı iptal etmez.
- Alibaba Cloud: yeni bir AccessKey çifti oluşturun, uygulamalarınızı buna yönlendirin, ardından eski çifti devre dışı bırakın ve silin. Beklenmedik ücretler ve siz ihtiyaç duymadığınız halde oluşturulan veya silinen kaynaklar için kontrol edin; Alibaba Cloud’un sızdırma yanıt planı, ActionTrail’ın anahtarın son 90 güne ait API çağrılarını gösterdiğini, ancak OSS ve SLS gibi hizmetlerdeki veri işlemlerinin her hizmetin kendi günlüklerinde kontrol edilmesi gerektiğini belirtiyor.
- Google ve YouTube API anahtarları: anahtarı yenileyin, bu aynı kısıtlamalarla yeni bir anahtar oluşturur, uygulamalarınızı buna kullanacak şekilde güncelleyin, ardından eski anahtarı silin. Anahtarın yalnızca ihtiyaç duyduğunuz API’lerle çalışması için API kısıtlamaları ekleyin.
- OpenAI: OpenAI’ın tavsiye ettiği gibi anahtarı API Anahtarları sayfasından derhal yenileyin ve sızdırılan bir anahtardan gelen ücretleri sınırlamaya yardımcı olması için harcama limitleri belirleyin.
İki Tarayıcı, Farklı Sonuçlar
MongoDB, Kingfisher’ı üretiyor ve Zimmermann’ın yazısı, onun Kingfisher ekibiyle geliştirildi.
Bu taramada TruffleHog 12.737 çalışan anahtarı, Kingfisher ise 14.664 anahtarı buldu, ancak yalnızca 1.001’i her iki araç tarafından da bulundu. Her araç tek başına toplamın yaklaşık yarısını buldu.
TruffleHog, Alibaba Cloud anahtarlarının neredeyse tamamını buldu. Kingfisher ise Zhipu’nun anahtarları için TruffleHog’un bir dedektörü olmadığından, Zimmermann’ın yazdığı gibi BigModel anahtarlarının tamamını (1.489) buldu.
Tek tarayıcıya güvenen ekipler, bu tarayıcının tespitlerini kullandıkları hizmetlerle doğrulamalıdır.
Gitee ve Diğer Kod Barındırma Platformları
Çin Sanayi ve Bilgi Teknolojileri Bakanlığı, 2020 yılında ulusal açık kaynak kod barındırma platformunun temeli olarak Gitee’i seçti.
Gitee’ın genel API’si sınırlıdır ve 2021 yılında sitedeki sızan kimlik bilgilerinin incelenmesi amacıyla yapılan bir çalışma, bu nedenle terk edildi.
Gitee’ın oranı, 1.000 tarama yapılan depoda 3,64 çalışan kimlik bilgisi olup, GitLab (3,11) ve Bitbucket (2,39) için yapılan önceki taramalardan daha yüksektir. Bu taramalar yalnızca TruffleHog’u kullandı; bu bilgi Zimmermann’a ait.
Yalnızca TruffleHog’un sonuçlarına göre Gitee’ın oranı 1,76’dır, ancak bu sayı Zhipu gibi TruffleHog’un kapsamadığı hizmetleri içermez. Dolayısıyla bu iki rakamın hiçbirinin hangi platformun daha fazla sızdırma yaptığını göstermediği belirtiliyor.
Bu Gelişmeyi Toplulukta Değerlendirin
Haber hakkındaki düşüncelerinizi, donanım deneyimlerinizi ve teknik sorularınızı topluluk üyeleriyle anlık olarak tartışın.
Bu gelişme hakkında düşüncelerinizi, donanım deneyimlerinizi veya sorularınızı Topluluk Forumumuzda paylaşın.
Foruma Katıl & Yanıtla ➔























Söz sizde.
Deneyiminizi, sorularınızı ve katkılarınızı paylaşın. E-posta adresiniz yayımlanmaz.