

Görsel Kaynağı: The Hacker News
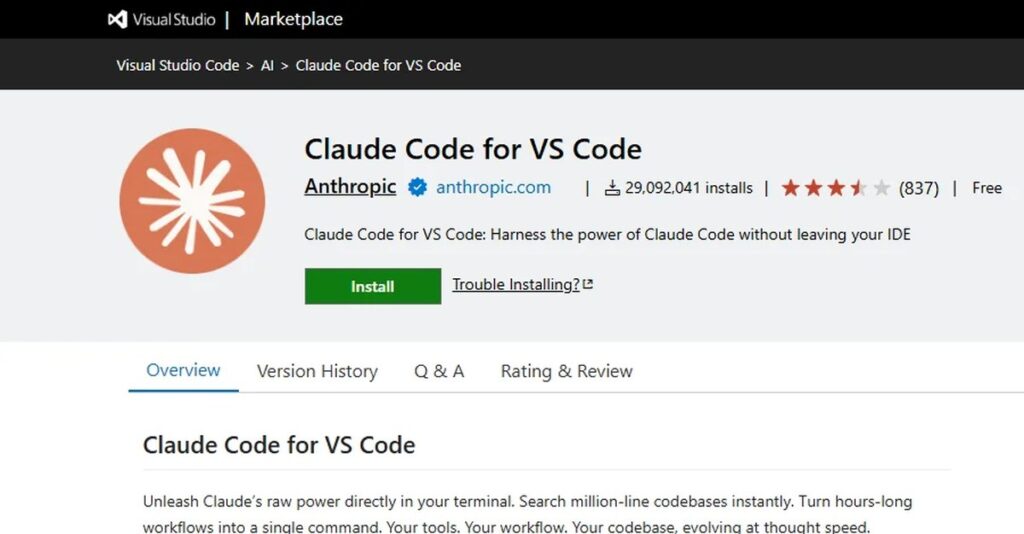
Siber güvenlik araştırmacıları, Anthropic‘in resmi Claude Code eklentisinin Cursor Marketplace üzerinden bulaştığı bilgisayarlarda kalıcı bir SSH arka kapı kurmak için zedilendiğini açıkladı.
Sorun, ardından Cursor Marketplace’in zedilenmesine izlendi; kodlama platformu Cursor, kötü amaçlı yazılımı kaldırmak için hizmeti kısa süreliğine kapatmıştı.

“Cursor IDE eklenti mağazamız üzerinden erişilen, değiştirilmiş bir Claude Code VS Code eklentisini etkileyen bir güvenlik olayını tespit ettik; bu en fazla 5.000 kullanıcıyı etkiledi” dedi Cursor. “Bu kötü amaçlı sürüm, Anthropic tarafından geliştirilmedi. cursor[.]com/marketplace üzerinden indirilen diğer eklentileri, Grok Bot’u, Grok’i veya diğer SpaceXSI ürünümüzü etkilemiyor.”
“Paket, kendini anthropic.claude-code sürüm 2.1.313 olarak tanıtır ancak ana JavaScript paketi, meşru eklenti kodundan önce eklenmiş 66 satırlık kötü amaçlı bir yükleyici içeriyor” dedi OpenSourceMalware’ın kurucu ortağı Jenn Gile, The Hacker News ile paylaştığı açıklamada.
30 Ekim 2026 itibarıyla kötü amaçlı sürüm kaldırıldı ve Anthropic, 2.1.314 sürümünü hem Open VSX hem de Microsoft VS Code Marketplace’e yayımladı.
Eklenti, VS Code başlatıldıktan ve webview’ı açıldıktan sonra aktive oluyor, ardından saldırganın kontrolündeki bir anahtarı kullanıcının “~/.ssh/authorized_keys” dosyasına ekliyor. Anahtar, zararsız görünmesini sağlamak amacıyla “svc-telemetry” olarak etiketleniyor.
Ardından, mağduru Windows, Linux ve macOS üzerinde SSH üzerinden ulaşılabilir kılmaya çalışıyor, “134.209.82[.]225” adresine ters bir tünelleme kuruyor, zamanlanmış görev, crontab ve LaunchAgent biçiminde platforma özgü kalıcılık yüklüyor ve ana makineden keşif verilerini şifresiz bir HTTP isteği üzerinden 8099 portunda “134.209.82[.]225:8099/beacon” adresine iletiyor.
“Yerel SSH hizmetini açmak, çoğu macOS ve Windows bilgisayarda kötü amaçlı eklentinin sahip olmadığı yönetici hakları gerektiriyor” dedi, olayın kendi analizinde SpaceXAI’ya ait şirket.
“Bu makinelerde bu adım başarısız olur ve saldırgan tünelden giriş yapamamış olur. Uzantı yine de saldırganın SSH anahtarını ekler, kalıcılığı kurar ve makine bilgilerini saldırna gönderir. Yine de aşağıdaki temizleme adımlarını uygulayın.”
Gorsel Kaynagi: The Hacker News
Toplanan veriler şunları içerir –
- api.ipify[.]org adresinden halka açık IP adresi
- Makine adı ve yerel kullanıcı adı
- İşletim sistemi ve CPU mimarisi
- Ana dizin ve geçerli çalışma dizini
- git config –global user.email komutundan küresel Git e-postası
- KEY, TOKEN, SECRET, PASS, AWS veya GCP içeren, en fazla 40 ortam değişkeninin adı
“Ortam değişkeni değerleri başlangıç beacon’una doğrudan konulmaz,” güvenlik araştırmacısı Paul McCarty, “Bu adlar yine de hangi bulut sağlayıcılarının, CI sistemlerinin ve kimlik tipi yapılandırıldığını ortaya çıkarabilir. Daha da önemlisi, başarılı SSH erişimi operatöre hesabı doğrudan inceleme imkanı sağlar.”
Diğer herhangi bir devam eden yük paketi gözlemlenmedi. Yine de, ters tünelin kurulması, kurbanın SSH hizmetine yol sağlayarak operatörün komut vermesini veya dosya transfer etmesini mümkün kılar.
“Çok hızlı şekilde kaldırıldı, ancak Claude Code örneklerini otomatik güncellemeye ayarlayan herkes bu kötü amaçlı yazılımı tüketmiş olabilir,” dedi Gile.
Cursor, olayın en fazla 5.000 kullanıcıyı etkilediğini açıkladı; bunlar kötü amaçlı sürümü 29 Ekim 2026’da saat 02:27 ile 13:35 PT arasında kurmuşlardı. Şirket, aynı zamanda etkilenen kullanıcılarla doğrudan iletişime geçeceğini belirtti.
Bu pencere içinde ihlal edilen uzantıyı kuran kullanıcıların, makinelerini izole etmeleri, yetkisiz SSH anahtarını ve kalıcılık mekanizmalarını kaldırmaları ile kimlik bilgilerini ve oturumları yenilemeleri öneriliyor.
Bu açıklama, bilinmeyen bir saldırganın, Mart 2026’da GlassWorm operasyonunun bir parçası olarak meşru OVH katkı sağlayıcısı (“HassenBF”) hesabının ele geçirilmesiyle GitHub üzerinden yüklenmesinin ardından, OVHcloud’un resmi CLI aracı (“ovh/ovhcloud-cli”)’nın beş yayımlanmış sürümünün release ikili dosyalarını hırsızlık amaçlı yazılımla değiştirmesinden bir haftadan az bir süre sonra geldi.
(Haberin önceki sürümü, uzantının Open VSX kayıt defterinde ele geçirildiğini belirtiyordu. Olayın ardından, sorunun Cursor VS Code Marketplace’i’ndeki bir ihlalle bağlantılı olduğu ortaya çıktı.)
Bu Gelişmeyi Toplulukta Değerlendirin
Haber hakkındaki düşüncelerinizi, donanım deneyimlerinizi ve teknik sorularınızı topluluk üyeleriyle anlık olarak tartışın.
Bu gelişme hakkında düşüncelerinizi, donanım deneyimlerinizi veya sorularınızı Topluluk Forumumuzda paylaşın.
Foruma Katıl & Yanıtla ➔























Söz sizde.
Deneyiminizi, sorularınızı ve katkılarınızı paylaşın. E-posta adresiniz yayımlanmaz.