

Port yönlendirme, uzun yıllardır ev ağınızdaki denetimi ele almanın temel bir parçasıydı. Genellikle ilk adım olarak buna yönelen yeni başlayanlar olur, çünkü bir oyun sunucusu çalıştırmak veya uzakta oldukları sırada LAN’larınızdaki bir şeye erişmek isterler ve bunun kötü bir fikir olabileceği ilk başta hemen belli değildir.
Port yönlendirme hala birçok kişi için işe yarıyor, ancak kendi kendine sunucu kurmaya yeni başlayanlar için artık doğru ilk adım değil. Giderek artan sayıda internet sağlayıcısı müşterilere hiç kamu IPv4 adresi vermiyor; ama belki de daha da önemlisi, onu değiştiren araçlar artık o kadar iyi ki, port yönlendirebilen insanların bile bunu yapması için pek bir nedeni kalmadı.
Açık bir port, ağınıza yarım açık bir kapıdır
Ve herkes kapıya vurabilir
Bir port yönlendirme, yönlendiricinize belirli bir porttaki trafiği bir cihaza yönlendirmesi yönünde bir talimat verir. Trafiği kim gönderirse göndersin, o belirli porta ulaştığı sürece fark etmez; bu nedenle otomatik bir port tarayıcı, yönlendirici açısından bakıldığında kendi cihazlarınızla birebir aynı görünüyor.

Bu tarayıcılar hem meşru hem de kötü niyetli kaynaklardan sürekli olarak aktif durumda. Palo Alto Networks’ün Unit 42’si, bilinçli şekilde güvensiz bir sürü tuzak sunucuyu (honeypot) çevrimiçi hale getirdi ve 2021 tarihli raporu, bunların çoğunun bir gün içinde, bazılarının ise dakikalar içinde ele geçirildiğini söylüyor. Güçlü bir şifreye sahip bir ev laboratuvarı, bir tuzak sunucudan daha zor hedeftir; ancak aynı araçlar onu tarıyor ve daha geniş internete açık olan hizmetleriniz risk altında.
Belirli bir hizmet için yönlendirdiğiniz her port, ağınızdaki saldırı yüzeyini genişletir ve artık güvenlik temellerinizin eksiksiz olduğundan emin olma sorumluluğu size düşer. Giriş sayfası, yönetim paneli ve uygulamanın kendi açıkları, hizmet port yönlendirmeyle açık hale geldiğinde endişelenmeniz gereken konulardır.
Overlay ağ, hizmetleri açmanın alternatif yöntemidir ve günümüz standartlarına göre, port yönlendirmenin önüne geçilen ilk seçenek olması gereken yöntemdir.
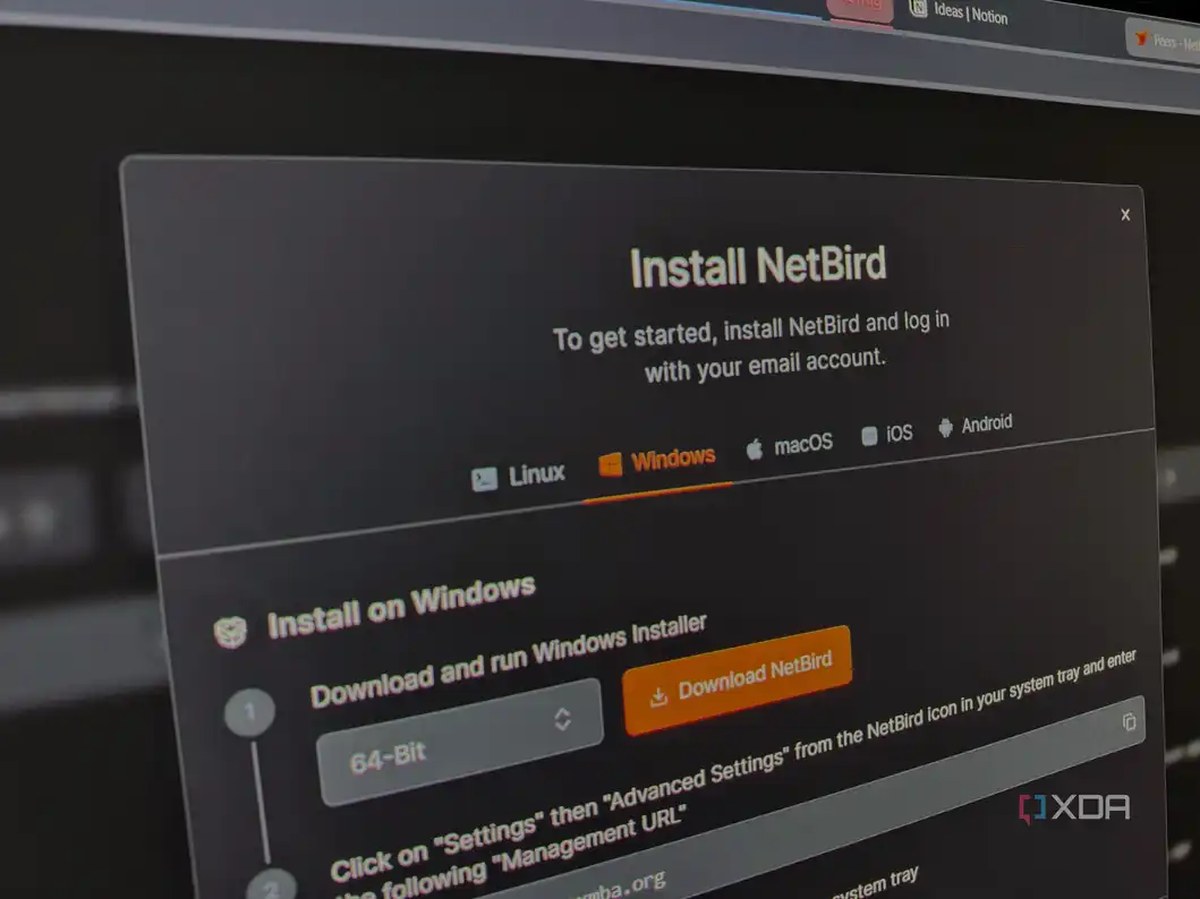
Bir overlay ağ kurmak, bir port yönlendirmekten daha kolaydır
Birçok harika seçenek de var
Port yönlendirme, denemeye başlayana kadar tek adımlık bir iş gibi görünür. Öncelikle yönlendiricinizin yönetim sayfasına erişiminiz gerekir ve doğru yapıyorsanız, ayrıca her şeyin önünde TLS sertifikaları içeren bir ters proxy’ye de ihtiyacınız vardır. Ayrıca, IP adresiniz statik değilse, Dinamik DNS’e de ihtiyaç duyarsınız.
Aynı zamanda, sizin için çalışmama ihtimali de var: IPv4 adresleri tükendikçe, İnternet Sağlayıcıları (ISP) giderek daha fazla taşıyıcı düzeyinde NAT (CGNAT) kullanıyor; bu, tek bir halka açık adresi birçok müşteri arasında paylaşır. Yönlendiricinizin artık kendi kendine ait bir halka açık IP’si kalmaz, böylece gelen trafik sizden önce ISP’nin NAT’ında durur. CGNAT, mobil ağlarda standart bir uygulamadır ve ev bağlantılarında giderek daha yaygın hale gelmektedir. Bana da böyle oldu, taşındığımda. Yeni ISP’mi CGNAT’ın arkasına yerleştirdi ve port yönlendirmelerim artık işlevini yitirdi.
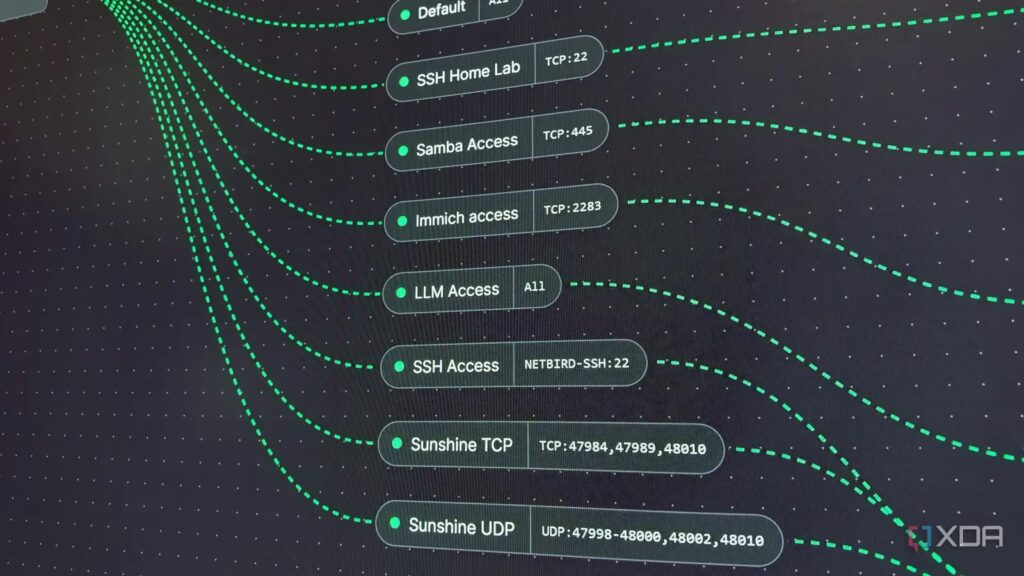
Bu noktada bir örtü ağına (overlay network) başvurdim ve NetBird’i seçtim. İstemciyi sunucunuza, PC’nize ve telefonunuza kuruyor, giriş yapıyorsunuz ve cihazlar birbirini buluyor. Her istemci, NetBird’in koordinasyon hizmetlerine ya da kendi kendinize barındırdığınız kontrol düzlemine dışarıya doğru bağlanır.
Bu hizmetler, eşlerin birbirine bağlantı ayrıntılarını alışverişi yapmasını ve aralarındaki NAT ne olursa olsun doğrudan bir tünel kurmasını sağlar; doğrudan bir yol mümkün olmadığında ise trafik bir aktarıcı (relay) üzerinden akar ve uçtan uca şifreli kalır. İmmerich, Jellyfin’e güvenli şekilde erişip telefonumdan ev laboruarıma SSH ile bağlanmamı sağlayan şey de budur; tüm bunları yönlendiricime dokunmadan yaparım.
NetBird, bu alanda mevcut olan tek seçenek değildir. Tailscale, aynı altyapı protokolünü kullanan oldukça popüler bir seçenektir; ve gerçekten ayrıntılara inmek isterseniz, bu tünelleri sıradan WireGuard ile kendiniz de kurabilirsiniz.
Halka açık hizmetlerin bile açık bir porta ihtiyacı yok
Bu hizmetleri NetBird üzerinden ters proxy ile yönlendirebilirsiniz
NetBird veya Tailscale ile uzak erişim kurmak, oyun sunucusu gibi bir şey için halka açık erişim sorununu çözmez. Yine de arkadaşlarınızın Minecraft sunucunuzda oynamak için bir mesh VPN istemcisini kurması gerekiyorsa, bazılarının sadece oynamayacak olma ihtimali yüksek.
NetBird, dışarıdan erişime olanak tanıyan bir ters proxy özelliğine sahip ve bu da şükür ki büyük bir avantaj. Normal web hizmetlerinin yanı sıra katman 4 trafiğini, yani ham TCP ve UDP’yi işleyebilir. Herhangi bir halka erişilebilir sunucuda bulunan bir proxy, gelen bağlantıları kabul eder ve bunları şifreli mesh üzerinden evdeki makineye yönlendirir; böylece arkadaşlarınız herhangi bir sunucu adresine bağlanıyormuş gibi ona bağlanırlar. Ev IP’nizi hiç görmezler ve yönlendiriciniz hiçbir zaman bir port açmaz. Açık port hala proxy sunucusunda var ama bu kap kendi ağınızdaki o kap kapalı kalır.
Tailscale Funnel, web uygulamaları için benzer bir alanı kapsar ancak yalnızca birkaç sabit portta TCP bağlantılarını kabul eder ve UDP desteği yoktur; bu da oyun sunucusu gibi bir şeyi eler. Pangolin ise tam olarak bu tür bir oyun sunucusu kurulumu için mükemmel olan başka bir harika seçenektir, ancak biraz daha fazla manuel yapılandırma gerektirir.
Kendi kendine barındırma, tek bir portu bile yönlendirmeden yapılabilir
Evinizdeki laboratuvarınız için ya da yalnızca tek bir hizmet için uzak erişim kuruyorsanız, bunu NetBird, Tailscale veya Pangolin gibi bir overlay ağ üzerinden yapmak değer. Port yönlendirmesinin hâlâ doğru tercih olduğu özel durumlar var ama artık varsayılan değil ve bence bu herkes için daha iyi.
See at Official Site
See at Github
Bu Gelişmeyi Toplulukta Değerlendirin
Haber hakkındaki düşüncelerinizi, donanım deneyimlerinizi ve teknik sorularınızı topluluk üyeleriyle anlık olarak tartışın.
Bu gelişme hakkında düşüncelerinizi, donanım deneyimlerinizi veya sorularınızı Topluluk Forumumuzda paylaşın.
Foruma Katıl & Yanıtla ➔























Söz sizde.
Deneyiminizi, sorularınızı ve katkılarınızı paylaşın. E-posta adresiniz yayımlanmaz.