

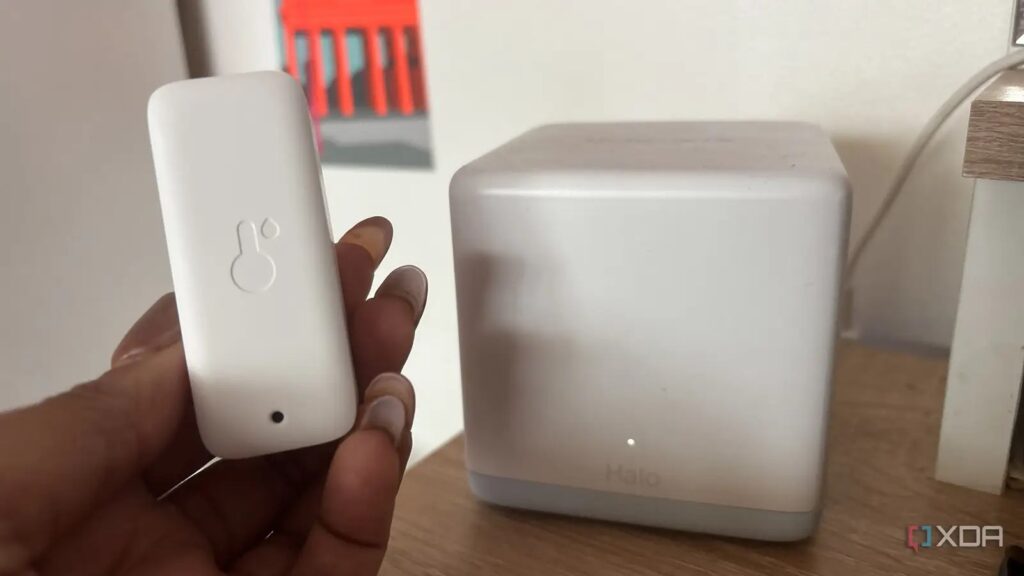
Modern tüketici IoT cihazlarının çoğu, akıllı ampullerden kablosuz prizlere, IP kameralardan robotik süpürgelere kadar, üretici bulut bağlantısı için sürekli internet erişimi gerektirir. Ne var ki bu cihazlar düzenli olarak istenmeyen telemetri verileri, talep edilmeyen DNS sorguları ve hatta şifrelenmemiş telemetri veri akışları üretebilir.
Düz bir ağa sahip olduğunuzda savunmasızsınız. Standart tüketici ağ kurulumları, kişisel iş istasyonlarını, hassas NAS paylaşımlarını, misafir cihazlarını ve bütçe dostu IoT düğümlerini tek bir düz yerel alt ağa yerleştirir; bu da tek bir cihazın zafiyete uğraması durumunda iç varlıkları açığa çıkarabilir. Bir VLAN uygulamak ve yanına katı VLAN-ler arası güvenlik duvarı kurallarını, engelleme politikalarını ve DNS sinkhole entegrasyonunu eklemek, güvensiz donanımı, giden trafiği gerçek zamanlı olarak izleyip denetleyebileceğiniz kısıtlı bir kum havuzuna izole etmenizi sağlar.
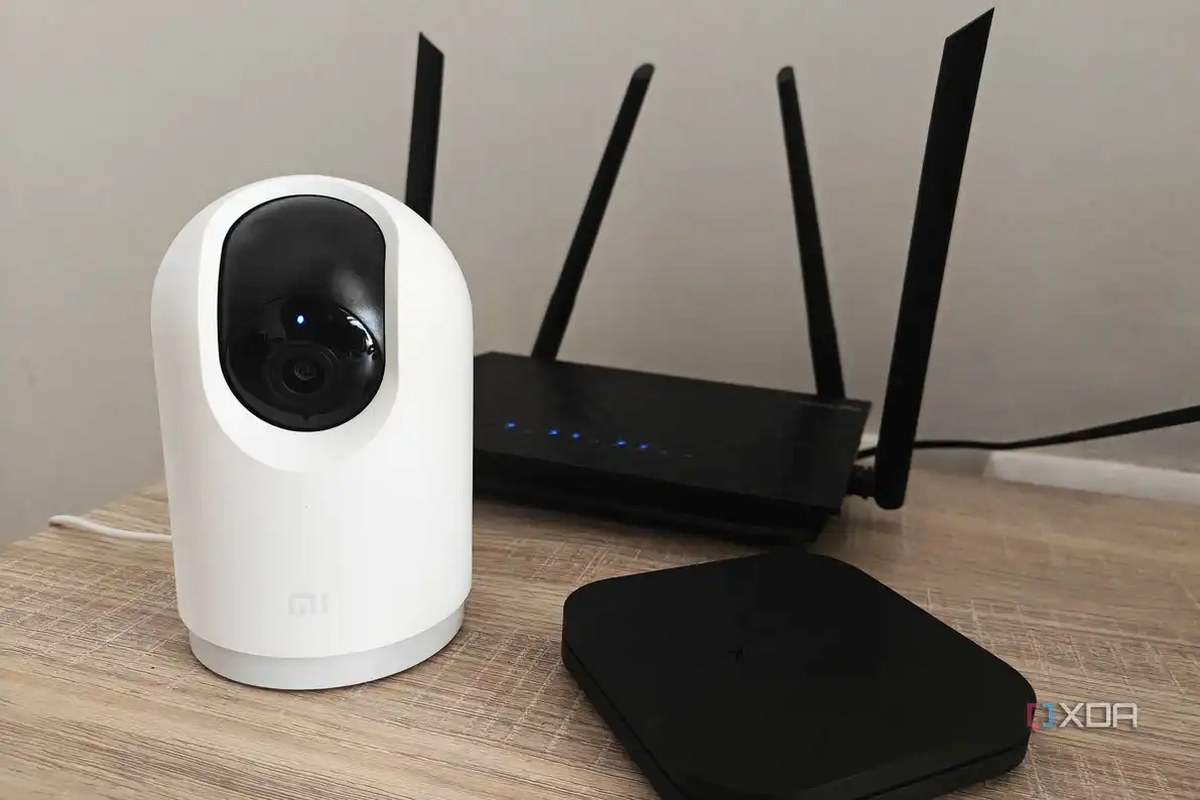
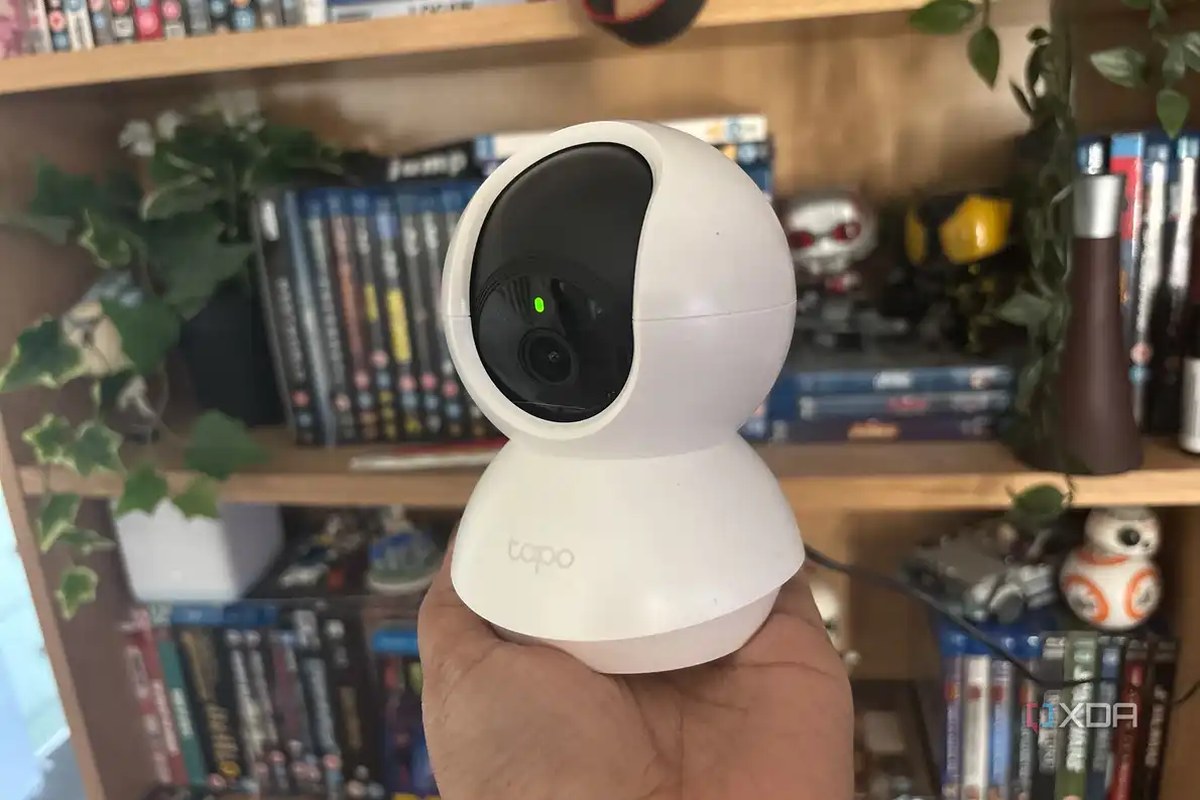
Cihazlarınızı denetleyin ve suçluları belirleyin
Tüm IoT cihazları aşırı konuşkan değildir
Sorunu ve kalıcı bir şekilde evetme (phoning-home) davranışını denetlemek için DNS sorgu kaydı ve sinkhole entegrasyonu kullanabilirsiniz. IoT DNS isteklerini yerel bir önbellek çözümleyici veya Pi-hole ile AdGuard Home gibi bir sinkhole üzerinden yönlendirmek, bireysel cihazlar tarafından başlatılan dış alan adı sorgularına ilişkin gerçek zamanlı bir görünüm sağlar. Bu da size hangi cihazların tutarlı isteklerde bulunduğuna dair daha fazla bilgi verir. Unutmayın ki 8.8.8.8 gibi sabitlenmiş DNS sunucularını kullanan veya DNS over HTTPS kullanan cihazları atlayabilir.

Bazı akıllı cihazlar DHCP üzerinden duyurulan NTP sunucularını görmezden gelir ve doğrudan dış zaman sunucularına bağlanır. Bu kaçınılmaz olarak zararlı değildir, çünkü doğru zaman bilgisi birçok bağlı cihaz için esastır; ancak üreticilerin kullanıcıların hemen göremediği ağ bağımlılıklarını sabitleyebilmesi açısından önemli bir örnektir.
Aynı zamanda bu cihazların çoğundan da sürekli keep-alive kalp atışları ve telemetri aktarımları alırsınız (akıllı prizler, otomatik anahtarlar veya buluta yönlendirilen çevresel sensörler fark etmez) bu da kalıcı TCP bağlantılarını sürdürmek veya küresel bulut altyapısı sağlayıcılarına (Amazon Web Services, Microsoft Azure ve bölge bazlı tedarikçi telemetri alma havuzları gibi) periyodik HTTPS POST isteklerini çalıştırmak amacıyla yapılır. Cihaz durumu, çalışma süreü metrikleri ve yerel çevresel teşhisler aktırabilirler ki bu da, yine, pek çok gereksiz bağlantı denemesine yol açar.
Ağ segmentasyonu sorununuz için çözüm olabilir
Güvenlik duvarı mimarisi görmezden gelinmemeli
Ağ segmentasyonu, fiziksel anahtar portlarını ve SSID’leri mantıksal olarak ayrı alt ağlara bölen, 802.1Q VLAN trunking ile yapılandırılmış yönetilen anahtarlar ve yönlendiricilere dayanır. Örneğin, güvenilir istemciler için VLAN 10, IoT cihazları için VLAN 20 ve misafir erişimi için ise VLAN 30 ayarlayabilirsiniz. Her VLAN, kendi izole edilmiş IP alt ağında çalışır ve özel DHCP kapsamları sağlar, böylece herhangi bir yayın trafiği (ARP isteklerinden SSDP keşif paketlerine kadar) alt ağ sınırları boyunca sızamaz. Ancak bir VLAN tek başına bir güvenlik sınırı değildir.
Ağ segmentasyonunun yanı sıra, VLAN’lar arasında etkileşimli güvenlik duvarı kurallarını da uygulayabilirsiniz. VLAN’lar arasındaki varsayılan güvenlik duvarı kuralları açıkça reddedilmeli ve IoT alt ağından kaynaklanan trafik, güvenilir yönetim ağı, yerel LAN ve herhangi bir yönlendirici yönetim arayüzüyle TCP veya UDP oturumları başlatmaktan engellenmelidir. Bu trafiği yalnızca yerleşik veya ilişkili durum bilgisine sahip paketler için izin veren açık kurallara sahip olabilirsiniz; örneğin güvenilir VLAN üzerindeki Home Assistant sunucusunun, IoT ampulünün yerel API portuna erişmesi gibi belirli yerel kontrol yollarına izin verilebilir.
Broadcast ve multicast işlemleriyle ilgilenmeniz gerekebilir. Örneğin, güvenilir cihazlarınız için VLAN 10 üzerinde olan telefonunuzdan, IoT cihazlarınız için VLAN 20 üzerinde olan Chromecast’inize yansıtma yapmak zor olabilir ve birçok tüketici akıllı cihazı yerel eşleştirme ve kontrol için bu multicast protokollerine dayanır; bu da yerel olarak alt ağ sınırlarını geçmez.
IoT protokollerinde sık sık yerel keşif için multicast DNS ve SSDP kullanılır. Geçidinize Avahi veya bir mDNS tekrarlayıcı gibi araçlar çalıştırarak, yetkili yansıtma cihazlarının ve kontrolörlerin yerel aletleri keşfetmesine izin verebilirsiniz. SSDP için de ayrı bir aktarıcı gerekecek ve yansıtma, VLAN’lar arasında unicast trafiğe izin verilmesini gerektirebileceğinden, güvenlik duvarı kurallarının bunu izin vermesi gerekir.
Başka bir sorun da, tüm WAN erişimini engellediğinizde aynı zamanda yazılım güncellemelerini de engelleyorsunuzdur; bu da güvenlik güncellemelerini durdurabilir. IoT cihazlarınız için yazılım güncellemelerini manuel olarak kontrol etmeniz ve gerekli olduğunda kurmanız gerekir.
Bu beni yerel çözüme geçiş yapmaya teşvik etti
IoT cihazlarımı izlemek öğreticiydi
Güvenlik duvarı durum tablolarını ve DNS sorgu günlüklerini kullanarak, IoT cihazlarım tarafından oluşturulan kötü niyetli trafiğin çoğunu azaltabildim. Belirli bazı cihazların çok sayıda gereksiz bağlantı denemesi yaptığını tespit ettim ve ardından belirli bir telemetri toplama sunucularını belirleyebildim. Ardından, bu bilinen izleme veya analiz uç noktalarına giden çıkış paketlerini silen açık engelleme kuralları oluşturdum.
Aynı zamanda, uyumlu tüm cihazlar için yalnızca yerel çalışma modlarını uyguladım — bazı cihazlar, senkronize olması veya eşleşmesi için zamana ihtiyaçları olduğu için veya bulut bağımlı özellikleri olduğu için internet olmadan çalışmaz. Uygulanabilir tüm IoT cihazlarımı yerel otomasyon platformlarına entegre ettim. Seçenekler Matter-over-Thread veya Zigbee/Z-wave’ı içerir. Ardından, o belirli IP adreslerinden tüm çıkış WAN trafiğini engelleyerek yerel alt ağ iletişimini korurken internet erişimini tamamen geri alabildim.
Son olarak, bu değişiklikleri yaptıktan sonra ağ izole etme durumunu sürekli olarak doğrulamak için güvenlik duvarı kuralı eşleşme sayaçlarını ve paket düşürme günlüklerini inceledim. Yetkisiz port tarama girişimlerinin, dışarıdan yazılım sürümü sorgularının ve istenmeyen telemetri veri paketlerinin ağ geçidi katmanında yakalanıp etkisiz hale getirildiğinden emin oldum.
IoT cihazlarınız güvenlik açıkları oluşturuyor olabilir
Segmentasyon ağı daha güvenli hale getirebilir
Standart tüketici ağ kullanımı, günlük akıllı ev cihazları tarafından üretilen arka plan telemetrisi, sürekli bulut bağlantı el sıkışmaları ve istenmeyen DNS trafiği konusunda sizi habersiz bırakabilir. IoT donanımını özel VLAN’lara izole ederek, DNS sorgu çözümleme yollarını denetleyerek ve cihaz davranışlarını doğrulamak için sıkı güvenlik duvarı sınırları uygulayarak birincil yerel ağı koruyabilirsiniz.
Bu Gelişmeyi Toplulukta Değerlendirin
Haber hakkındaki düşüncelerinizi, donanım deneyimlerinizi ve teknik sorularınızı topluluk üyeleriyle anlık olarak tartışın.
Bu gelişme hakkında düşüncelerinizi, donanım deneyimlerinizi veya sorularınızı Topluluk Forumumuzda paylaşın.
Foruma Katıl & Yanıtla ➔























Söz sizde.
Deneyiminizi, sorularınızı ve katkılarınızı paylaşın. E-posta adresiniz yayımlanmaz.