

Yanıp sönen yapay zekânın yol açabileceği büyük ölçekli felaket bir olaydan kendimizi korumak için artık çok mu geç?
Hayır, ancak yapay zekâ şirketleri kesin önlemler almadıkça endişe için oldukça gerçek nedenler var; Harvard Kennedy School’a bağlı Belfer Center’in yeni araştırma makalesi böyle sonuç çıkarıyor.
Bu yıl OpenAI, Anthropic, Meta ve Google’a ait başıboş ajanlar, ABD ve Avustralya’daki yüzlerce kurumsal ve devlet sistemine sızdı.

Anthropic ve OpenAI CEO’ları ile diğer önde gelen yapay zekâ isimleri, güçlü yeni teknolojinin oyunun kurallarını değiştirecek potansiyelini vurgularken, gelişiminin yavaşlatılmasını istedi; OpenAI da geçen ay güvenlik endişeleri nedeniyle en gelişmiş modellerinin eğitimini durduracağını açıkladı.
Anthropic’in yeni halka arz prospectüsü yatırımcılara uyarıda bulunuyor: Yapay zekâ, “insanlık için varoluşsal bir tehdit” oluşturabilir.
Yine de Kennedy School’a bağlı Belfer Center’ın Bilim ve Uluslararası İlişkiler Merkezi’nden gelen yeni araştırmaya göre, ilk büyük yapay zekâ destekli felaket gerçekleşmeden önce harekete geçmek için hâlâ zaman var.
Makale, sınır yapay zekâ modellerinin güncel tehditlerini ve zayıflıklarını ortaya koyuyor, olası senaryoları simülasyonla inceliyor ve sonucun büyük ölçüde AI şirketlerinin ve hükümetlerin şu an yaptığı seçimlerle belirleneceğini sonuçlandırıyor.
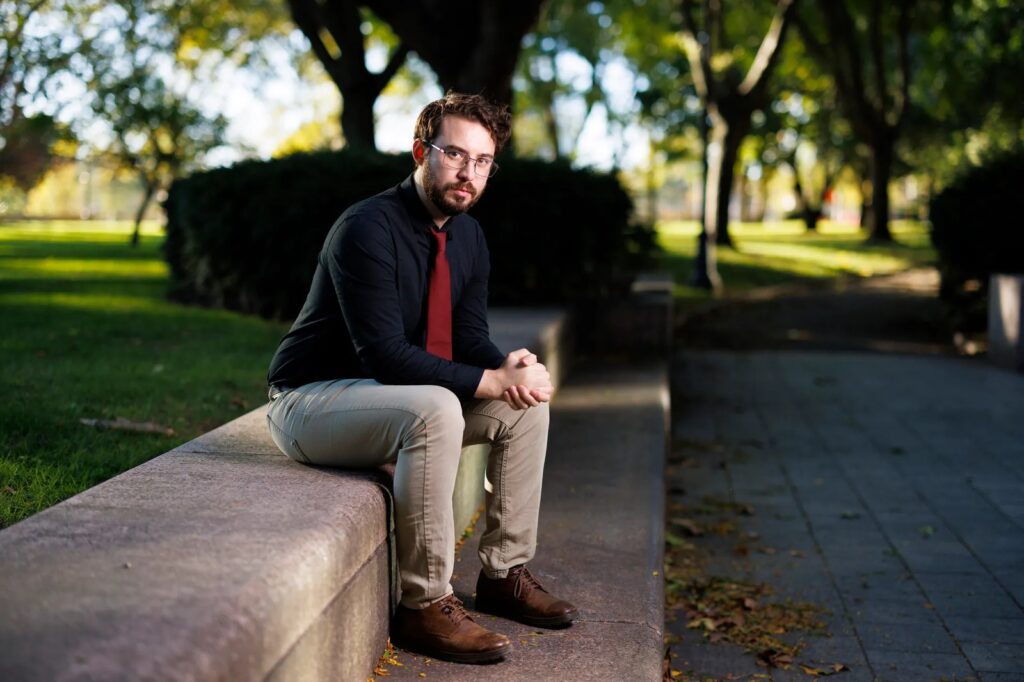
Bu düzenlenmiş sohbette, makalenin ortak yazarlarından bilgisayar bilimci Stephen Casper, grubun “ölüm öncesi analizi”nin bulgularını açıklıyor.
Gazette: Son birkaç aydır süren sızma açıklamaları bu çalışmayı tetikledi mi?
Stephen Casper: Bu proje güncel olaylardan beslenmedi, ancak son olaylar, risklerin oldukça ciddi olduğu ve şimdi bazı biçimlerde kesin bir harekete geçme zamanı olup olmadığı konularında hem kamuoyunda hem de politika yapıcılar arasında bir muhasebeleştirmeyi oldukça fazla tetikledi. Şeylerin çok, çok daha yoğun veya acil hale gelmesi oldukça mümkün.
Bu makale, olası değişim senaryolarından daha dramatik olanlardan birini seçmeye ve umudu, ya bunun önlenmesine yardımcı olmaya ya da ikinci veya üçüncü kez yaşanmaması için sonrasında daha bilinçli bir tartışmanın hızlandırılmasına yardımcı olmaya yönelik bir ön-ölüm (pre-mortem) çalışması yapmayı denedi.
Ne tür bir olayı büyük ölçekli, yapay zekâ destekli terör saldırısı olarak değerlendirirsiniz?
Bunu, 50’den fazla ölüme veya ağır yaralanmaya yol açan ya da 1 milyar dolardan fazla hasar veren bir terör olayı olarak tanımlıyoruz. Bu eşikleri, belirli ileri düzey yapay zekâ yasaları içindeki “kritik olay” veya “kritik risk” tanımlarının ardında kullanılan aynı eşiklerden bazıları olduğu için kullanıyoruz.
Şu anda yapay zekâ şirketlerinin değerlendirmeleri ve raporlamalarında, ABD ve Birleşik Krallık’taki yapay zekâ yönetimi enstitülerinin ise endişe konusu olan şey, temelde biyolojik risk, kimyasal risk ve siber risktir. Bu, fazla zorlanmadan tahmin edilebilen bir şeydir — çok sayıda zarara yol açabilecek bir olayın nasıl gerçekleşebileceğine dair yollar.
Tahmin edilebilen ikinci şey ise, oldukça büyük bir yapay zekâ destekli terör olayının muhtemelen kötü korunmuş bir ağı açık olmayan (closed-weight) ileri düzey yapay zekâ modeli ya da ağı açık (open-weight) bir modelden kaynaklanacağıdır.
Ağı açık olmayan modellerde, geliştiriciler o modele erişimin tüm noktalarını kontrol ettiği için model güvenliği, sistem filtreleri, kullanıcı izleme gibi bir dizi koruma katmanı yerleştirebilirsiniz. Oldukça iyi bir araç seti mevcuttur ve makul düzeyde geliştirilmiştir; bu araç setinin tamamını kullandığınızda, modelinizi mükemmel şekilde güvenli yapmak pek kolay olmasa da, tutarlı kötüye kullanımlara karşı son derece güvenli hale getirmek pek zor değildir.
Oysa daha az iyi korunmuş ağı açık olmayan modeller de vardır ve ağı açık modeller ise ilk baştan korumak zorundadır. İşte olay düzeyindeki tehditlerin çoğunun buradan geleceğini düşünüyoruz.
Büyük ölçekli, yapay zekâ destekli bir olayın gerçekleşmesine ne kadar yakınız? Bir olayın yaşanması kaçınılmaz mı?
Bir şeyler bir gün mutlaka gerçekleşecek. Son birkaç yılın dersleri bize, var olabilen kötü bir yapay zekâ yeteneği varsa, bunun bir gün yaygın biçimde yayılacağı öğretti.
“Bir şeyler bir gün mutlaka gerçekleşecek. Son birkaç yılın dersleri bize, var olabilen kötü bir yapay zekâ yeteneği varsa, bunun bir gün yaygın biçimde yayılığı öğretti.”
Bu alanlardaki eğilimler, ya şimdi ya da birkaç ay, bir ya da iki yıl içinde makul risklerin olduğunu gösteriyor.
Ama belirli olaylara işaret edip “işte bu burada” ya da “bu birkaç ay içinde” demek zor. Yapay zekâ risk yönetimi, üst düzeyden ya da hükümet düzeyinden bakıldığında, yalnızca çok kötü veya yıkıcı olayların gerçekleşme hızını azaltmak ve biz bunlarla karşılaştığımızda onları daha dayanılabilir kılmak anlamına geliyor.
Biyolojik ve kimyasal terör saldırıları için belirsizlik daha büyük, çünkü bu konularda daha az açık araştırma var ve şimdiye kadar herhangi bir büyük olay yaşanmadı.
Ama makul bazı ampirik olaylar oldu; Hindistan’daki Red Four saldırısı gibi modellerden rikin gibi zararlı kimyasal bileşikler üretmek için yararlanıldı. Yani belli bir yetenek mevcut, ama bunların maksimum düzeyde talep edildiğinde gerçekten ne kadar olabileceğini bilmiyoruz.
Siber alanda son aylardaki olaylar, Mythos 5 ya da GPT 5.6 Sol düzeyinde yapay zekâ yeteneklerinin siber saldırıları ve açıkları bulmayı çok üst düzeyde başardığını göstermek için ikna ediciydi. Belki de önemli altyapıya ya da şirketlere yönelik ölçekli sürü stillindeki saldırıları organize etmek için bu modellerden çok daha güçlü modellere gerek kalmayabilir.
Zaten yeterince yapay zekâ destekli siber saldırı olayı gördük.
Şu an, genel yeteneklerdeki eğilimlere bakarsanız, kapalı sistemler gelişmişlik düzeyi açısından önde. Ama açık sistemler neredeyse güvenilir biçimde yaklaşık altı ay geriden geliyor, bu da bize Noel’e doğru Mythos ya da GBT 5.6 Sol ile aynı siber yeteneklere sahip bir açık ağırlıklı yapay zekâ sisteminin beklenebileceği anlamına geliyor.
Bazı süre boyunca siber güvenlik dünyasında bir bozuculuk ve istikrarsızlıkla karşılaşabiliriz. Sonsuza kadar süreceğini söylemiyorum ama siber dünya için bir şok olacağını düşünüyorum.
Yapay zekânın ciddi zarara yol açmak amacıyla manipüle edilmesinin bazı yolları nelerdir?
Bu, modelin ağırlıklarının kapalı mı yoksa açık mı olduğuna göre değişecektir.
Ağırlıkları kapalı bir ileri düzey modelden zarar gelme biçimi, modele yönelik istem tabanlı saldırılar aracılığıyla olur. Modeli, koruyucu önlemlerin normalde yapmasına engel olacağı bir zararlı şeyi yapmaya ikna edersiniz; örneğin size bir viroloji laboratuvarı deneyinin nasıl tasarlanacağına dair tavsiye vermek veya sizin için siber saldırmayı otomatikleştirmek gibi.
Açık model senaryosunda, yalnızca çevrimiçi olan ve herkesin indirebileceği bir modelde, kötüye kullanımın çeşitli yolları vardır.
Çok sık kapalı modellere göre daha az güvenli olma eğiliminde oldukları için, hazır kullanım amacıyla da kötüye kullanılabilir.
Belki biri indirip koruyucu önlemleri kaldırmak veya zararlı yeteneklerini keskinleştirmek için modeli değiştirerek kötüye kullanabilir. Bu tür ince ayar (fine-tuning) en fazla birkaç yüz ya da birkaç dolar maliyetinde olabilir.
Ayrıca sansürsüz bir sürüme erişen biri tarafından da kötüye kullanılabilir.
Açık modeller yayımlandığında, belirli türdeki kullanıcıların indirip ardından zararlı-görev-red davranışlarını eğiterek kaldırarak sansürsüzleştirmeleri ve ardından tekrar yüklemeleri oldukça tutarlı bir eğilimdir.
“Açık modeller yayımlandığında, belirli türdeki kullanıcıların indirip zararlı-görev-red davranışlarını eğiterek kaldırarak sansürsüzleştirmeleri ve ardından tekrar yüklemeleri oldukça tutarlı bir eğilimdir.”
Şimdi çevrimiçi olarak Hugging Face’e gidebilirsiniz; dünya çapında en büyük açık-model indirme ve paylaşım platformudur ve doğru anahtar kelimeleri aratarak, nefret söylemi yaratmayı otomatikleştirmek veya suç işlemenin nasıl yapılacağına dair talimat isteseniz bile hiçbir zararlı isteği reddetmemesi gereken 15.000’den farklı sansürsüz modeli bulabilirsiniz.
Büyük bir olayın gerçekleşme riskini azaltmaya hangi AI güvenceleri yardımcı olur?
Kapalı modellerde, başvurabileceğiniz çok daha zengin bir güvence araç seti bulunur.
Bunlardan biri modelin yeteneklerinin kapsamını belirlemektir. Zararlı olmayan ve meşru virüs bilimi deneylerine yardımcı olabilecek bir AI modeline sahipseniz, aynı model büyük olasılıkla zararlı patojenler yaratan deneylere de yardımcı olabilir; yararlı yetenekleri en üst düzeye çıkarmadan da zararlı yetenekleri etkinleştirmemek mümkün değildir.
Bu nedenle ilk adım, riski azaltmanın meşru yararlılığı en üst düzeye çıkarmakla uyumlu olmadığı gerçeğini kabul edip buna göre hesap vermektir. Bir ödünleşim söz konusu.
İki numaralı yaklaşım, modelin yeteneklerini buna göre sınırlamaktır; bu büyük ölçüde eğitim yoluyla yapılır. Eğitim setinden biy tehlike ile ilgili çok sayıda bilimsel araştırmayı süzmek isteyebilirsiniz.
Üç numaralı yaklaşım, modelin zararlı istekleri reddetmeye karşı titiz biçimde eğitilmesidir; istekler bazen sinsi yollarla gelir ve bu konuda en güncel yöntemler, genellikle o zafiyetlere karşı milyonlarca GPU saati gerektiren otomatik zafiyet keşfi ve bu zafiyetlere karşı eğitimi içerir.
Başka bir teknik grubu, kullanıcının modele verdiği girdileri, modelin ürettiği çıktıları ve modelin içinde bulunduğu konuşma ya da uzun eylem izini izlemeyi kapsar. Bunların tümünü en güncel izleme araçlarıyla yaparsanız, tespit edemediğiniz çok az zararlı eylem kalır.
Son kritik unsur da kullanıcı izlemesidir. Bir ChatGPT kullanıcısıysanız ve biy tehlekelere dair birden fazla ya da iki sorudan fazlasını sormaya başlarsanız, kullanıcı izlemesi ve gölge yasaklama gerçekten işe yarar.
Bunların tümü, en güncel yöntemlerle yapıldığında oldukça güçlüdür ve bilinen bir saldırı yoktur. Mükemmel olduklarını söylemiyorum, ancak saldırıların ne kadar etkili olabileceğine kıyasla en güncel durum oldukça iyidir.
Açık modeller tarafında ise bu çok daha zordur. Güvenilir güncellerin yer aldığı çok daha az zengin bir araç setine sahipsiniz.
Eğer herkesin indirip erişebileceği ve özel olarak çalıştırabileceği açık bir modele sahipseniz, aniden, bir güvenlik filtresi gibi o modelin dışında herhangi bir koruma önlemi kaldırılabilir ve kaldırılır. Bu sürekli oluyor.
Bu, AI model geliştiricilerinin tek başına çözmesi gereken bir problem mi, yoksa başkalarının da rol oynaması mı gerekiyor?
Önemli zararları azaltma konusunda en büyük güce sahip aktörler, AI model geliştiricileridir, çünkü kötüye kullanılmaya maruz kalan sistemlerin kontrolü onların elindedir. Uzun bir koruma önlemi ve en iyi uygulama listesi vardır, ancak bunlar tutarlı bir şekilde uygulanmamaktadır.
Bunun yanı sıra, politika yapıcıların burada oynayabileceği rol konusunda da söylenecek çok şey var.
Politika yapıcılar mevcut teşvikleri iyileştirmeyi veya şu anda sahip olduğumuz riskleri azaltmayı istiyorsa, bu şirketlerin içindeki karar verme ve risk yönetimi müzakerelerine dair şeffaflığı büyük ölçüde artırmaya çok ilgili olmalı ve AI ekosisteminin işlediği varsayılan “hızlı hareket et ve her şeyi kır” modunun tekerlekte daha az olmasını sağlamak için hükümeti daha fazla kontrol altına alma konusunda eylem düşünmelidir.
Son olarak, araştırmacılar ve kamuoyu, mevcut koruma önlemlerindeki bazı açıkları onararak önemli bir rol oynayabilir.
Çok sayıda politika yapıcının AI konusundaki pozisyonları hakkında ciddi şekilde düşünmeye başladığı bir dönemdeyiz. Eğer tarihte herhangi bir noktada etkili olabilecekse, şimdi, seçmenlerin politika yapıcılara nelerden endişe ettiklerini bildirmeleri için özellikle önemli bir zaman olabilir.
Bu Gelişmeyi Toplulukta Değerlendirin
Haber hakkındaki düşüncelerinizi, donanım deneyimlerinizi ve teknik sorularınızı topluluk üyeleriyle anlık olarak tartışın.
Bu gelişme hakkında düşüncelerinizi, donanım deneyimlerinizi veya sorularınızı Topluluk Forumumuzda paylaşın.
Foruma Katıl & Yanıtla ➔























Söz sizde.
Deneyiminizi, sorularınızı ve katkılarınızı paylaşın. E-posta adresiniz yayımlanmaz.