

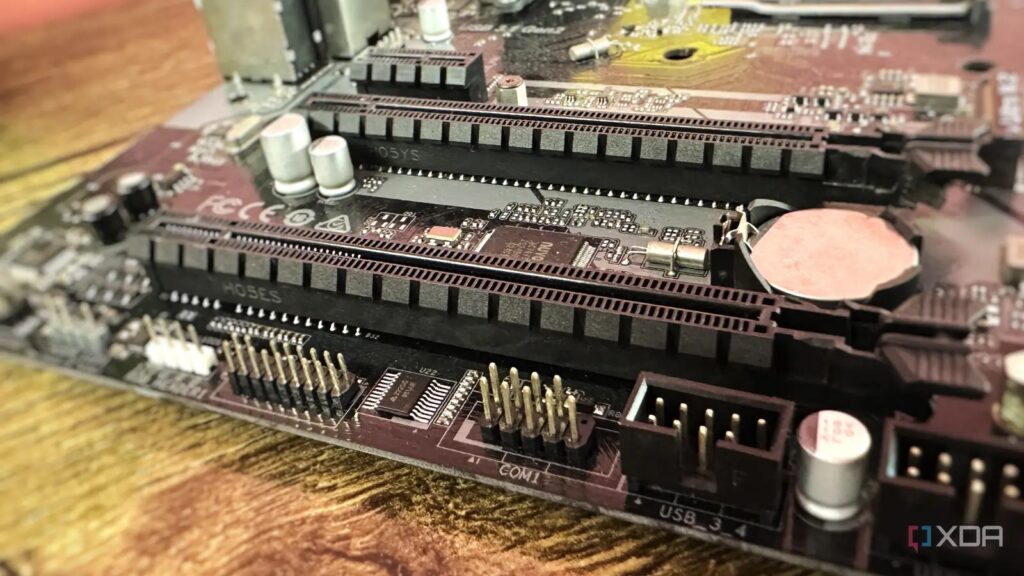
Modern anakartları hala ortalama kullanıcı için neredeyse işe yaramayan belirsiz başlıklarla birlikte gönderiliyor. Sebepler, eski uyumluluk ve niş önemden kurumsal kullanıma kadar değişiyor, ancak bazı başlıklar yanlış koşullar altında bir güvenlik riskine dönüşebilir. Bilgisayınız yeterince eskiyse, anakartınız ayrık TPM (Güvenilen 플랫폼 Modülü) kullanıyor olabilir ve bu da hata ayıklama başlığınızı doldurulmamış şekilde kullanarak yapılan bir güvenlik açığı için kapıyı açık bırakır.
Modern TPM 2.0 standardı, CPU firmware’i (fTPM) içinde çalıştığı için ayrık bir çipe ihtiyaç duymaz. Intel’in 8. Nesil, AMD’nin Ryzen 2000 serisi ve daha yeni işlemciler TPM 2.0 için geniş destekten yararlanırken, eski sistemler çoğu zaman dTPM’e bağımlıdır. Böyle sistemlerde fiziksel erişimi olan bir saldırgan, açıkları yamalamadığınız sürece ucuz donanımla şifre çözme anahtarınızı kolayca çıkarabilir.

Ayrık TPM’ye sahip eski bilgisayarlar savunmasız
Firmware TPM nispeten daha güvenli
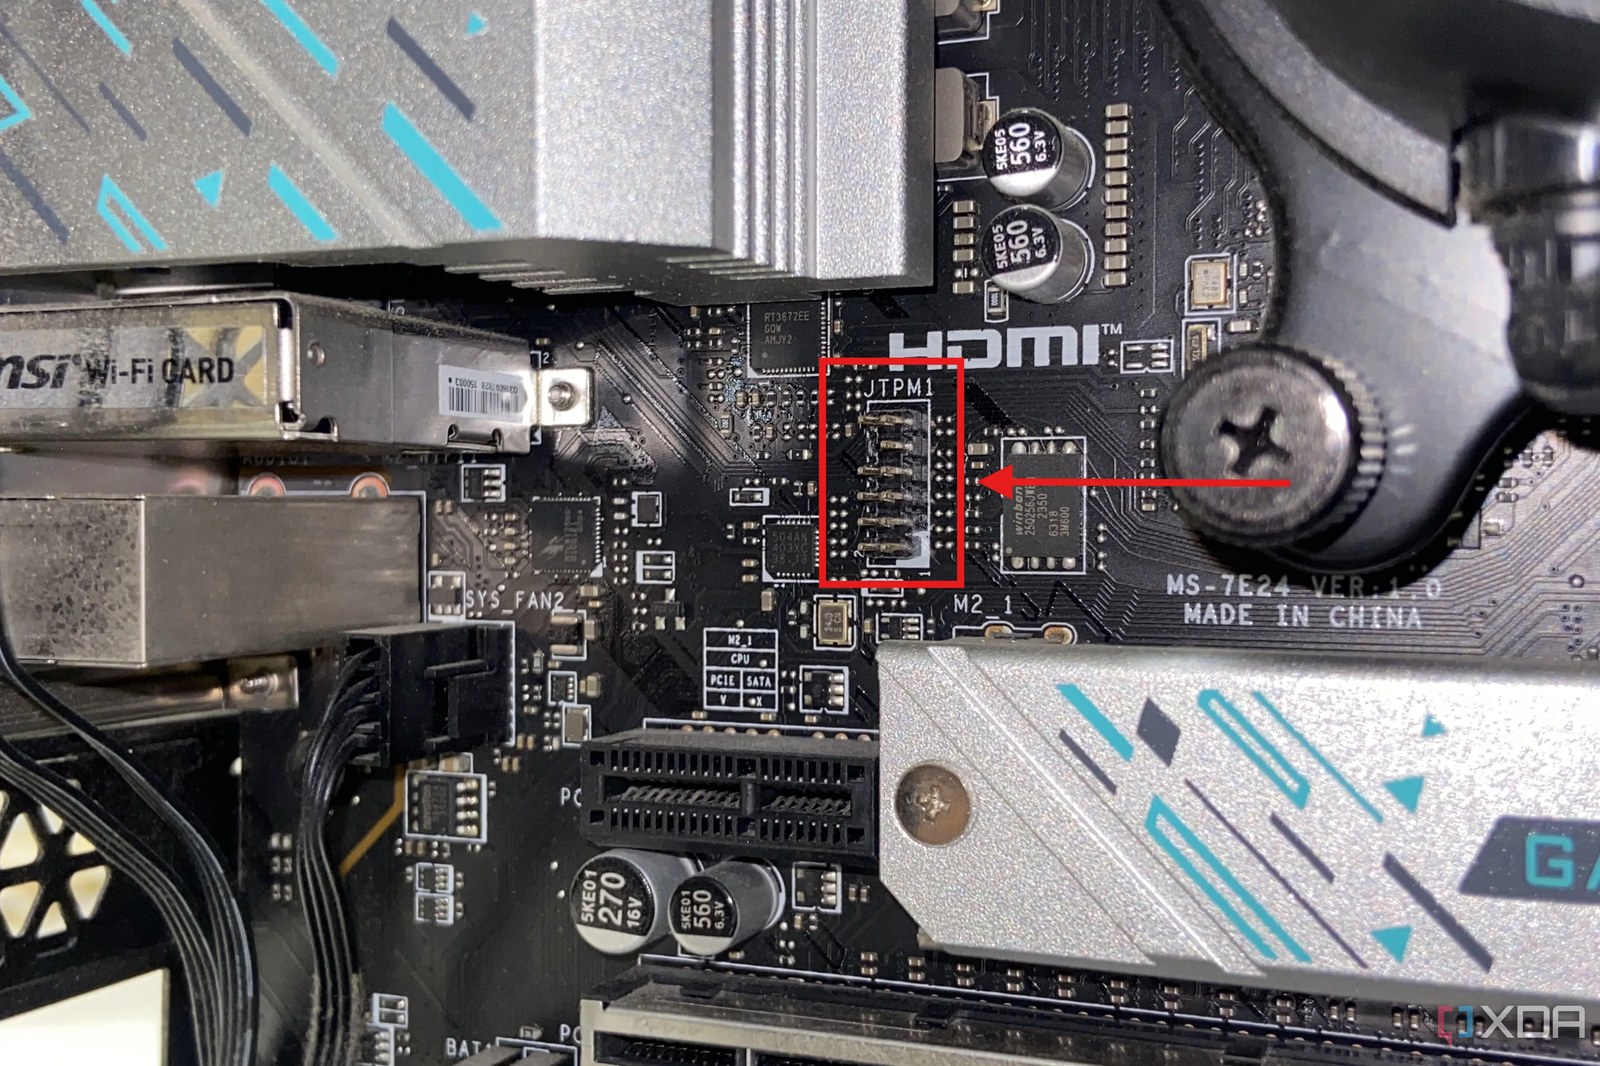
Muhtemelen son 10 yılda üretilmiş nispeten yeni bir işlemciniz var, ancak eski işlemciler evrensel firmware TPM (fTPM) desteğine sahip değil. Yine de ayrık bir TPM çipi kullanırlar ve bu chip anakartındaki TPM veya JTPM1 başlığına takılır. TPM’nin görevi, her açılışta sistemin bütünlüğünü doğrulamak ve BitLocker gibi yazılımların sürücünüzü şifre çözmesine olanak tanımak için kriptografik bir anahtar yaymaktır. Ardışık anahtarlar söz konusu, ancak buradaki asıl nokta yol.
TPM, BIOS ve önyükleyici kodu dahil olmak üzere önyüklenme parametrelerinde herhangi bir değişiklik algıladığında üstün anahtarı mühürlemez. Bu, giriş şifresini bilmeyen bir saldırganın Linux canlı görüntüsüne basitçe açılış yapmak veya verilerinize erişmek için sürücüyü kendisi çıkarmayı denemesini engellemek içindir. Ancak bir salırdan bunun hiçbirine ihtiyacı yoktur. Çoğu makinede yapılandırılan, yalnızca TPM’ye yönelik otomatik mod sırasında üstün anahtarı ele geçirebilirler.
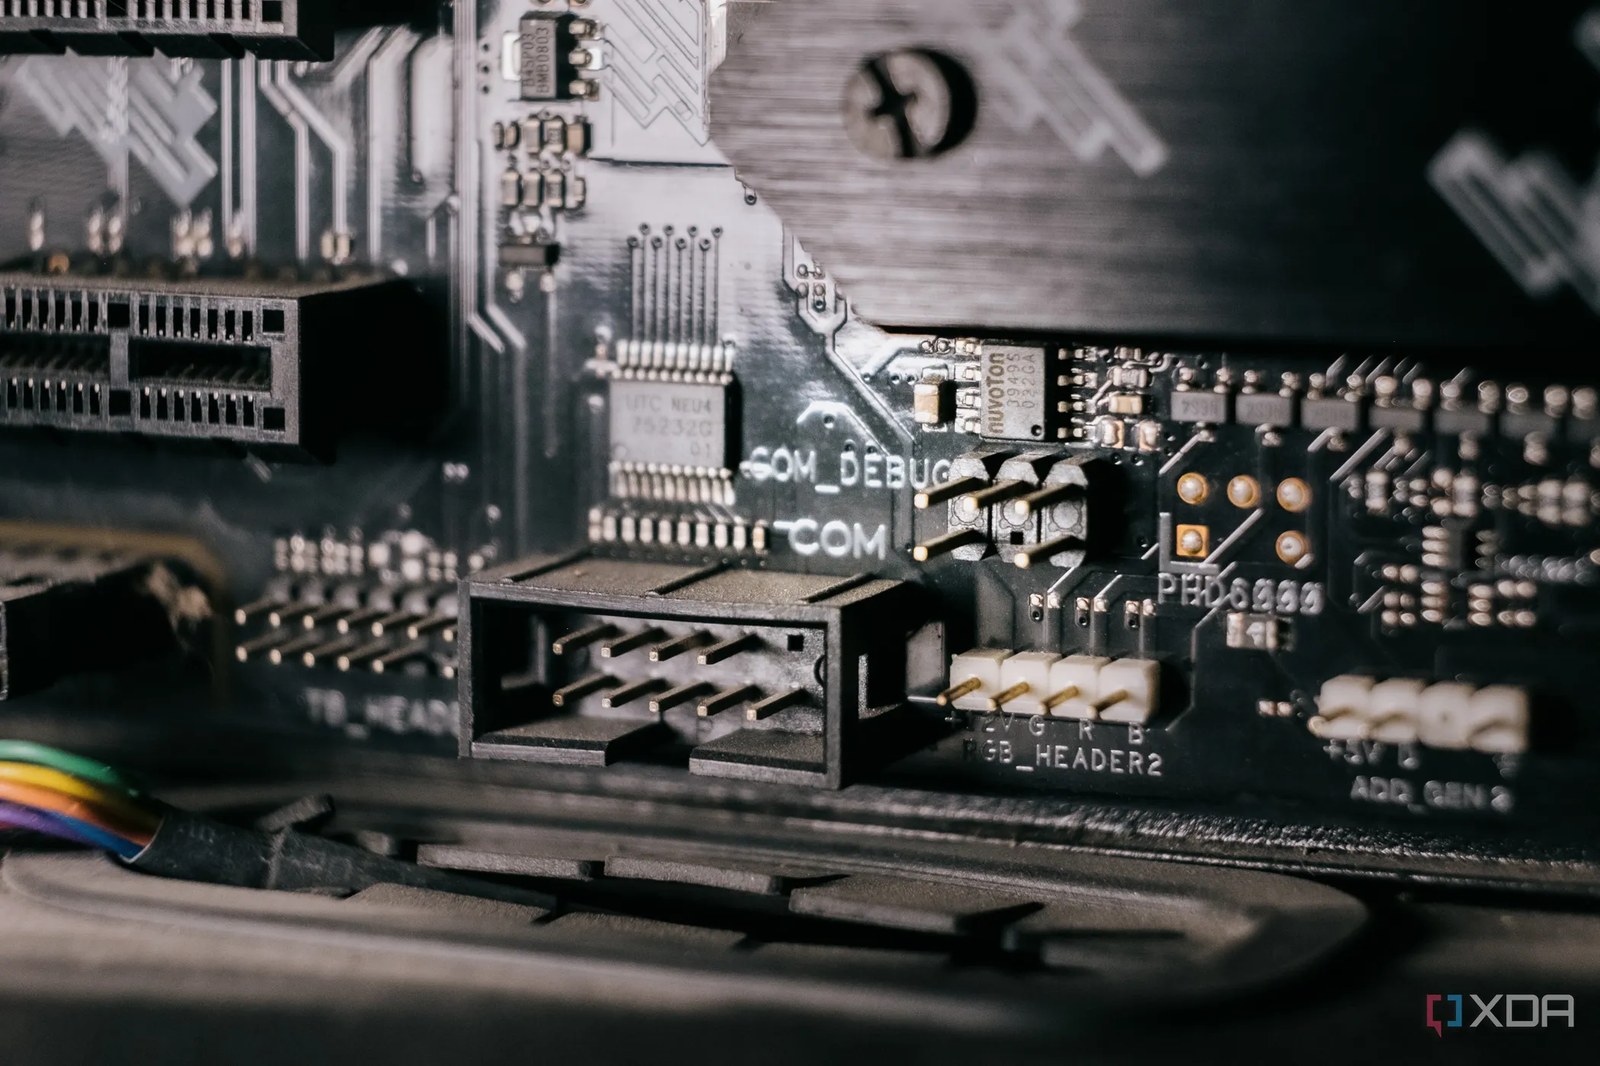
Sistemin durumuyla memnun kalan TPM, anahtarı CPU’ya basit bir veri yolu üzerinden—genellikle LPC veya SPI—gönderir, ancak bu trafik şifrelenmemiştir. Bu da saldırgan makinenize fiziksel erişim kazandığında üstün anahtarınızı veri yolu dinlemesine karşı savunmasız kılar. LPC veri yolu genellikle kullanılmayan ve görmezden gelinen COM (seri başlık) ve eski hata ayıklama başlıklarıyla paylaşıldığından, saldıranlar FPGA kartı veya mantık analizörü takarak şifrelenmemiş üstün anahtarı bir dakikadan kısa sürede okuyabilir.
Bunu yapmak için bir saldırganın hatta doldurulmamış hata ayıklama başlığınızı bile kullanmasına gerek yoktur. Sadece dTPM chipinin kendisine problar takar ve aynı sonuca ulaşır. Bu anahtar daha sonra başka herhangi bir sistemde sürücünüzü şifre çözmek için kullanılabilir. Pulse Security, 2019 yılında, bu açığı ucuz bir $40 FPGA kartı kullanarak gösterdi.
Firmware mi yoksa ayrık TPM mi olduğunu “tpm.msc” yazıp Aç penceresinde üretici ayrıntılarını kontrol ederek öğrenebilirsiniz. Intel, AMD veya Microsoft yazıyorsa firmware TPM’niz vardır. Infineon, Nuvoton, STMicroelectronics ya da başka bir şey listiliyorsa, bilgisayarınız ayrık TPM kullanıyor demektir.
Fiziksel erişim saldırının daha az olası olduğunu gösterir, ancak kaybolan dizüstü bilgisayarlara rağmen savunmasız kalırlar
Eski makineniz hâlâ hacklenebilir
Odaydaki fil, bu saldırının internet üzerinden gerçekleşemeyeceği gerçeğidir. Bir saldırganın bunu gerçekleştirmek için masaüstünüzün veya dizüstü bilgisayarınıza fiziksel erişimi gerekir. Masaüstünde olma olasılığı düşük olsa da, çalınmış veya kaybolmuş bir dizüstü bilgisayar hâlâ maruz kalır. Araştırmacılar, bunun Dell, Lenovo ve Microsoft dizüstü bilgisayarlarında dahil olmak üzere mümkün olduğunu gösterdi.
Çoğu insan BitLocker’ı varsayılan yalnızca TPM modunda kullanır, dolayısıyla önyüklenme parametreleri bozulmadığı sürece açılış süreci üstün anahtarı yaymadan önce kullanıcıdan herhangi bir ek kimlik doğrulama istemez. Kararlı bir saldırgan dizüstü bilgisayarınızı çalırsa veya bakımsız halde bulursa, anakarta erişmek ve açığı önceden yapılandırılmış bir mantık analizörüyle gerçekleştirmek için yalnızca birkaç dakikaya ihtiyaçları vardır.
BitLocker şifrelemesi, çoğu insan yeni bir bilgisayarda kurduktan sonra hakkında düşünmediği bir şeydir. Arka planda kalır ve nadiren aklınıza gelir. Ancak ayrık TPM çiplerine sahip eski sistemler, ucuz ve basit açıklara karşı savunmasız kalmaya devam eder. Hatta firmware TPM de mermi geçirmez değildir, çünkü voltaj enjeksiyonu ve yazılım tabanlı saldırılar hâlâ bir endişe kaynağıdır; ancak ayrık, şifrelenmemiş TPM kimlik doğrulama sürecinden yine de daha güvenlidir.
Sisteminizi ön-çüşş PIN’iyle koruyabilirsiniz
Ver yolu dinlemesini yerinde durdurun
Neyse ki, bu açığı tarihli sisteminizde yamalamanın yolları var. İşleciciniz fTPM’yi desteklemiyorsa, BitLocker ayarlarda ön-çüşş PIN’i veya şifresi etkinleştirebilirsiniz. Bu ek kimlik doğrulama katmanı, TPM’nin PIN olmadan üstün anahtarınızı yaymasını engelleyen varsayılan otomatik modu bozar. Bir saldırgan veri yolu dinlemesini kullansa bile, PIN’inizi ya da şifrenizi bilmedikleri için hiçbir şeye erişemezler.
Bunun yerine BitLocker’ı bir başlatma anahtarı ile birlikte bir PIN gerektirecek şekilde yapılandırabilir ve bu başlatma anahtarını bir USB sürücüye bağlayabilirsiniz. Bu, sisteminize başka bir güvenlik katmanı ekler. Her açılışta hem PIN’i girmek hem de USB sürücünüzü takmak zorunda olacaksınız, ancak sisteminizi korumak için elinizden geleni yaptığınızdan emin olursunuz.
Bu “TPM + PIN + başlatma anahtarı” üç faktörlü kimlik doğrulama sağlar ve voltaj bozulması ile yazılım tabanlı saldırıların erişemeyeceği, hiçbir yerde saklanmayan bir PIN (beyninizde ya da güvenli fiziksel veya dijital dosyada) içerdiğinden modern fTPM tabanlı sistemleri de güvence altına alır.
BitLocker üstün anahtarınızı çalmak sandığınızdan daha kolay
Çoğu insan muhtemelen CPU silikonu içine gömülmüş bir firmware TPM kullanıyor, dolayısıyla böyle sistemlerde yol yolu dinlemesi mümkün değil. Bu makineler diğer açıklara karşı savunmasız olsa da, çoklu kimlik doğrulama katmanları aracılığıyla hâlâ güvence altına alınabilirler. Ayrık TPM çipine sahip eski bilgisayarlar, ucuz ve hızlı yol yolu dinleme saldırılarına karşı korunmak isteyen biri için acil dikkate ihtiyaç duyar.
커뮤니티에서 이 소식을 함께 논의하세요
Haber hakkındaki düşüncelerinizi, donanım deneyimlerinizi ve teknik sorularınızı topluluk üyeleriyle anlık olarak tartışın.




당신의 의견을 들려주세요.
경험, 질문 및 의견을 공유하세요. 이메일 주소는 공개되지 않습니다.