

Görsel Kaynağı: The Hacker News
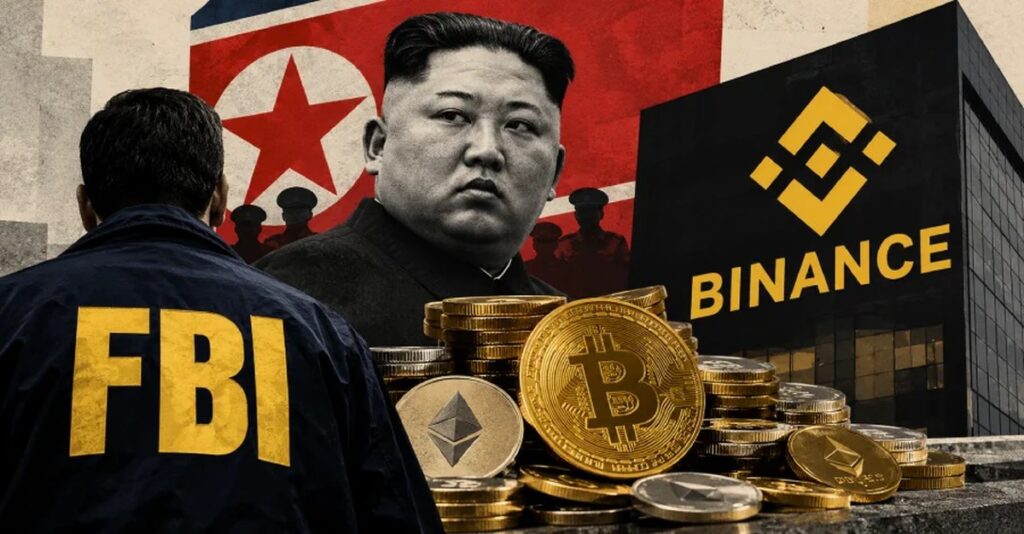
Amerika Birleşik Devletleri Federal Soruşturma Bürosu (FBI), 6 milyar doları aşan varlıkların çalınmasını, Jade Sleet, Pressure Chollima, PUKCHONG, Slow Pisces ve UNC4899 olarak da izlenen Kuzey Kore yanlı elit bir siber saldırı grubu olan TraderTraitor‘a izledi.
FBI, Amerika Birleşik Devletleri Gizli Servisi (USSS) ve Gelir İdaresi Suç Araştırmaları (IRS-CI) ile birlikte, tehdit aktörünün çalınan varlıkları çoğunlukla Ethereum (ETH)’ye dönüştüğünü gözlemlediğini belirtti.

“Bu varlıkların, daha ileri yıkama aşamalarına hazırlanırken DeFi ve anlık değiştirme hizmetlerini kullanarak daha da yıkanacağı tahmin ediliyor,” FBI, bir açıklamada söyledi.
Kurum, saldıranların çalınan varlıkları yıkamak için kullandığı wallet adreslerinin bir listesini de sağladı.
Bu gelişme, Binance’in olayın ardından askıya alınan para çekme işlemlerini bugün saat 06.00 ile 09.00 UTC arasında faz birini yeniden başlattığını açıklamasıyla geldi.
“Olaydan bu yana, ekiplerimiz platformu korumak için önlem aldı, güvenlik değerlendirmeleri gerçekleştirdi ve etkilenen hizmetlerin hazırlığını doğrulamaya çalıştı,” Binance, bir açıklamada söyledi.
“Güvenlik ve hazırlık kontrollerini tamamladıkça para çekme işlemlerini kademeli olarak geri getirmeyi hedefliyoruz. Para yatırma hizmetleri açık ve olaydan etkilenmiyor.”
El konulan bu hazine, Şubat 2025’te Bybit’ten çalınan 1.46 milyar doları geride bırakarak tarihin en büyük kripto para çalınması olduğunu gösteriyor. Fonlar 11 blok zincirinde çalındı, bunların %82’si Ethereum ve Bitcoin üzerindeydi.
“Bu tek olay, rejimin son yıllarda çaldığı toplam kripto varlığı neredeyse ikiye katlıyor,” blockchain analiz firması Elliptic söyledi. “Resmen Demokratik Halk Cumhuriyeti (DPRK) olan Kuzey Kore ile bağlantılı aktörlerin, son yıllarda 6.5 milyar doları aşan kripto varlık çaldığı tahmin ediliyor.”
TraderTraitor tarafından çalınan 6.43 milyar doların 2.85 milyar doları, Tether, Circle, Ripple, Arbitrum ve Optimism tarafından zincir üzerinde donduruldu.
TraderTraitor, Web3.0 sektörüne yönelik kripto para soyumlarını organize etme geçmişine sahip, kurbanları zararlı yazılımlarla donatılmış uygulamalar indirmeye ikna eden Kore Demokratik Halk Cumhuriyeti’ne bağlı bir grup için kullanılan isimdir. Küme’nin en az 2020’den beri aktif olduğu bilinmektedir.
Görsel Kaynağı: The Hacker News
Son yıllarda düşman, DMM Bitcoin, Bybit, KelpDAO ve Bitget’i hedef alan kripto para soyumlarından sorumlu tutulmuştur.
SentinelOne, Zscaler ThreatLabz ve Microsoft’tan gelen raporlar, TraderTraitor’un zanaatkarlığını sürdürerek geliştirdiğini, zararlı dağıtım vektörü olarak Trojan’lanmış Terraform sağlayıcılarını kullandığını ve siber güvenlik, yapay zekâ, blockchain ve yetenek işe alımı sektörleriyle uğraşan bireylere yönelik konu temalı hedeflemeler yürütmek için ön şirketlerden yararlandığını ortaya koymuştur.
Zehirli Terraform sağlayıcısı, kurbanın işletim sistemine göre uyarlama yapılmış zararlı yazılımları seçip indiren bir Bash yükleyicisi teslim etmek için kullanılmaktadır. Bu kapsamda, kurbanın hassas verilerini Python tabanlı bir bilgi hırsızlığı aracıyla emen, son aşamada ise tam uzaktan kontrol elde etmek için ROOFDECK geri kapısını bırakan FLATROOF adlı platformlar arası bir yerleşik yazılım yer almaktadır.
Bu faaliyet, Kore Demokratik Halk Cumhuriyeti tehdit aktörlerinin, platformlar arası zararlı yazılımları macOS, Linux ve Windows sistemleri üzerinden teslim etmek ve kalıcı erişim sağlamak için güvenilir geliştirici iş akışlarını Trojan’lanmış Terraform sağlayıcıları aracılığıyla kullanmaya devam ettiğini bir kez daha göstermektedir.
TraderTraitor’un işleyiş biçimi, Lazarus Grubu’nun Hayal İşi Operasyonu ve Famous Chollima’nın Bulaşıcı Röportajı gibi diğer Kore Demokratik Halk Cumhuriyeti’ne bağlı kampanyalar gibi, kurbanları zararlı kodu çalıştırmaya ikna etmek için işe alım temalı cazibeleri bir bahane olarak kullanmaktadır. Sosyal mühendislik aşaması, ikna edici cazibeler oluşturmak, sahte kimlikler yaratmak ve tespit edilmeden kaçınmak için yapay zekâ (AI) kullanımıyla desteklenmektedir.
“Bu aktör, özelleştirilmiş alan adları, sosyal medya profilleri ve sektöre özgü bilgi kullanarak kendisini sahte, yapay zekâ destekli bir blokzincir istihbarat şirketi için işe alıcı olarak gösterdi; yazılım mühendisliği temalı fırsatlar aracılığıyla iletişime geçen kişilerle temas kurup mülakatları planladı,” dedi Microsoft.
“Bu kısa zaman dilimi içinde Jade Sleet, benzer altyapı ve ilgili alan bilgisiyle desteklenen iki ek ön şirket kullanarak benzer iş temalı hedeflemeler gerçekleştirdi.”
Bu Gelişmeyi Toplulukta Değerlendirin
Haber hakkındaki düşüncelerinizi, donanım deneyimlerinizi ve teknik sorularınızı topluluk üyeleriyle anlık olarak tartışın.
Bu gelişme hakkında düşüncelerinizi, donanım deneyimlerinizi veya sorularınızı Topluluk Forumumuzda paylaşın.
Foruma Katıl & Yanıtla ➔























Söz sizde.
Deneyiminizi, sorularınızı ve katkılarınızı paylaşın. E-posta adresiniz yayımlanmaz.