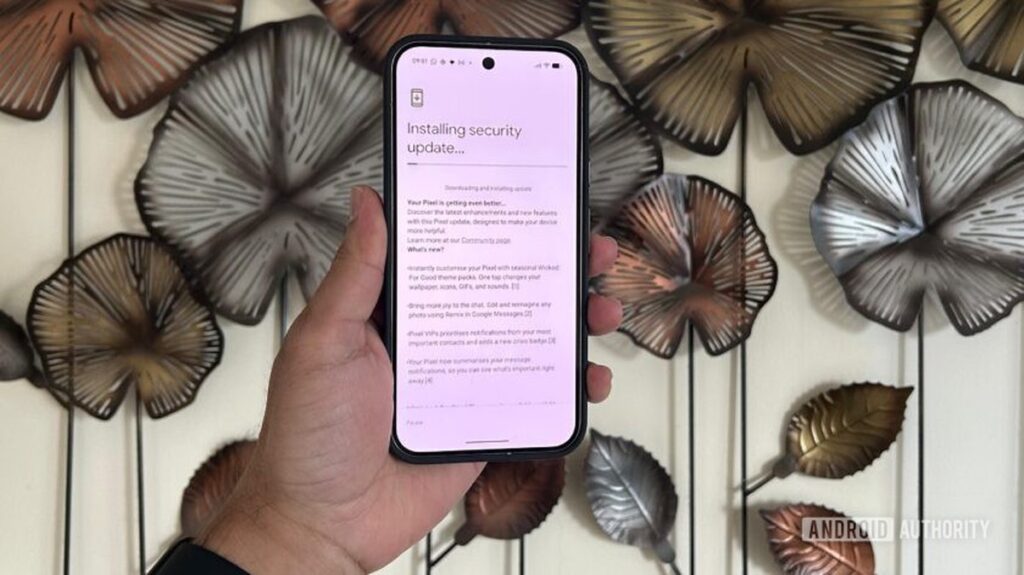
Google, 5 Eylül 2026’da yayınladığı Pixel güncellemesinde, sınırlı ve hedefli saldırılarda kullanılmış olabileceği öne sürülen bir mobil modem zafiyetini kapatırken, bu açığın ABD’nin Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA) tarafından da “bilinen ve sömürüldü” olarak işaretlendiğini açıkladı. Sözü edilen kusur, CVE-2026-58704 koduyla tanımlanan ve kurbanın herhangi bir işlem yapmasına gerek kalmadan yetki yükseltmesi sağlayabileceği iddia edilen sıfır tıklama (zero-click) saldırısına zemin hazırlayabilecek nitelikte. CISA, ilgili düzeltmeyi Federal Sivil Yürütme Dairesi kurumlarına 19 Eylül 2026’ya kadar uygulatma zorunluluğu getirdi.
Pek çok yeni özellik barındıran Android 17’nin stabil sürümü olan QPR1’in yanı sıra Pixel cihazlara yönelik aylık güvenlik düzeltmeleri birlikte duyuruldu. Ancak bu güncelleme, kullanıcıların dikkatini yeni işlevlere çeken bir ortamda, sözü edilen modem açığının fark edilmeden geç kalabileceği endişesini de beraberinde getirdi. Google ve ilgili yetkili kurumlar, söz konusu Pixel modem zafiyetinin artık kapatıldığı ve hedefli sömürüde kullanıldığı yönündeki tespitini resmi olarak onayladı.
Sıfır Tıklama Saldırısı Nedir?
CISA’nın açıkladığı güvenlik bülteninde, CVE-2026-58704’nin Pixel telefonlardaki hücresel modemi etkilediği ve cihazları sıfır tıklama saldırısına açık hale getirebileceği belirtiliyor. Bu tür bir saldırıda kullanıcının herhangi bir dosyayı açması, bir bağlantıya tıklaması veya başka bir eylemde bulunması gerekmiyor; sömürünün işleyebilmesi için kurbanın hiçbir işlem yapmasına ihtiyaç yok. Açığın uzaktan yetki yükseltmesi ve izin kontrollerinin atlanması yoluyla tetiklenebileceği öne sürülüyor.
Pixel cihazlarda bulunan bu modem zafiyeti, sınırlı sayıda hedefli sömürüde kullanılmış olabileceği değerlendiriliyor. Yetkililer, etkilenen cihazların tam olarak hangileri olduğu ya da saldırının ne kadar yaygın olduğu konusunda henüz net bir açıklama sunmadı.
CISA Güvenlik Bülteni
Kusurun hangi Pixel modellerinde bulunduğuna dair kesin bir liste verilmediği, hedeflemenin kapsamına ilişkin de ayrıntılı bilgi paylaşılmadığı için kullanıcılar arasında endişe yaratan belirsizlikler mevcut. Buna rağmen CISA’nın bu açığı bilinen ve sömürüldü zafiyetler listesinde (KEV) yer alması, konunun ciddiye alındığının en somut göstergesi olarak kabul ediliyor.
Kapsamlı Güncelleme ve Sonraki Aşamalar
Pek çok Pixel kullanıcısının, kendisini korumak amacıyla 5 Eylül 2026 tarihli en güncel güvenlik yamasına geçmesi gerekiyor. Sadece uzaktan yetki yükseltmesi kusuru değil, aynı zamanda birkaç yüksek şiddetli zafiyet dahil olmak üzere toplamda 109 ayrı güvenlik açığı da bu güncellemeyle kapatıldı.
Kurumsal taraf için durum daha iddialı bir boyut taşıyor. CISA, Federal Sivil Yürütme Dairesi kurumlarının ilgili düzeltmeleri 19 Eylül 2026 tarihine kadar uygulamak zorunda olduğunu belirterek resmi bir süre sınırlaması getirdi. Bu tarihe kadar güncellemelerini tamamlayamayan kurumların, zafiyetin sömürülebileceği gerçeği göz önüne alındığında ciddi güvenlik riskleriyle karşı karşıya kalabileceği değerlendiriliyor.
Bu Gelişmeyi Toplulukta Değerlendirin
Haber hakkındaki düşüncelerinizi, donanım deneyimlerinizi ve teknik sorularınızı topluluk üyeleriyle anlık olarak tartışın.

Bir yanıt yazın