

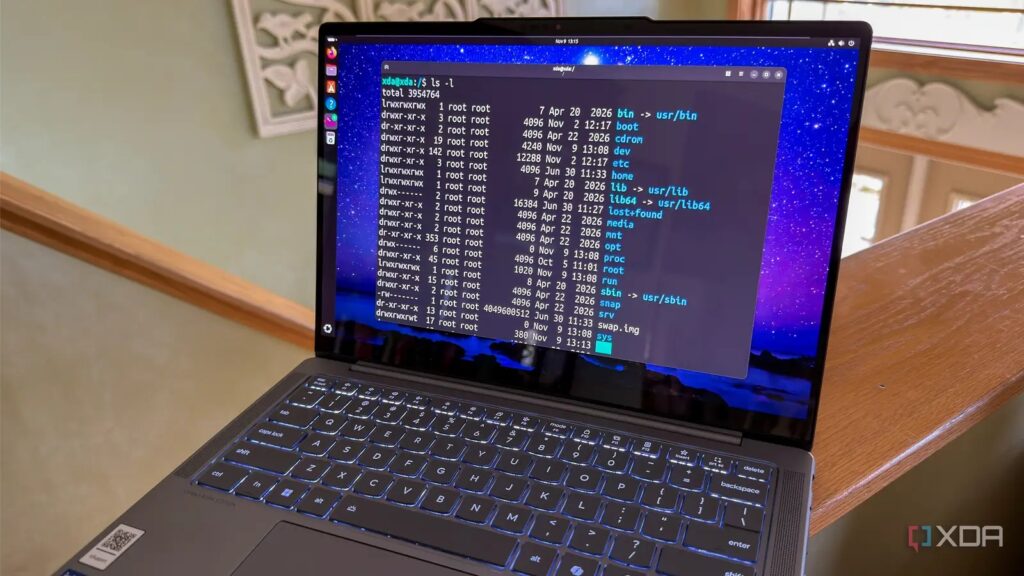
Linux’ta dosya izinleriyle ilk karşılaşmam, bir hata mesajıyla karşılaştığımda chmod 777 script.sh komutunu çalıştırarak sorunu çözdüğüm anda oldu. Tanıdık geliyor mu? İlk bakışta 764 gibi sayısal izinler veya rwxrw-r– gibi sembolik izinler gizemli ve kafa karıştırıcıdır. Bu yüzden Linux’u ilk öğrendiğim yıllarda bu izinleri neredeyse tamamen görmezden geldim.
Zamanla, kendi sunucularımı kurmaya ve ev laboratuvarımı oluşturmaya başladığımda, dosya izinlerini (ve genel olarak güvenliği) daha ciddiye alma zamanı geldi. Doğru yaklaşımı bilmezseniz bu konu bunaltıcı olabilir. Bu yüzden izinlerin nasıl çalıştığına dair kendi zihinsel modelimi oluşturdum. Aslında tüm dosya izinleri temel olarak üç soruyu yanıtlar: Kim soruyor, ne yapmak istiyor ve bunu neye uygulamaya çalışıyor? Bu şekilde düşünmek, konuyu bir kez ve tamamen anlamamı sağladı.
Bir dosya üzerinde ls çalıştırmak iki soruyu yanıtlar
Kim soruyor ve ne yapmak istiyor?
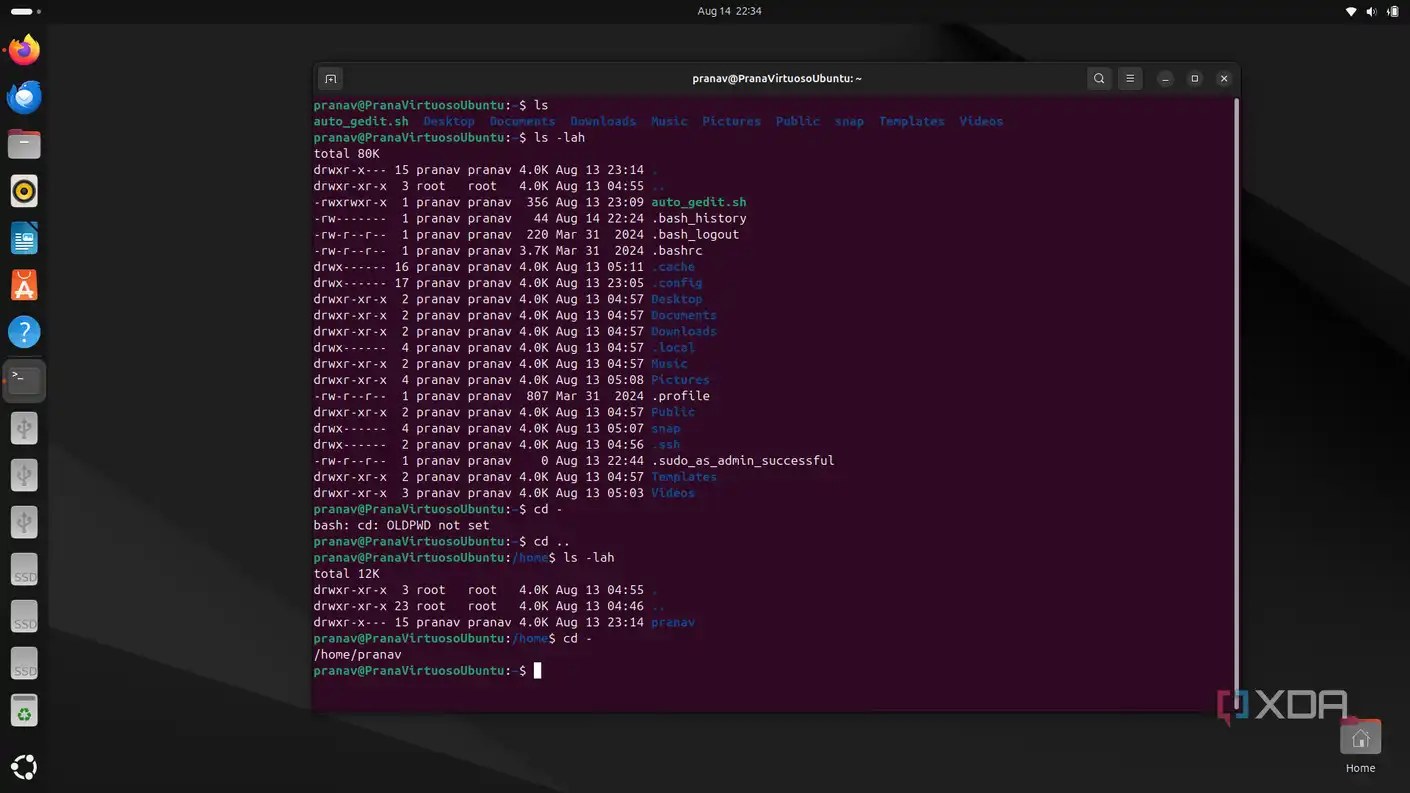
Dosya izinlerini görüntülemenin birkaç yolu var, ancak en yaygın yöntem basit bir ls -l komutudur:

-rwxrw-r– 1 alice media 4096 Nov 9 notes.txt
İlk karakter girişin türünü belirtir (normal bir dosya için tire, dizin için ise d). Ardından gelen dokuz karakter dosyanın izinlerini temsil eder. Bu dokuz karakter üçerli üç gruba ayrılır. İlk iki grubun neyi ifade ettiğini anlamak için dosyanın sahibi ve grubuna bakmak gerekir: sırasıyla alice ve media. Üçüncü grup ise her zaman “diğer” kullanıcılara aittir (ne alice ne de media grubunda olan herhangi bir kullanıcı). Bu, ilk soruyu yanıtlar: Kim soruyor?
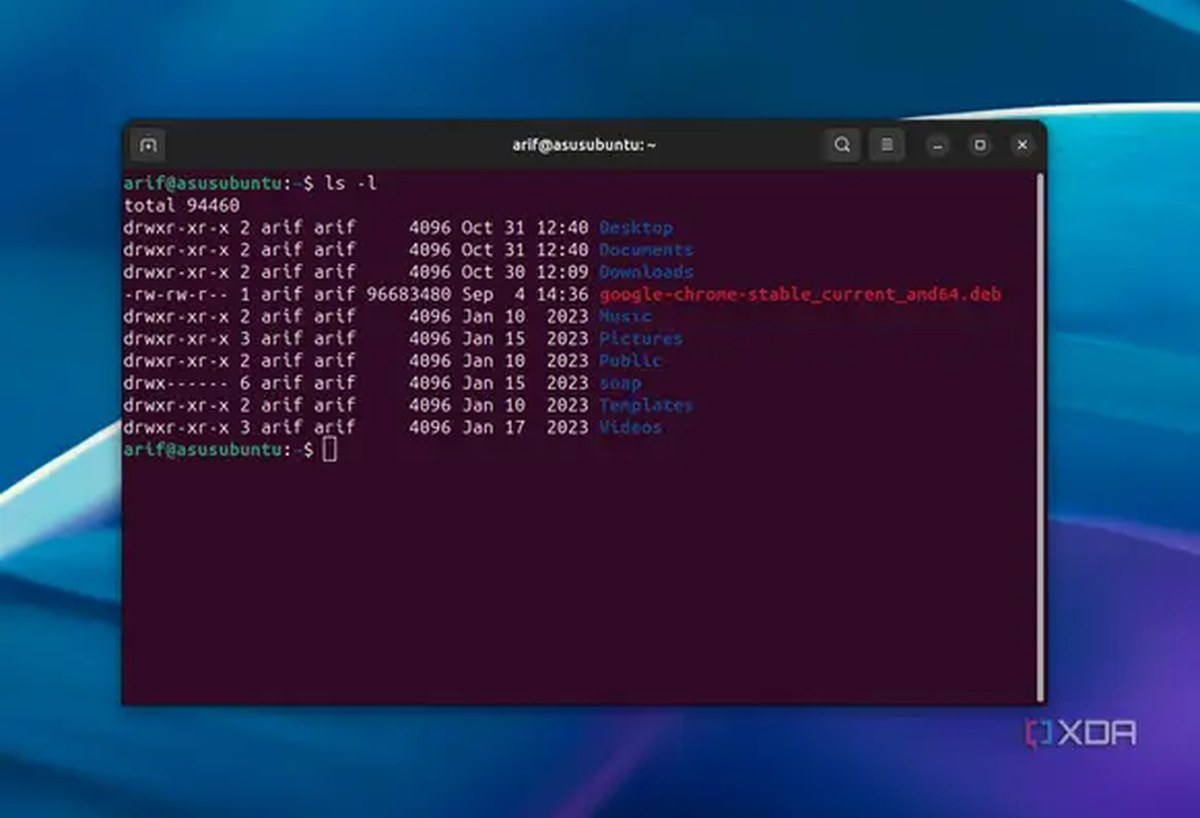
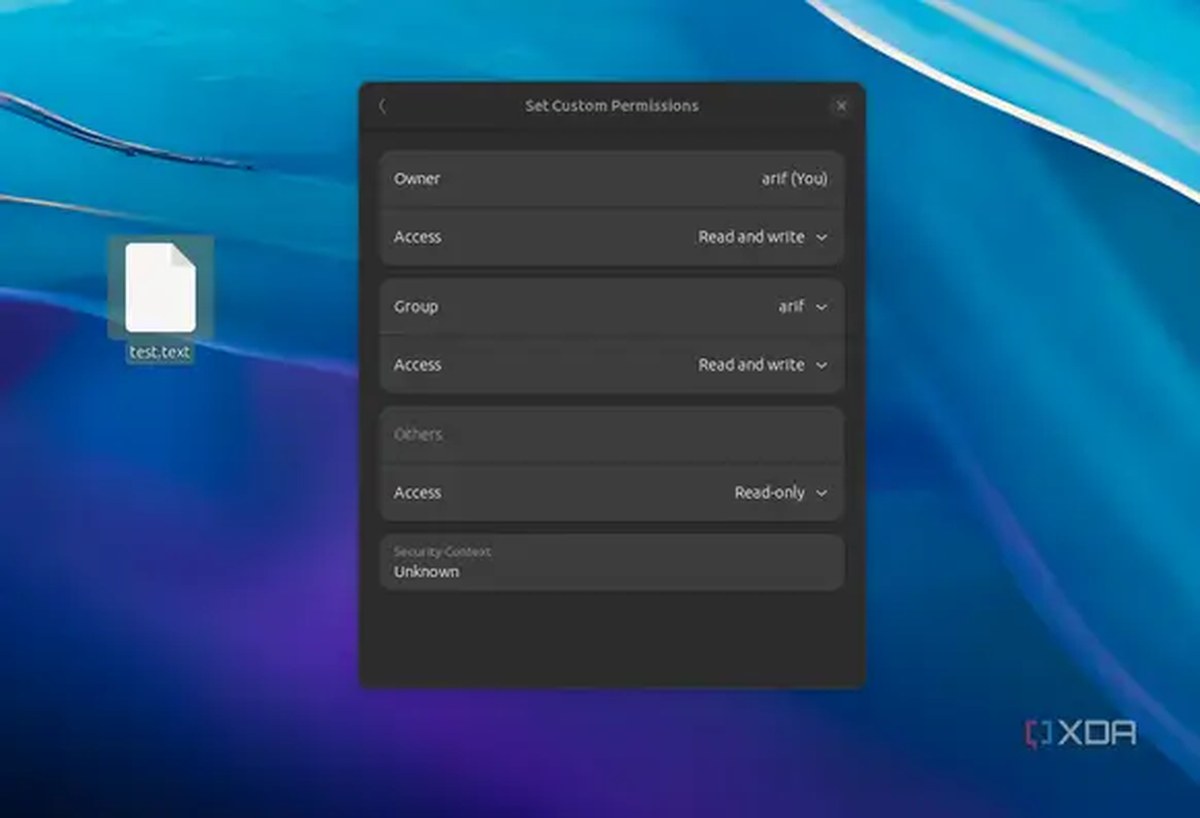
Örneğin, ilk rwx grubu alice kullanıcısının okuma, yazma ve yürütme yetkilerine sahip olduğunu gösterir. İkinci rw- grubu media grubunun okuma ve yazma yetkilerine sahip olduğunu, son r– grubu ise diğer kullanıcıların yalnızca okuma yetkisine sahip olduğunu belirtir. Bu da ikinci sorunun cevabını verir: Ne yapmak istiyorlar? Cevap okuma, yazma veya yürütmedir ve ls çıktısı tam olarak neye izin verildiğini gösterir.
Her grubu rastgele dokuz karakter yerine evet/hayır sorularını yanıtlayan birimler olarak düşündüğünüzde konu daha anlaşılır hale gelir. Bu yaklaşım sayesinde izinleri bir bakışta analiz etmeyi öğrendim. Başlangıçta beni yanıltan bir detay ise en spesifik izinlerin öncelikli olmasıydı. Örneğin, bir dosyanın sahibi yalnızca okuma yetkisine sahip olsa bile, içinde bulunduğu grup yazma yetkisine sahipse, o kullanıcı yazma işlemi yapmaya çalıştığında yine de engellenir; çünkü daha spesifik olan sahip yetkisi buna izin vermez.
Bir sonraki soru ise daha karmaşık
Bunu neye uygulamaya çalışıyorlar?
Üçüncü sorunun cevabını bulmak biraz daha zordur. Bir dosyada r okuma, w yazma ve x yürütme yetkisi verir. Dizinler de aynı izin sistemini kullanır: r dizindeki dosyaların adlarını okumaya, w dosyaları yeniden adlandırmaya, yeni dosya oluşturmaya ve silmeye, x ise dosyaları yürütmeye olanak tanır (dosyanın kendisi de yürütülebilir izinlere sahipse).
İşte son detay kafa karıştırıcı olan kısımdır. Bir dosyanın yürütme izinleri olsa bile, dosyayı çalıştırmak için içinde bulunduğu dizinin de yürütme izinlerine sahip olması gerekir. Benzer şekilde, okuma ve yürütme izinleri olan ancak yazma izni olmayan bir dizin, dosyaları görmenize ve çalıştırmanıza izin verir, fakat onları taşımanızı, yeniden adlandırmanızı veya silmenizi engeller.
Buradaki temel nokta, izinlerin yol boyunca tüm seviyelerde geçerli olması gerektiğidir. Bir dizinin izinlerinin, içindeki dosyaların izinleriyle eşit derecede önemli olduğunu anladığınızda, üçüncü soruyu doğru bir şekilde yanıtlayabilirsiniz: Bunu neye uygulamaya çalışıyorlar? Yakın zamanda media klasörümle ilgili bu soruyu yanıtlamak zorunda kaldım: Bir konteyner, dosyalarda doğru izinler olmasına rağmen klasörü geçemedi. Bunun nedeni, dizinin izinlerinin 700 (rwx——) olarak ayarlanmış olması ve konteynerin sahip olmamasıydı.
Sayılar aslında sadece toplamdır
chmod 755 de aynı kolaylıkla anlaşılır
rwx gösterimini öğrenmek için zaman harcadığımda, izinlerin sayılarla da temsil edildiğini öğrenince biraz hayal kırıklığına uğradığımı hatırlıyorum. Ancak gerçek şu ki, bu sistem oldukça basittir ve temel aritmetiğe dayanır. Sekizlik sistemdeki izinler de aynı soruları yanıtlar, sadece daha sıkıştırılmış bir formda. Her sayı, tıpkı rwx gibi bir grubu temsil eder. Okuma 4, yazma 2 ve yürütme 1 değerindedir. Bunları topladığınızda 7 elde edersiniz.
Bu bilgiyle, rwxr-x— izinlerine sahip bir dosyaya baktığınızda bunun hemen 750’ye karşılık geldiğini anlayabilirsiniz. Ben hâlâ sayılardan çok sembolik gösterimi kullanıyorum; çünkü daha sezgisel geliyor ve yalnızca belirttiğim değerleri değiştiriyor. Örneğin, bir dosyaya chmod g+w çalıştırmak, grup için yazma izinlerini eklerken diğer grupları (sahip ve diğer) etkilemez. Bunu sayılar kullanmaktan daha kolay buluyorum, ancak her iki yöntem de geçerlidir.
Elbette Linux izinlerinin burada anlatılanlardan daha fazlası var. Setuid, yapışkan bit, ACL’ler, umask ve SELinux gibi konuların her birinin kendine özgü karmaşık kavramları bulunur. Yine de hepsi, yanıtlamayı öğrendiğimiz aynı üç soruya dayanır. Bir dizin üzerindeki setgid, yeni dosyaların grubunu belirlememize olanak tanır; ACL’ler ilk soruyu çok sayıda gruba uygular; umask ise yeni oluşturulan dosyaların varsayılan izinlerini ayarlar — yani aynı soruları farklı bir aşamada yanıtlar.
Sorular sormak ezberden daha iyidir
Bir dahaki sefere “izin reddedildi” hatasıyla karşılaştığınızda, hemen chmod 777 çözümüne başvurmaktan kaçının. Bunun yerine ls -l çıktısını kontrol edin ve şu soruları yanıtlayın: Bu dosyaya göre kimim, ne yapmaya çalışıyorum ve bu bir dosya mı yoksa dizin mi? Bu soruları yanıtlamak, dosya için tam olarak hangi izinlere ihtiyacınız olduğunu size gösterecektir.
Bu Gelişmeyi Toplulukta Değerlendirin
Haber hakkındaki düşüncelerinizi, donanım deneyimlerinizi ve teknik sorularınızı topluluk üyeleriyle anlık olarak tartışın.
Bu gelişme hakkında düşüncelerinizi, donanım deneyimlerinizi veya sorularınızı Topluluk Forumumuzda paylaşın.
Foruma Katıl & Yanıtla ➔

















Söz sizde.
Deneyiminizi, sorularınızı ve katkılarınızı paylaşın. E-posta adresiniz yayımlanmaz.