

Görsel Kaynağı: The Hacker News
Çince konuşan bir suçlu, otonom yapay zekâ ajanlarını şirket web sitelerine yöneltti ve neredeyse hiç yardım almadan içeri girmelerini sağladı; operatörlerin kontrol panellerini internette açık bırakması nedeniyle bir güvenlik araştırmacısı bu süreci izledi.
Ajanlar 1.200’den fazla siteyi denedi ve farm-equipment üreticisi Deere, ev aletleri şirketi SharkNinja ve motor üreticisi Cummins dahil olmak üzere 100’den fazla şirkete ait sitelere erişti; saldırımcının kendi kayıtlarını incelediğini belirten Reuters’a göre. Ne kadar veri, varsa ne kadarının çalındığı bilinmiyor.

Güvenlik şirketi NorForge‘den Snorre Fagerland, otonom yapay zekâ ajanlarını tarayarak operasyonları ortaya çıkardı; bu sırada hackerların sıkça kullandığı açık kaynaklı Cairn aracının ifşa edilmiş kopyalarını internette aradı.
Yaklaşık 2 Ekim’den itibaren, gerçek zamanlı olarak saldırımcıların çalışmalarını okumasını sağlayan yaklaşık iki düzine Cairn örneğini kötü amaçla kullanıldığını tespit etti. Bulgularını Pazartesi günü paylaştı; Reuters, yayımlanmadan önce raporu görerek saldırımcının faaliyetlerine dair kendi incelemesinden kurbanları isimlendirdi.
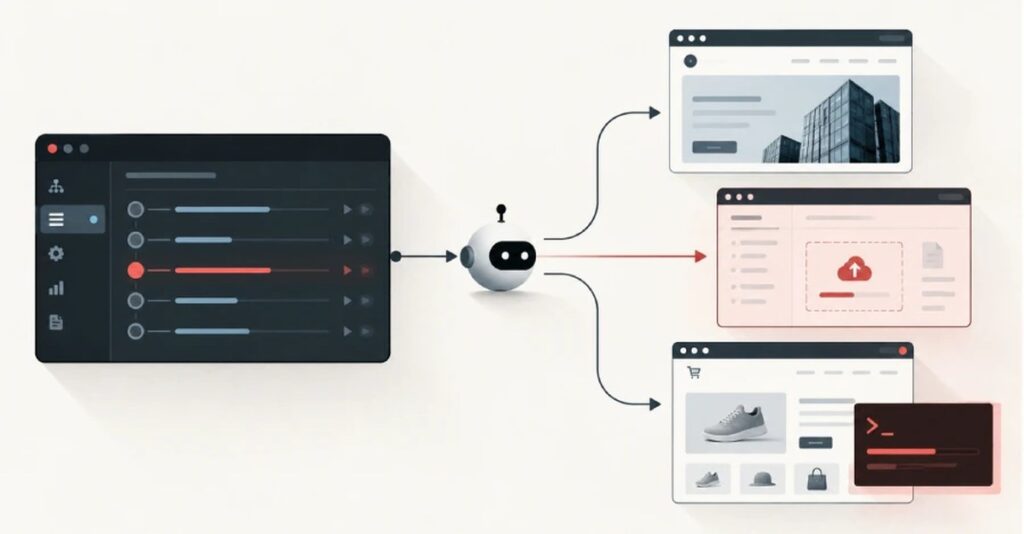
Cairn, yapay zekâ ajanlarına bir başlangıç noktası ve bir hedef verir, ardından onları adım adım o hedefe doğru çalıştırır. Ajanlar buldukları şeyleri paylaşılan bir panoya yazar ve insan operatör yol boyunca ipuçları ekleyebilir. Yetkili sızma testleri için tasarlanan araç başka işlevleri de yerine getiriyor ancak burada izinsiz olarak online mağazalara yöneltildi.
“le1xia0” adıyla paylaşımda bulunan Cairn’in geliştiricisi, aracın sızma saldırıları için tasarlanmadığını ve kötüye kullanmanın kendi niyetinde olmadığını Reuters’a söyledi.
Ajanlar ne yaptı ve kimler hedef alındı
NorForge, ifşa edilmiş panelleri üç küme içinde gruplandırdı ve 20’den fazlasının muhtemelen kötü amaçlı olduğunu değerlendirdi. NorForge’un AIA0001 adını verdiği en yoğun küme Çince dilinde ve 14 paneli 1.100’den fazla saldırı projesiyle ilişkilendiriyor.
NorForge’a göre amaç, daha sonra kullanılmak üzere mağaza ve ödeme sistemlerine kalıcı erişim sağlamak; hedefler Amerika Birleşik Devletleri, Japonya ve Avustralya’da.
Tipik bir görev, ajanlara bir mağazada kod çalıştırmanın bir yolunu bulup ardından bir web kabuğu yükleyicisi yerleştirmelerini söylüyordu. Bu, yüklenen dosyaları kaydeden bir form; komutları çalıştıran değil ve saldıranlar onu istedikleri zaman daha kötü bir şeyle değiştirebilir.
NorForge, iddia edilen bir giriş denemesini, büyük bir ekipman parçası satıcısında denetledi ve web kabuğunun canlı olduğunu gördü. Bağımsız olarak, ajanların hassas bir arka sunucu seçen tek çerez ayarını bulduğu çok büyük bir ABD perakendecisinin zafiyete uğradığını teyit etti.
Üç isimlendirilen şirket, Reuters’a hasarın sınırlı olduğunu söyledi. Deere, sorunu düzeltmek için önlem aldığını ve hassas bilginin erişildiğine dair bir işaret bulunmadığını belirtti. SharkNinja ise saldırının bağımsız bir ürün destek sitesini hedeflediğini ve tehdidi kontrol altına aldığını söyledi.
Gorsel Kaynagi: The Hacker News
Cummins, bir tedarikçisinin işlettiği bir web sitesinde olası bir saldırı raporunu araştırdığını söyledi. İki daha küçük işletme de Reuters’a zafiyete uğradıklarını belirtti.
Bir belgelenen sızma, ajanın kendi hesabına göre, yetkisiz yazma erişimiyle bir memcached oturum deposuna, kaydedilen PHP nesnelerinin güvensiz işlenmesine ve eski Zend Framework kodundaki bir zafiyete çalıştı. Yollar mağazadan mağazaya değiştiği için bu tek bir zincir, tek bir yöntem değil.
Ucuz, hızlı ve çoğunlukla gözetimsiz
Başarı talimatları kısaydı. Çince konuşan operatör, tercih ettiği taktikleri 100’den az Çince karakterle özetledi, Reuters bildirdi ve ajanlar oradan ilerledi.
Başarılı girişler ortalamaya yakın 23 saatten biraz az sürdü, NorForge buldu ve onu gördüğü araçlar genelinde başarı oranı yaklaşık %10’du; ancak kümelerin farklı hedefler kovaladığını ve doğrudan karşılaştırılamayacağını belirttiği uyarıyı da ekledi.
Maliyet düşüktü, ancak rakamlar kabadaydı. NorForge, başarısız ya da erken biten girişleri de hesaba katarak ortalamanın görev başına yaklaşık 5 dolar olduğunu belirtti ve belirsizliğin oldukça büyük olduğunu söyledi. Fagerland ayrıca Reuters’a kampanyanın toplamda yaklaşık 5.000 dolar değerinde jeton kullandığını ya da başarılı her sızma için yaklaşık 50 dolar olduğunu söyledi.
Gorsel Kaynagi: The Hacker News
AIA0001 görevlerinin tümü, Anthropic’in Claude Code modeliyle çalışıyor olabileceğini ima eden claudecode_deepseek-v4.1-flash adlı bir işçi altında çalıştı. Araştırmacı ne modelleri ne de Reuters onayladı; Reuters yalnızca kampanyanın DeepSeek ve Claude Code kullanıyor göründüğünü belirtti.
Açık paneller kurbanların sırlarını da sızdırıyor
Cairn panelini açık bırakmak, yetkisiz girişlerden ayrı bir sorundur. Paneller kimlerin hedef alındığını, hangi zayıflıkların bulunduğunu ve hangi kimlik bilgileri ile anahtarların alındığını gösterdiği için, sitenizin açık bir örnekte test edilmesi testin sonucundan bağımsız olarak sırlarınızı ifşa edebilir.
NorForge, panel verileri üzerinde Trufflehog adlı sırları tarayan aracı çalıştırdı ve yüzlerce sırrı buldu; bunların %11’inin hâlâ geçerli olduğunu doğruladı.
Paneller, aynı zamanda projeleri başlatma ve durdurma, yeni veri besleme ve ajanları farklı hedeflere yönlendirme dahil aracın tüm kontrollerini ifşa ediyor görünüyor.
NorForge, bu kontrollerin giriş olmadan çalışıp çalışmadığını test etmediğini belirtti. İkinci, İngilizce bir küme daha ileri giderek operatörlerin kendi SSH girişlerini staging sunucularına ifşa etti; NorForge giriş yapmadığını söyledi.
İfşa yalnızca suç içeren bir sorun değil. NorForge, aynı zamanda gerçek müşteri testlerini güvensiz panellerde bırakarak müşterilerinin verilerini aynı riskle karşılayan görünüpte meşru sızma testleri yapan firmaları da buldu.
Neyi kontrol edin ve bu nereden geldi
Savunucular birkaç noktada harekete geçebilir:
- Ortaya çıkan paneller. Bu tür ajan kontrol panelleri genellikle 8000 portunda yanıt verir, bu nedenle giriş bilgisi olmadan ortaya çıkan bir panel avlanmaya değerdir.
- Yalıtılmış yükleme formları. Gizli bir dizinde duran beklenmedik bir dosya yükleme formu, bu ajanların hedeflediği dayanak noktasıdır.
- Magento yama işlemleri. NorForge’ün gezindiği bir çalışan dizini, kritik bir Magento açığı olan StyleSmuggler (CVE-2026-75650) için bir kavram kanıtı ve bunun için bir test ortamı içeriyordu. Bu kırılmalarda kullanıldığına dair bir kanıt yok, ancak etkilenmiş bir sürümde hala bulunan her mağaza Adobe’nin bu konudaki acil yamasını uygulamalıdır: Adobe Commerce 2.4.4 ile 2.4.9 arasında veya Magento Open Source 2.4.6 ile 2.4.9 arasında.
NorForge’ün araması, Gambit Security’nin Eylül ayında yayımladığı, suçlu bir kişinin Cairn’in yanı sıra iki başka yapay zekâ aracını kullanarak kredi kartlarını çaldığı ayrı bir kampanyaya dair rapora dayanıyordu; söz konusu rapor, Cairn’i bir saldırganın sunucusunda ilk kez ortaya çıkarmıştı. Kaynak, bu iki operasyon arasında bir bağlantı kurmuyor.
NorForge, mağdurları uyarmak için Reuters ile çalıştığını ve hosting şirketlerinden panelleri kaldırmalarını istediğini belirtti; bu çabanın hosting sağlayıcılarının nasıl tepki verdiğine bağlı olduğunu söyledi.
Bu Gelişmeyi Toplulukta Değerlendirin
Haber hakkındaki düşüncelerinizi, donanım deneyimlerinizi ve teknik sorularınızı topluluk üyeleriyle anlık olarak tartışın.
Bu gelişme hakkında düşüncelerinizi, donanım deneyimlerinizi veya sorularınızı Topluluk Forumumuzda paylaşın.
Foruma Katıl & Yanıtla ➔

























Söz sizde.
Deneyiminizi, sorularınızı ve katkılarınızı paylaşın. E-posta adresiniz yayımlanmaz.