

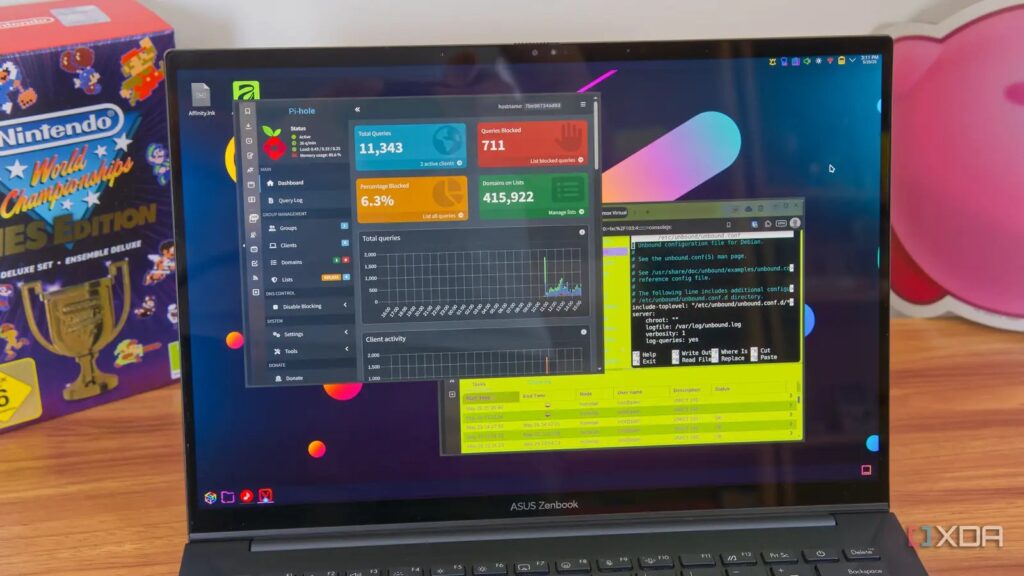
Pi-hole, yıllardır kendi kendine barındırmanın (self-hosting) vazgeçilmez, “kur-ve-unut” tarzı bir sütunu; kutudan çıktığı şekilde çalışmayı pek değiştirmezseniz, onu pek de yakından takip etmenize gerek kalmaz. Yönlendiricinizin (router) DHCP’sini ona yönlendirirsiniz ve gerisini halleder, ancak bazı kullanıcıların unuttuğu bir püf noktası var. Kontrol paneli yalnızca kendisine ulaşan sorguları sayar; bu nedenle bir cihaz rastgele başka bir DNS sunucusuna istek gönderirse, Pi-hole örneği bunu hiç görmez.
Ekle
XDA

Google‘da
Tercihli Kaynak Olarak Ekle
Google Discover‘dan Takip Et
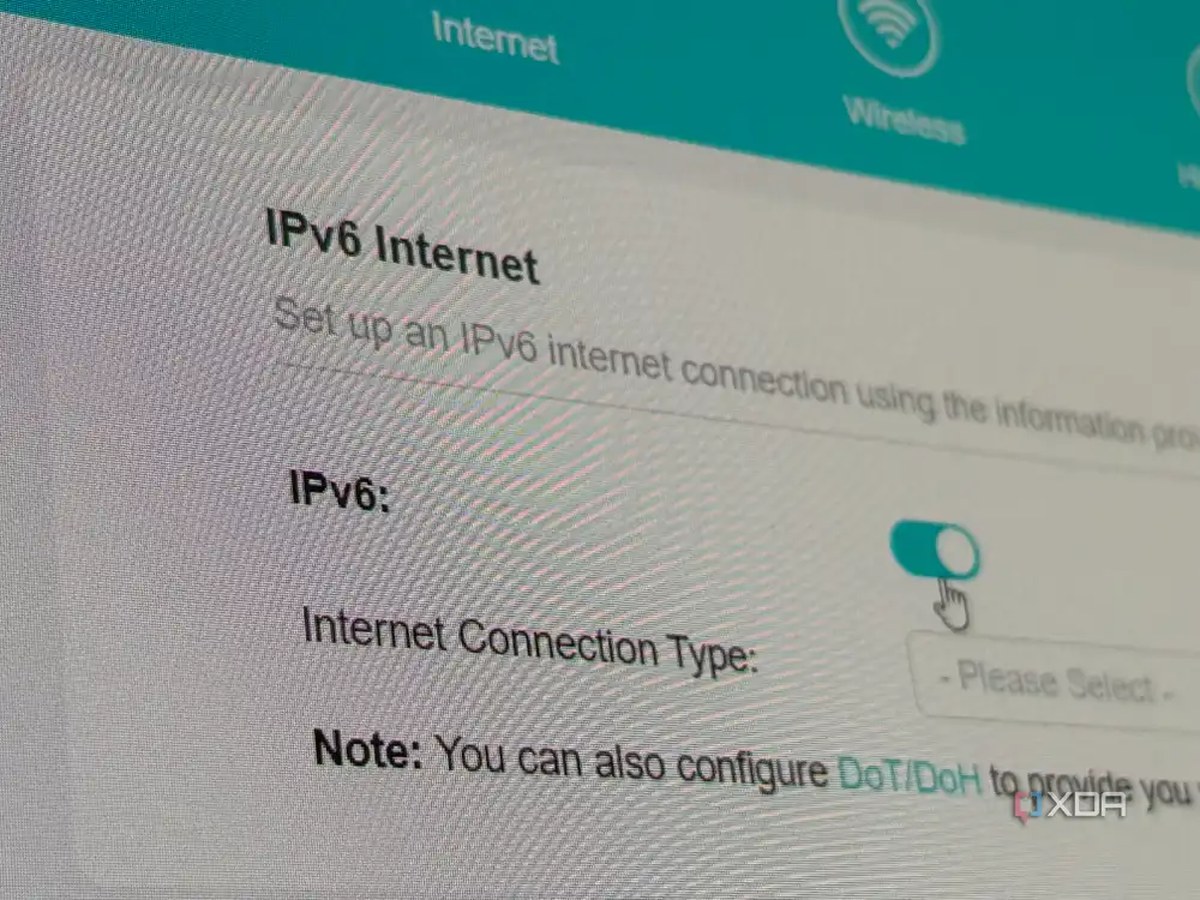
Bu çoğu ev ağı için büyük ölçüde önemsiz bir konu, ancak insanları yakalayan istisna IPv6’dır. Yönlendirici seviyesinde açmak, cihazlarınızın Pi-hole ile hiçbir ilgisi olmayan farklı bir DNS sunucusunu kullanmasına izin verebilir ve bu da reklamların ve izleyicilerin (trackers) deli deline doğruca atlamasına yol açabilir.
IPv6, cihazlarınıza başka bir DNS sunucusu verebilir
IPv4 mükemmel şekilde kurulabilir, ama işe yaramaz
Klasik bir Pi-hole kurulumunda her şey IPv4 üzerinde gerçekleşir: yönlendiricinizin DHCP sunucusu her cihaza bir adres, bir ağ geçidi ve en önemlisi de sizi Pi-hole örneğine yönlendiren DNS adresini verir. Bu, DHCP’nin cihazlarınızın DNS yapılandırmalarını almasının tek yolu olduğu sürece çalışır.
IPv6 açıldığında ise her şeyi altüst edebilir. Ben de kısa bir süre için bazı IPv6 self-hosting meraklarını test etmek amacıyla açmıştım, ancak birçok kişinin yaptığı gibi sonunda vazgeçtim. IPv6 açıkken, cihazlar Yönlendirici İlanlarını (Router s) kullanarak kendini yapılandırır; bunlar, yönlendiricinin ağ ön ekeni (network prefix) duyurmak için dışarıya gönderdiği mesajlardır. Yönlendiriciler, RDNSS adlı bir seçenek kullanarak bu mesajlara bir DNS sunucusu ekleyebilir, DHCPv6 üzerinden bir tane verebilir ya da her ikisini birden yapabilir. Kutudan çıktığı gibi, birçok tüketici yönlendiricisi kendini duyurur; sık sık fe80 ile başlayan, bağlantısız (link-local) bir adres kullanarak.
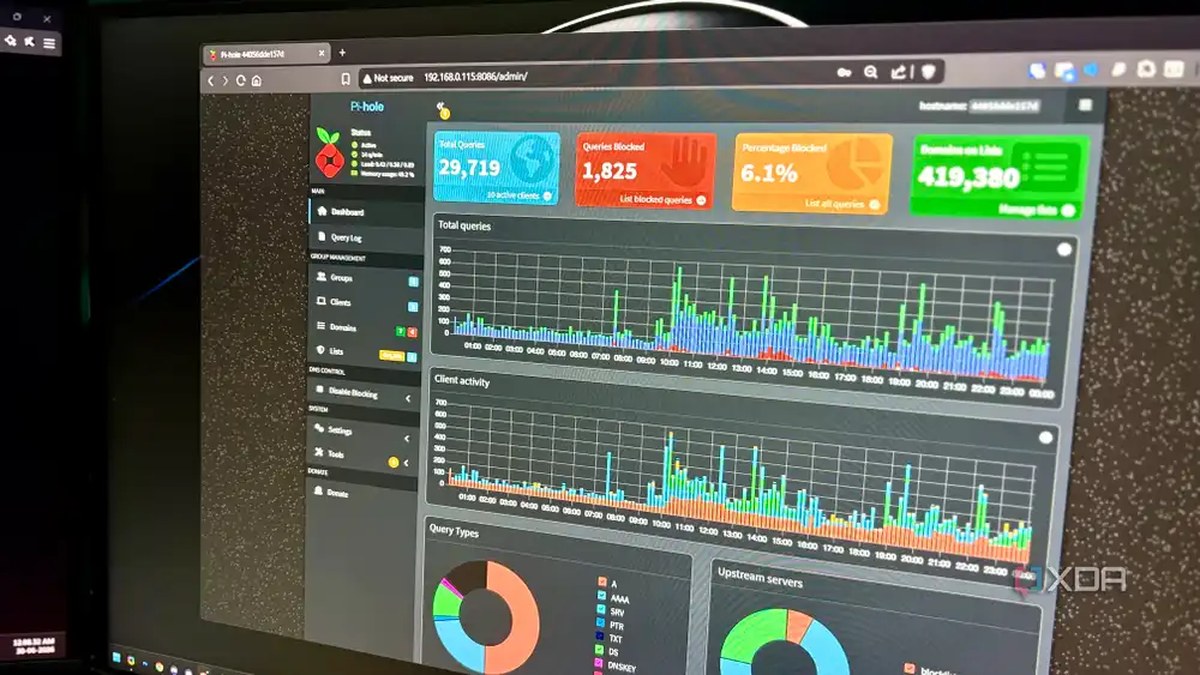
Şimdi her cihaz iki çözümleyici barındırabiliyor: biri IPv4 üzerinden Pi-hole, diğeri ise IPv6 üzerinden yönlendirici ve bu bir sorun çünkü hangisinin yetkili olduğu konusunda hiçbir şey söylemiyor. Bu ikisi arasındaki seçim büyük ölçüde işletim sistemine bağlı. Yönlendiriciye gönderilen sorgular yerleşik yönlendirici aracılığıyla, kullanıldığı üst seviye çözümleyiciye, yol boyunca herhangi bir filtreleme olmadan ulaşıyor. Pi-hole IPv6’yı kendi başına sorunsuz yönetiyor, ancak asıl mesele sorgunun izlediği yol.
Neden yalnızca bazı cihazlar atlıyor
Aramıyorsanız yakalamak zor
Bu DNS isteklerinin sızması, cihazların IPv6 DNS ayarlarını alma biçimindeki farklılıklar nedeniyle kolayca kaçabilir. Örneğin Android, yıllardır IPv6 DNS sunucuları için DHCPv6 yerine RDNSS’ye dayanıyor. Windows yıllarca DHCPv6’ya dayanmış, Windows 10 güncellemesiyle RDNSS desteği kazanmış olsa da, ikisini de aldığında hala DHCPv6 tarafından sağlanan sunucuyu tercih ediyor. Apple platformları ve Linux dağıtımlarının her biri kendi davranışına sahip, dolayısıyla bu tür durumlar tamamen hangi cihazları kullandığınıza bağlı olarak tamamen fark edilmeyebilir.
Yönlendiricinizin IPv6 ayarları, hangi cihazların sızacağını da belirleyebilir. TP-Link Archer dört tanesini sunar: ND Proxy, DHCPv6, SLAAC+Stateless DHCP ve SLAAC+RDNSS. Yalnızca sizece DHCPv6 üzerinden DNS sağlayan bir modda Android telefonlar IPv6 çözümleyicisini hiç alamayabilir ve Pi-hole üzerinde kalabilirken, Windows makineler yönlendiricininikini alır. RDNSS kullanan bir mod da telefonlara yönlendiricinin çözümleyicisini sunar.
Her cihaz Pi-hole’u atlasaydı, gösterge paneli sustururdu ve bunu hemen fark ederdiniz. Yalnızca bazıları öyle yaptığında, çoğu kısmi sızmanın söz olduğu durumda olduğu gibi, grafik sağlıklı görünüşünü korur ve asıl beni buna yakalayan da buydu. Cihazlarımın yalnızca az bir kısmı gerisiyle aynı davranışa sahip değildi, dolayısıyla yalnızca gösterge paneline dayanarak hiçbir şeyin yanlış olduğunu bilmiyordum.
Sızmayı nasıl kontrol edip kapatabilirsiniz
Beş dakikalık tamir
Pi-hole’ın İstemciler görünümünde başlayın ve bunu ağıntızda olduğunu bildiğiniz cihazlarla karşılaştırın. Eksik bir şey fark ederseniz, önce cihazın kendisine bakın. Windows’ta ipconfig /all, macOS’ta scutil –dns veya Linux’ta resolvectl status komutunu çalıştırmak, kullanılan DNS sunucularını listeler. Yanında bir fe80 adresi ya da Pi-hole’ın adresinin yanında duran bir ISP IPv6 çözücüsü, sızıntının arkasındaki sorunu bulduğunuzu gösterir.
En temiz çözüm, Pi-hole’a kararlı bir IPv6 adresi vermek ve bu adresin yönlendirici tarafından ilan edilmesini sağlamaktır. Alternatif olarak, tıpkı benim gibi hiç IPv6 hizmeti çalıştırmıyorsanız, IPv6’yı yönlendirici seviyesinde kapatabilir ve bu da sorunu çözebilir.
Pi-hole için başka yollar da var
IPv6 tek başına değil
IPv6, bir IPv4 Pi-hole’ın içinden sızabilir ancak delik açılabilen tek durum bu değildir. DNS-over-HTTPS gibi arkadan geçebilen özellikler var ancak bazı uygulamalar engelleyip engellenmediğini kontrol eder—Firefox bu konuda oldukça başarılıdır. Pi-hole ayrıca Apple’ın iCloud Private Relay’nin çalışıp çalışmadığını algılamak için kullandığı alan adlarını engeller, dolayısıyla bu yol da mümkün değildir. Bazı cihazlarda ayrıca kamuya açık çözücüler kodlanmış olarak gelir ve bu da işleri biraz daha zorlaştırabilir.
Bu Gelişmeyi Toplulukta Değerlendirin
Haber hakkındaki düşüncelerinizi, donanım deneyimlerinizi ve teknik sorularınızı topluluk üyeleriyle anlık olarak tartışın.
Bu gelişme hakkında düşüncelerinizi, donanım deneyimlerinizi veya sorularınızı Topluluk Forumumuzda paylaşın.
Foruma Katıl & Yanıtla ➔























Söz sizde.
Deneyiminizi, sorularınızı ve katkılarınızı paylaşın. E-posta adresiniz yayımlanmaz.