

Gorsel Kaynagi: The Hacker News
Mayıs ayından beri ShinyHunters tarafından sömürülen kritik Oracle PeopleSoft açığı, bu hafta açığı bildiren araştırmacılara göre tek bir zafiyet değil, birbirine zincirlenmiş üç zafiyet.
Oracle, üçünü de tek bir kimlik altında, CVE-2026-35273 numaralı olarak Haziran ayında yamalamıştır. Kök nedeni, PeopleSoft’un kendi loopback (döngü) adresini varsayılan olarak güvenilir bulması nedeniyle iç bir yönetim arayüzüne ulaşan bir sunucu tarafı isteleme sahtekârlığı (SSRF)’dır ve bu da oturum açmadan uzak kod çalıştırma kapısını aralamaktadır.

Bu açıklama, zafiyeti Oracle’a bildiren ekibiyle Zero Day Initiative (ZDI)’den Bobby Gould’a ait.
Analizinde ZDI, iki PeopleSoft bileşeni üzerinden üç ayrı zafiyeti bildirdiğini ve her biri için Oracle ile ayrı bir CVE atanması konusunda çalıştığını belirtti. Bu hafta itibarıyla, tek Haziran kimliği kayıttaki tek geçerli kimlik olarak kalmaya devam ediyor.
CVE-2026-35273, PeopleSoft Enterprise PeopleTools’un 8.61 ve 8.62 sürümlerini etkiler, 9.8 CVSS puanına sahiptir ve oturum açmayan bir saldırganın sunucuyu ağ üzerinden ele almasını sağlar. Oracle, düzeltmesini 10 Haziran’da bant dışı bir güvenlik uyarısında yayımladı. Zafiyet, CISA‘nın Bilinen Sömürülen Zafiyetler kataloğunda yer alıyor.
Saldırganlar, bu düzeltme uygulanmadan önce zaten açığı kullanıyordu. Mandiant ve Google Threat Intelligence Group (GTIG), bu grubu UNC6240 olarak takip ettiğini, daha iyi bilinen adıyla ShinyHunters’ın açığı 27 Mayıs ile 9 Haziran arasında çoğunlukla üniversitelere yönelik olarak sömürdüğünü belirtiyor. Bu faaliyet, Oracle’ın 10 Haziran uyarısından önce gerçekleştiği için açık baştan sona bir zero-day (sıfır gün) açığıydı.
Eylül ayında yapılan güncellemede, Mandiant eğitim sektörünün ötesinde teknoloji, bilişim hizmetleri, sağlık, tarım, ulaşım ve devlet alanlarına yayılan, dünyada onlarca sistemi etkileyen yenilenmiş ve daha büyük bir dalgayı bildirdi.
ZDI’nin analizi, o tek yamanın aslında neyi kapattığını açıklıyor. İki PeopleSoft bileşeni dahil, her ikisi de ayrı web uygulamaları olarak çalışıyor. Integration Gateway (PSIGW) dış sistemlerle mesaj alışverişi yaparken, Environment Management Hub (PSEMHUB), yalnızca güvenilir ana bilgisayarlara yanıt vermesi gereken iç bir yönetim arayüzüdür.
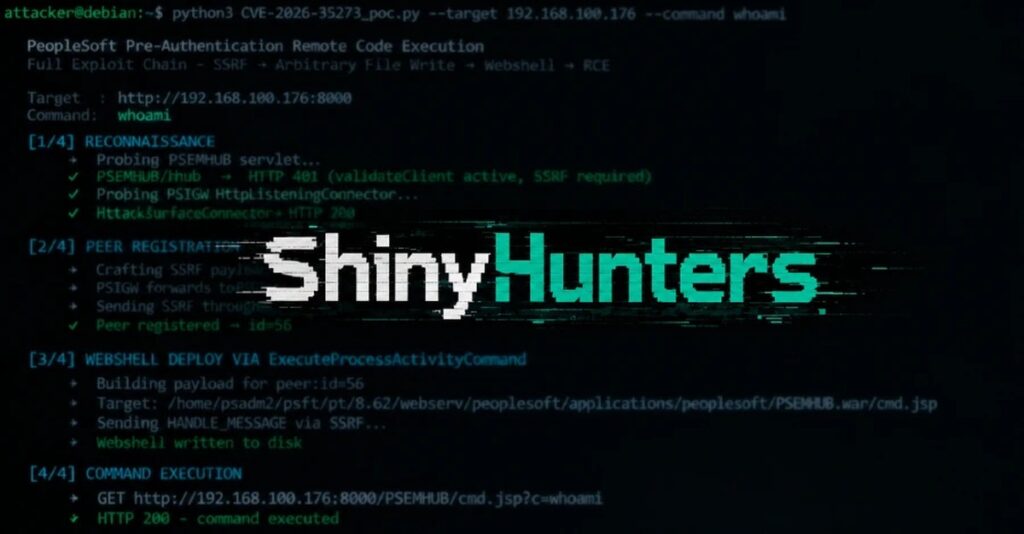
İlk hata, PSIGW’deki SSRF. Saldırgan, dinleyici bağlantı noktasına bir istek gönderir ve yönlendirdiği adres ile gönderdiği tam yükün kontrolünü sağlar; ZDI, işleyicinin varış yerinin meşru bir hedef olup olmadığını denetlemediğini belirtiyor. Baş başına bu sınırlı olurdu, ancak ulaşabileceği şeyler bunu değiştiriyor.
Görsel Kaynağı: The Hacker News
PSEMHUB, istekte bulunanı allowedhosts.properties adlı bir dosyadaki bir listeyle karşılaştırarak kimin güvenilir olduğuna karar verir. Bu dosya, yerel loopback adresi olan 127.0.0.1 zaten listeye dahil edilmiş olarak gelir. Böylece bir saldırgan SSRF’yi 127.0.0.1’e yönlendirir, istek makinenin kendisinden gelmiş gibi görünür ve güvenilirlik denetimi geçer. Oracle’ın dışarıdan izole etmeyi amaçladığı iç arayüz artık dışarıdan erişilebilir hale gelir.
Buradan ZDI, bu erişimin kod çalıştırmasına dönüştürülmesi için iki yol açıklıyor. Biri, günlük girdileri yazmak için kullanılan bir PSEMHUB komutunu kötüye kullanır: çağırıcı hem dosya içeriğini hem de diskin üzerindeki tam yolu kontrol eder, böylece bir saldırgan web kabuğunu uygulama dizinine yazar ve PeopleSoft hizmet hesabı olarak komutları çalıştırır.
Diğeri ise, hizmet bir sonraki başlatmasında PSEMHUB’ın Java’nın XMLDecoder’ını kullanarak okuduğu kötü amaçlı bir XML dosyası yazar; böylece saldırganın kodu, hiç web kabuğu ekmeksiz çalıştırması sağlanır. İkinci yol, standart tespit araçlarının yakalaması için daha az malzeme bırakır.
Merkezdeki tasarım kararı, ZDI’ya göre, loopback erişimin varsayılan olarak izin verilmesi, SSRF mevcut olduğunda güvenilirlik denetimini geçersiz kılıyor. Bu, bir güvenlik duvarı kuralının kendilerini koruduğunu düşünen savunmacılar için önem taşıyor.
Seytan ayında Mandiant, ShinyHunters’ın tek bir karakteri url-encode ederek /PSEMHUB/ yolunu engelleyen web uygulaması güvenlik duvarı (WAF) kurallarının önünden geçmesini sağladığını buldu: saldırgan bunun yerine /%50SEMHUB/ isteği gönderiyor. Çok sayıda WAF kuralı yolun düz metniyle eşleşirken, PeopleSoft sunucusu bunu çözümler ve sayfayı sunar.
Sorun Ne Yapılmalı
Düzeltme ve yönergeler burada Oracle ve Mandiant’tan geliyor, ZDI’nın analizi değil; ZDI’nın analizi hatayı kapsıyor ancak yanıtı değil.
- Ezici yamayı uygulayın. Oracle’ın CVE-2026-35273 için güvenlik uyarısı düzeltmesini yükleyin ve desteklenen bir PeopleTools sürümünde kalın. Mandiant, taban tabanlı WAF engellemenin yamayı yerine geçmediğini açıkça belirtiyor.
- Henüz yama yapamıyorsanız, Oracle’ın uyarısında belirtildiği gibi çok sunuculu ortamlarda Environment Management Hub hizmetini devre dışı bırakın ya da tek sunuculu ortamlarda PSEMHUB uygulamasını kaldırın. Bu yönetici uç noktalarının kısıtlanması normal kullanıcı oturumlarını bozmaz.
- Zaten hedeflanmış olabilirsinizse, Mandiant, web kabuğu bulunan her ana makineyi ele geçirilmiş olarak değerlendirmeyi, kanıtları muhafaza etmeyi ve PeopleSoft katmanından erişilebilen tüm kimlik bilgilerini değiştirmeyi öneriyor. ShinyHunters veri çalarak ardından ödeme talep ettiği için, etkilenen kuruluşların zorla para talep etmeye hazırlanması gerekiyor.
Kaynakların bağıştıramadığı konulardan biri, yamanın zaten bir saldırganın ele geçirdiği erişimi kaldırıp kaldırmadığıdır. Oracle’ın uyarısı bunu ele almaz ve Mandiant’ın kimlik bilgilerini değiştirme ile web kabuklarını arama konusundaki yönergesi, bunun kaldırılmadığını varsayar. Yama kapıyı kapatır; ancak tek başına içerideki birini çıkarmaz.
Bu Gelişmeyi Toplulukta Değerlendirin
Haber hakkındaki düşüncelerinizi, donanım deneyimlerinizi ve teknik sorularınızı topluluk üyeleriyle anlık olarak tartışın.
Bu gelişme hakkında düşüncelerinizi, donanım deneyimlerinizi veya sorularınızı Topluluk Forumumuzda paylaşın.
Foruma Katıl & Yanıtla ➔

























Söz sizde.
Deneyiminizi, sorularınızı ve katkılarınızı paylaşın. E-posta adresiniz yayımlanmaz.