

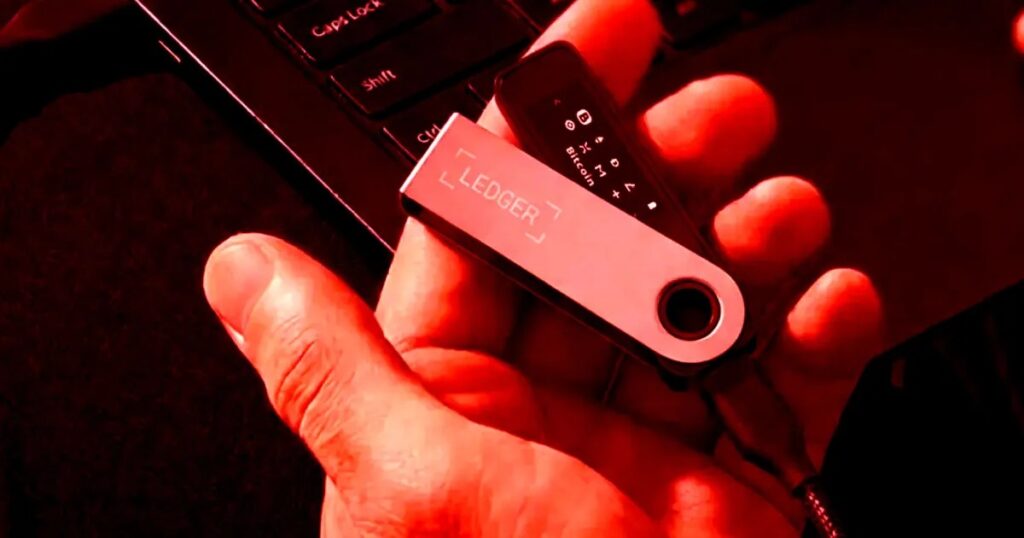
Bu, güvenli blokzincir cüzdanlarında uzmanlaşmış bir şirket olan Ledger’in, cihazlarından bazılarının gizemli bir “donanım implantı” ile sızıldığına dair haberlerin ortaya çıkmasının ardından öğrendiği zor bir ders. Bleeping Computer‘e göre, kötü amaçlı implant, her cüzdana cihazın kendi düğmeleri üzerinden girilen girdileri ve aygıtlardaki e-mürekkep ekranlarında meydana gelen değişiklikleri izlemek için tasarlanmıştı.
Bu veriyi izleyerek donanım implantının, blokzincir üzerinde sabit cüzdan adresleri üretmek için kullanılan bir dizi kelimeden oluşan tohum ifadesinin (seed phrase) kullanımını tespit edebildiği ve ardından bunu bir eSIM kullanarak hackerlara ilettiği bildiriliyor.

Implantların sonucu olarak, Ledger kullanıcılarının bir kısmının kripto cüzdanları boşaltıldı ve bu da şirketin soruşturma başlatmasına yol açtı. Birçok cihazı inceledikten sonra Ledger, sızdırılan cüzdanların Malaysia merkezli bir elektronik eşya satıcısı olan CryptoBilis’ten geldiğine karar verdi.
CryptoBilis’in saldırıya uğrayan cihazları nereden temin ettiği henüz belirsiz olsa da, Ledger, müşterilerini bu satıcıdan satın aldığı herhangi bir donanımı kullanmaması ve aktifleştirmemesi konusunda uyaran bir açıklama yayınladı.
“Bir önlem olarak ve soruşturmamızın sonuçlarına kadar, CryptoBilis’ten Ledger cihazlarının tüm satışlarını ve sevkiyatlarını durdurmalarını istedik,” şirket, eski Twitter (X) platformunda bir açıklama yayınladı.
Ledger, “Ledger’in güvenlik altyapısının, sistemlerinin veya hizmetlerinin sızdırıldığına dair herhangi bir işaretimiz olmadığını” belirtmesine rağmen, bu müdahale cihazların güvenliği ve Ledger’in kendi donanım tedarik zincirine yönelik gözetimi konusunda birkaç kritik soruyu gündeme getiriyor.
Sözde dünyaca en iyi kripto cüzdanı kolayca kırılıp kullanıcıların cüzdanları boşaltabiliyorsa, müşteriler güvenli cihaz satan herhangi bir tedarikçiye — ister CryptoBilis olsun, olsun ya olmasın — nasıl güvenebilir?
Debata este desenvolvimento na Comunidade
Haber hakkındaki düşüncelerinizi, donanım deneyimlerinizi ve teknik sorularınızı topluluk üyeleriyle anlık olarak tartışın.




A palavra é sua.
Compartilhe sua experiência, perguntas e contribuições. Seu e-mail não será publicado.