

Add
How-To Geek
on Google

Add as Preferred Source
Follow on Google Discover
Jefferson Mangubat, tüketici elektroniği, yazılım güncellemeleri ve sektörün büyük haberlerini raporlayan deneyimli bir teknoloji muhabiridir. Nasıl Yapılır Geek’te muhabir olarak görev yapmaktadır ve doğru, anlaşılır ve derinlikli teknoloji gazeteciliği sunma konusunda sağlam bir ünite edinmiştir. Bundan önce, Apple ve Google donanım gelişimlerinin yanı dijital eğilimler ve uygulama güncellemelerini kapsamlı bir şekilde takip ettiği Neowin’de teknoloji muhabiri olarak çalışmıştır.
Sign in to your How-To Geek account
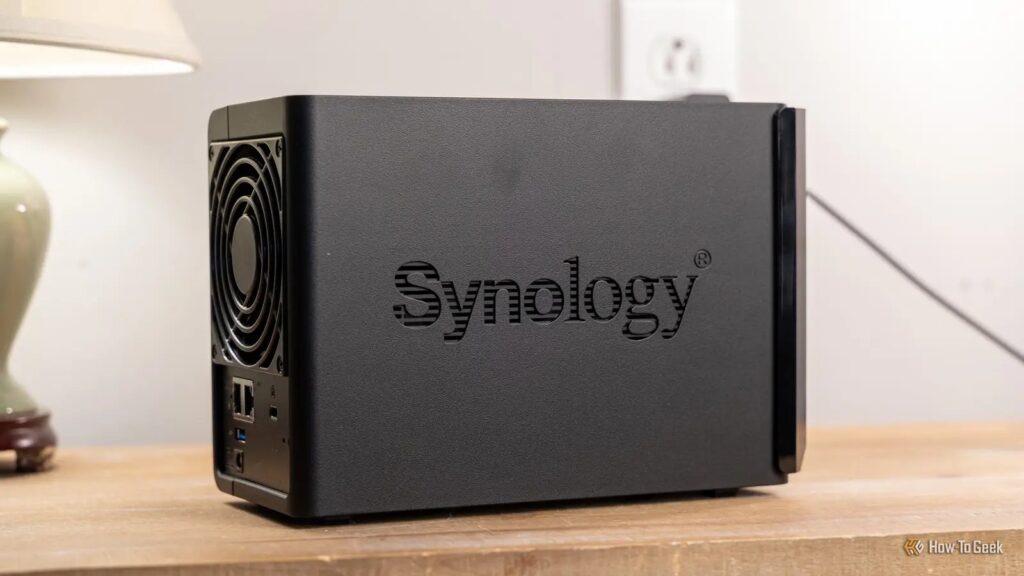
Synology, PHP geliştiricilerinin 21 Ekim’de acil güvenlik yamalarını yayınlamasının ardından PHP2Shell açıklarını düzeltmek için çaba gösteriyor ve şirketin bir dizi NAS paketinin etkilendiğini onayladı. Şimdi olay yeni bir boyut kazandı: Synology, saldırganların açıkları sömürdüğünü bildiriyor ve ABD siber güvenlik ajmanı CISA bunları Bilinen Sömürülen Açıklar kataloguna ekledi. Synology, eski NAS sistemlerini hedef alan ayrı bir fidye yazılımı kampanyasının tespit edilmesinin ardından, güvenlik düzeltmelerini eski DiskStation Manager (DSM) sürümlerine kadar genişletiyor.
Add
How-To Geek
on Google
Add as Preferred Source
Follow on Google Discover
Şirket, eski DSM sistemlerine yönelik aktif saldırıların tespit edilmesinin ardından, NAS kullanıcılarını en yeni güvenlik güncellemelerini kurmaya çağırıyor. Sırdırganlar, disk üzerindeki verileri şifreleyip etkiledikleri kullanıcılar için fidye talep etmek amacıyla, ilk olarak Aralık 2024’te yamalanmış olan bir açarı sömürüyor.
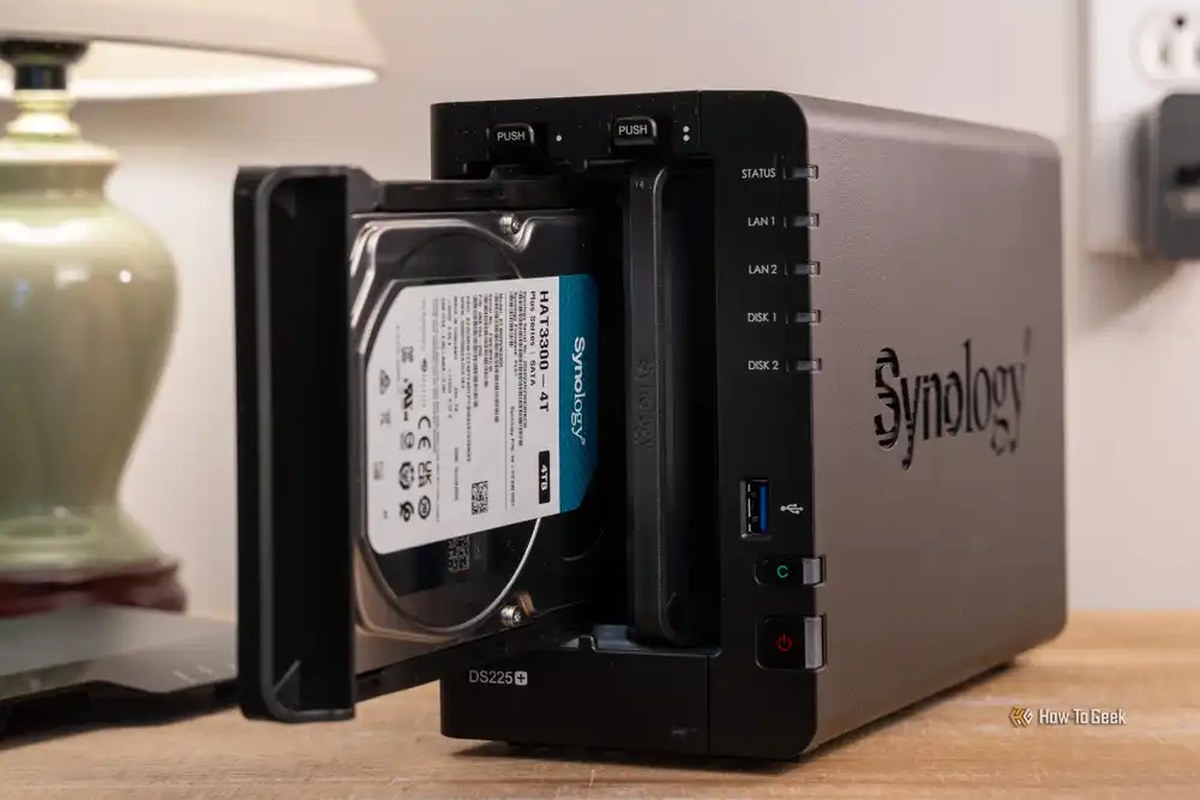
Bu uyarı, Synology’nin yeni ortaya çıkarılan iki PHP2Shell açarını araştırdığı bir döneme denk geliyor; açıklar CVE-2026-109618 ve CVE-2026-109619 olarak tanımlanıyor. Ürün Güvenlik Olayı Tepki Ekibi (PSIRT), açıkların yalnızca PHP’ye bağlı bazı paketleri etkilediğini, DSM çalışan tüm Synology NAS cihazlarını değil olduğunu daha önce belirtmişti.
Etkilenen paketler Calendar, IDrive, Joomla, KodExplorer, MailStation, MediaWiki, phpMyAdmin, vtigerCRM, Web Station ve WordPress’dir. Bunlardan herhangi birini bir Synology NAS üzerinde çalıştırıyorsanız, güncellemeleri aceleyle kontrol etmek isteyebilirsiniz.
Eski DSM sürümleri de bağışık değildir
Synology, PHP2Shell düzeltmelerini desteklenen sistemlerin ötesine taşır
Görsel Kaynağı: How-To Geek
Synology, DSM 7.4 ve 7.3 için olduğu gibi, artık desteklenmeyen eski ömürsüz sürümler olan DSM 7.2, 7.1, 7.0 ve 6.2 için de PHP güvenlik güncellemeleri yayınladı. Bu, özellikle işletim sistemi sürümlerinden bazılarının artık desteklenmediğini düşünürsek, kapsamlı bir güncelleme sayılır.
Kullanıcılar Package Center’a gidip etkilenen paketlerin PHP sürümlerini güncellemelidir. Güncelleme tamamlandığında, buna bağlı paketler otomatik olarak yeniden başlar ve PHP2Shell açıklarını düzeltir. Tek istisna MailStation’dır; bu, Package Center’dan elle güncellenmelidir, dolayısıyla her şeyin otomatik olarak halledildiğini varsaymayın.
6.2’den önceki DSM sürümlerini çalıştıranlar için yönergeler farklıdır. Synology, desteklenen bir DSM sürümüne geçmeden önce maruz kalmayı azaltmak için etkilenen paketleri geçici olarak devre dışı bırakmayı öneriyor.
NAS’ınızın sorunun kaynağı olması şart değil
DSM’nin dahili PHP bileşeni sınırlı maruz kalıma sahiptir
NAS’ınızdaki her PHP bileşeninin açık olduğunu varsaymadan önce anlamak isteyen bir başka ayrıntı da var. DSM, sistem işlemleri için kullanılan dahili bir PHP bileşenine sahiptir. Synology, bu bileşenin dışarıdan erişilebilir modülü olmadığını, dolayısıyla saldıranlara sömürülebilir açık bir saldırı yüzeyi sağlamadığını belirtiyor.
Şirketin güvenlik ekibi riski düşük olarak değerlendirmiş ve açığı gelecekte bir DSM güncellemesiyle gidereceğini açıkladı. Bu yama, açıklar tarama sonuçları ve uyumluluk durumunun tutarlı olmasını sağlamayı amaçlıyor.
Bu Gelişmeyi Toplulukta Değerlendirin
Haber hakkındaki düşüncelerinizi, donanım deneyimlerinizi ve teknik sorularınızı topluluk üyeleriyle anlık olarak tartışın.
Bu gelişme hakkında düşüncelerinizi, donanım deneyimlerinizi veya sorularınızı Topluluk Forumumuzda paylaşın.
Foruma Katıl & Yanıtla ➔























Söz sizde.
Deneyiminizi, sorularınızı ve katkılarınızı paylaşın. E-posta adresiniz yayımlanmaz.