

Eve sunucumu bir Tailscale çıkş düğümü olarak tanıttım, ardından aynı tailnet’e telefonumdan bağlandım ve mobil veri kullanırken çıkş düğimini etkinleştirdim. Ve operatörümünkini yerine ev bağlantımın IP adresini gördüm. Yani, eve Wi-Fi‘dan uzakken bile ziyaret ettiğim siteler, telefonumun ev fiber hattı üzerinde oturuyormuş gibi düşünüyor.
Bir Tailscale çıkş düğümü, aynı tailnet üzerinde olan ve benim seçtiğim başka bir cihaz üzerinden (benim durumumda ev sunucusu) katılan herhangi bir cihazın internet trafiğini yönlendirir. Bir çıkş düğimi, alt ağ yönlendiricisine benzer ancak tamamen farklı çalışır. Test ettim. Çalışıyor ama her şekilde değil.

Eve sunucumu bir çıkş düğümüne dönüştürdüm
Bilk sıramı router’ım değildi
Tailscale’i ev Debian sunucumda bir yıldan fazladır kullanıyorum. Yerel laboratuvarımın (homelab) erken günlerinde bunu seçtim çünkü internet bağlantılarım CGNAT’nın ardındaydı. Bu kadar uzun süre sonra bile hâlâ ara sıra yeni özellikler keşfediyorum. Birkaç hafta önce alt ağ yönlendirici (subnet router) özelliğini denedim ve benim için oldukça işe yaradı. Başka bir özellik de çıkş düğümleri.
Home kurulumu, diğer herhangi bir Tailscale özelliği gibi basitti. Aynı tailnet altında birçok cihazım var ve sunucum, NAS ve PC gibi birkaçı evde kalıcı olarak kalıyor. Yani bu üçünden biri çıkş düğimini tanıtmak için iyi bir seçimdi. NAS güncel değildi (eski donanım ve eski bir Tailscale paketi) ve 7700X-4070 Ti PC’mi 24/7 açık tutamıyordum, bu yüzden çıkş düğümü olarak sunucuyu seçtim.
Test etmek için PC’mi ve telefonumu, çıkş düğümü sunucu olacak şekilde aynı Tailnet’e bağladım. Bir anlıkğine, PC’mi Tailnet’e bağlamaya çalışırken çıkş düğümü listesinde sunucuyu görmedim ama bu yalnızca Tailscale uygulamasını yeniden başlattıktan sonra düzeldi.
Herhangi bir siteye gitmeden ya da bir IP testi yapmadan önce, birkaç başarılı ping testi çalıştırdım ve hatta tracert kullanarak rotayı inceledim. tracert bana tüm rotayı gösterdi. İlk sıradaki sunucunun Tailscale adresiydi, ardından router’ım ve sonra ONT (Optik Ağ Ucu). İlk sıranın sunucu olması, trafiğin tünele girdiğini kanıtladı.
Bu basit testlerin ardından, sunucu terminalinden tailscale status çalıştırdım ve en güzel kısım oradaydı — telefonum doğrudan bir bağlantı gösteriyordu. Ve bu, telefon mobil verideyken evdeki birincil bağlantı çift-NAT’deyken oluyordu. Ama bunlar laboratuvar testlerindendi; gerçek dünyada nasıl davranacağını görmek istiyordum.
Sonranda gelen neydi
Hız testim bana karşı döndü
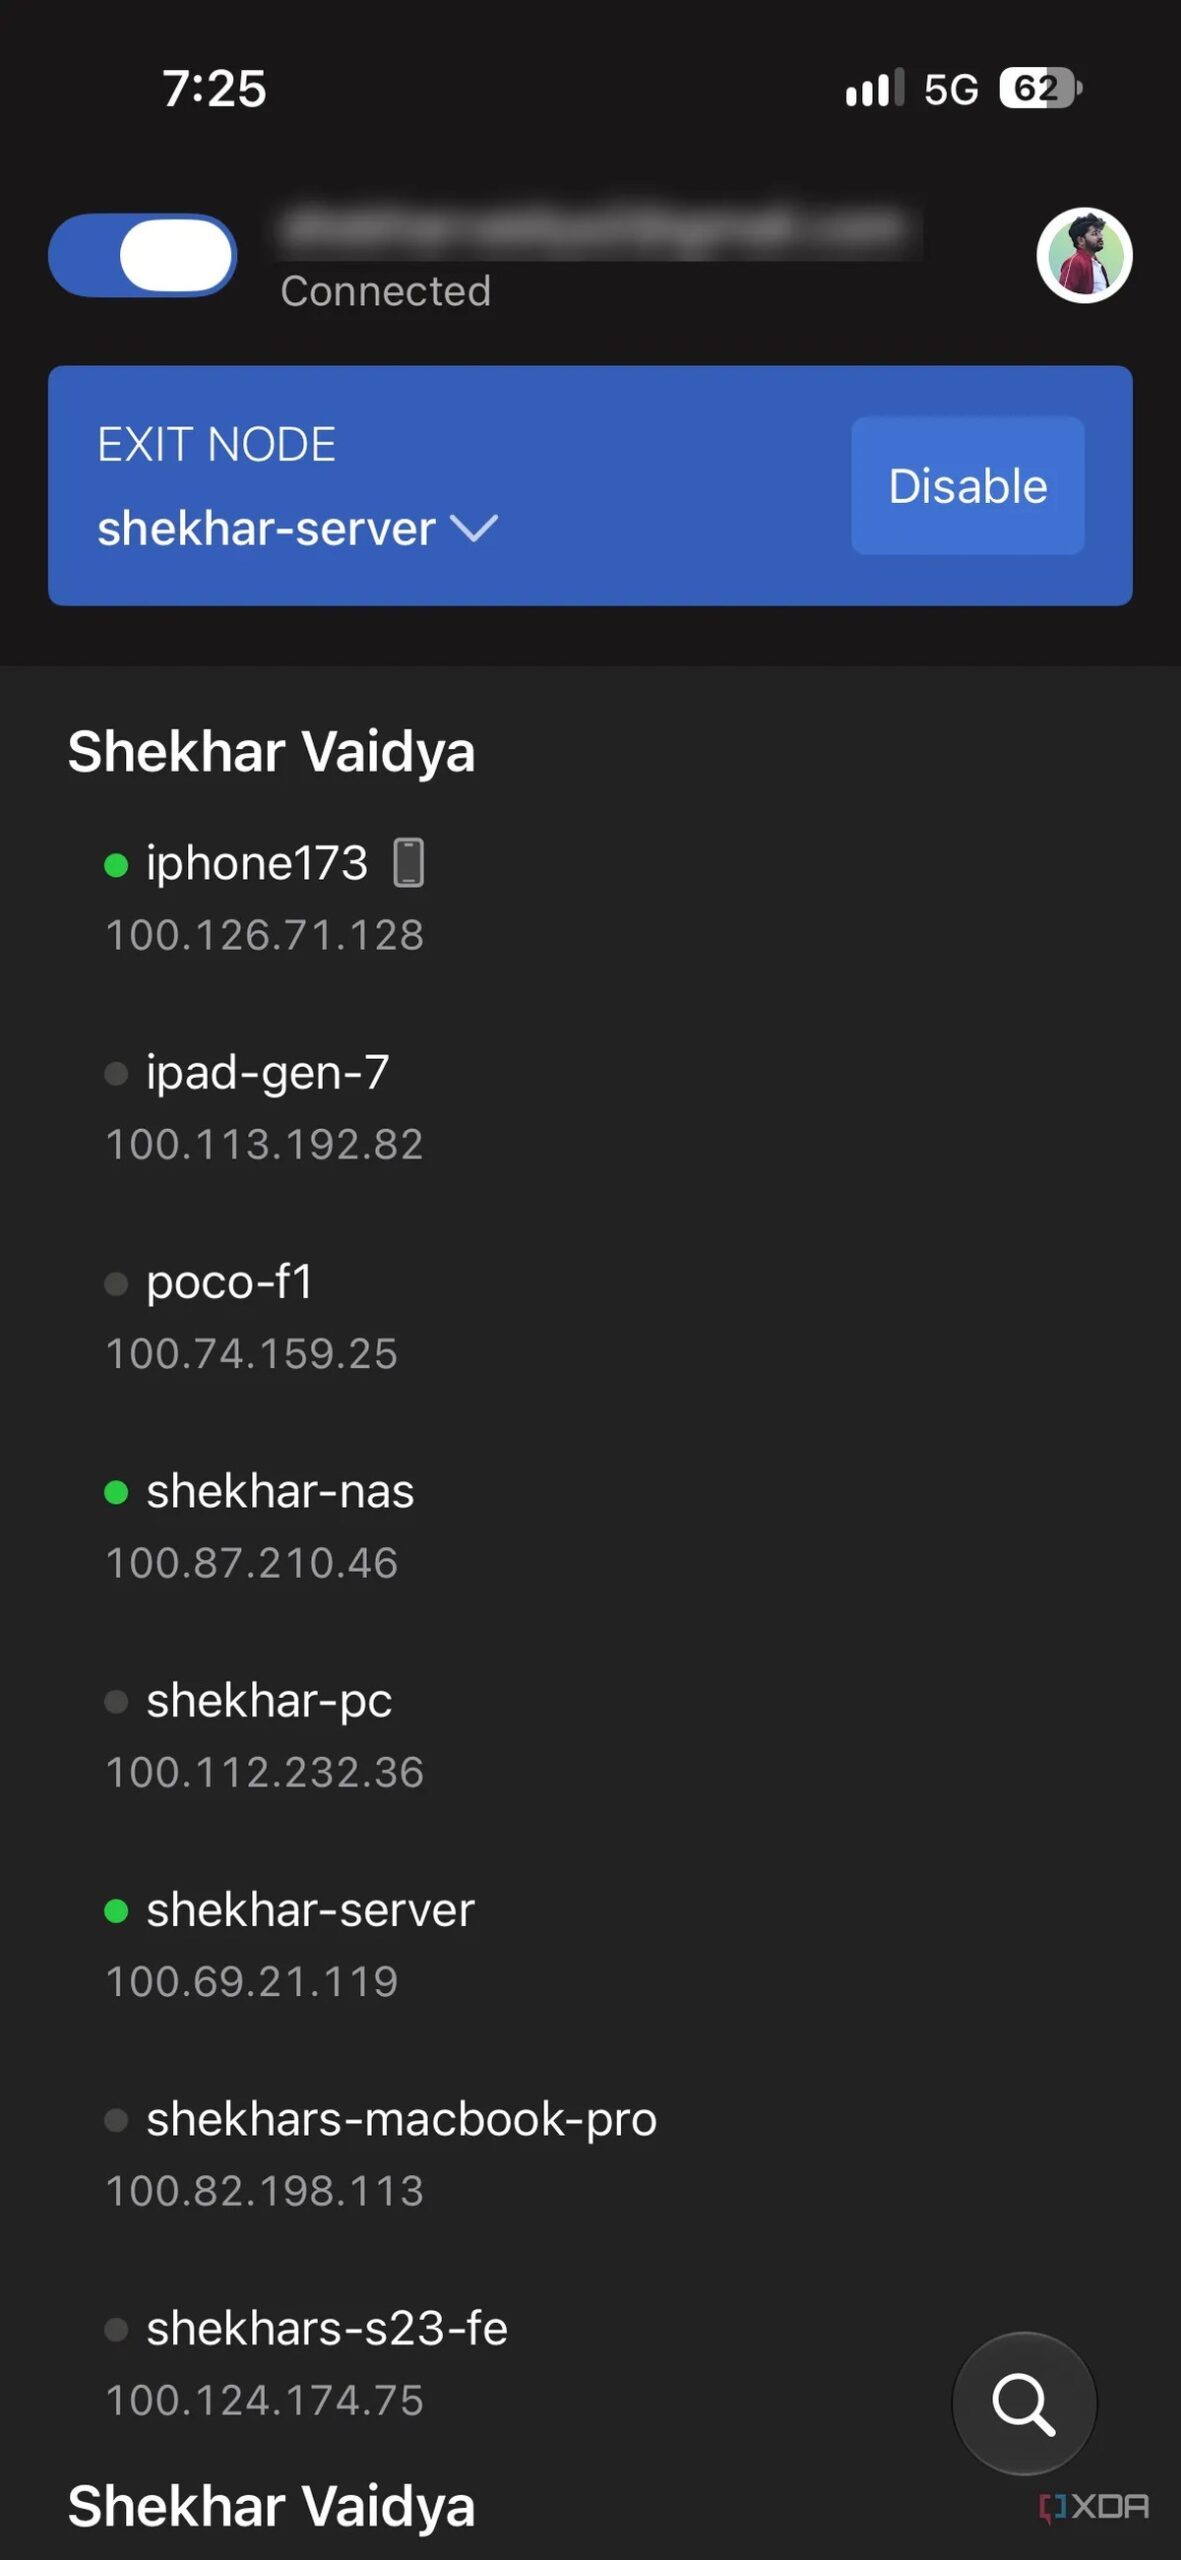
İlk gerçek dünya testi, üçüncü taraf bir sitenin nasıl davrandığıydı ve başlamak için en iyi yer bir IP testiydi. Tüm testlerde telefon tailnet’e bağlı kaldı ve ben yalnızca çıkş düğimini açıp kapattım.
Rastgele bir “IP’mi kontrol et” sitesine gittim. Site, çıkş düğimi kapalıyken operatörümün adresini; açıkken ev IP adresimi gösterdi. Bu ilk iyi işaretti. Bilinmeyen bir site bağlantıları ayırt edemiyorsa, çoğu uygulama ve sitede çalışacağını düşündüm.
Bir endişem hızdı. Bağlantının birden fazla sıraya atladığını düşünerek hızın da etkileneceğini varsaydım. Ama bana inanın, ilk testte hayrete düştüm ve ikinci test her şeyi normale döndürdü.
İlk testte, çıkş düğimi kapalıyken 145 Mbps indirme/10.9 Mbps yükleme aldım ve çıkş düğimi açıkken 185 Mbps indirme/11 Mbps yükleme aldım. “Çıkş düğümü bağlantıyı hızlandırdı mı?” diye düşündüm ama hayır, hücresel bağlantı bozuluyordu ve bir sonraki test bunu destekledi. Ertesi sabah 242/3.38 Mbps (çıkş düğimi kapalı) ve 234/2.01 Mbps (çıkş düğimi açık) aldım.
Bir çıkş düğümü bazı durumlarda yardımcı olabilir; bağlantıları gerçekten hızlandırmak yerine, bir operatör yolunda tıkanıklık yaşarken trafiği ev bağlantım üzerinden yönlendirerek. Ama bu yalnızca birkaç VPN sağlayıcısının iddialarına dayanan benim teoriim; ben test etmedim.
Bu test sonuçları, ev internet bağlantımın 300/300 Mbps olarak belirtilen hızının altındaydı, bu yüzden en azından bu testler için ev hattım bir darboğaz değildi. Yükleme hızları aynı yöne işaret ediyordu. Ama bu benim teoriim; telefonumun hücresel hızı ev bağlantımdan daha hızlıysa darboğazı doğrulardım.
Herhangi bir kafe veya otel ağı, yalnızca şifreli bir Tailscale bağlantısını görmeli ve bu bir artı. Ama özelliği gizlilik hamlesi olarak düşünmeyin; çıkş düğimi etkinleştirildiğinde telefonun trafiği ev sunucum üzerinden yeniden yönlendirilir ve ev internet bağlantım üzerinden çıkar. Yani teknik olarak, yalnızca güveni ISP’me aktarır, kaybolmaz.
Bu testler başarılı olunca başka bir fikir geldi: Ev bağlantımı yanıma taşıyabiliyorsam, o zaman ev DNS’im de yanıma gelmez mi?
Sonra gelen neydi
Tünelim çalıştı ama DNS’im yanıma gelmedi
Eve uzun süredir AdGuard होम (AGH) kullanıyorum. Router’ımı bunun bir DNS sunucusu olarak kullanması için ayarladım, böylece ev ağımdaki her cihaz ekstra cihaz başına kurulum olmadan onu kullanıyor. Ama yalnızca evdeyken çalışıyor (deneme kamusal uç noktaları bir kenara bırakılırsa). Bu yüzden çıkş düğümündeki başarılı denemeden sonra, DNS’in aynı şekilde çalışacağını düşündüm.
Peyse bu, birkaç başarısız denemenin ve saatlerce sorunu gidermenin başlangıcıydı. Önce sunucunun Tailscale adresini bir DNS isimlendiricisi olarak ekledim ve yönetici konsolunda aşırı yükleme (override) sunucularını açtım. Telefonumda ve PC’mde tailnet’e bağlandığım anda interneti kaybettim ve Tailscale DNS’ini kapatmak interneti geri getirdi. Ve tuaf kısım, Tailscale bağlantısının kendisinin kurulmuş olmasıydı ama hiçbir site yüklenmiyordu.
Ardından AGH ayarlarında cihazların DNS kullanmasını kısıtladığımı hatırladım. Hemen AGH DNS ayarlarını açtım ve Tailscale adres aralının zaten izin verilen istemci listesinde olduğunu gördüm. Yani Tailscale zaten whitelist’lenmişti; yine de internete erişimim yoktu.
Sonra sunucuda tcpdump çalıştırdım ve PC’den bir bağlantı (DNS sorgusu) kurmaya çalıştım. İşte o zaman Tailscale’in NAT’inin tailnet sorgularını Docker köprü adresine (192.168.32.1) dönüştürdüğüne dikkat ettim. Bir düzeltme olarak, Dockerköprüadresini izin verilen listeye ekledim ve bundan sonra mükemmel çalıştı.
Ama bu basit düzeltme daha fazla endişe uyandı. AGH sorgu günlüğü, kamusal DoH uç noktam için bile aynı adres altında birçok giriş gösteriyordu. Kamusal DoH uç noktam ClientIDs ile korumalıydı ama bu değişiklik onu kamuoyuna açtı ki bunu istemiyordum. DoH uç noktasını bir VPS üzerinden ClientID olmadan test ettim ve yine AGH isteği kabul etti.
Bu yüzden Dockerköprüadresini AGH whitelist’inden çıkardım. Tailscale DNS’ini çıkş düğümüyle çalıştırmak için bir geçici çözüm olarak kamusal Quad9’u da ekledim. Evde değilken bile beni takip eden AGH, benim için en iyi kullanım örneği olurdu ama maalesef olmadı. Sorunun hala Tailscale’den mi yoksa AGH’den mi olduğunu bilmiyorum.
Çalışıyor ama henüz benim için değil
Birkaç güne kadar, Tailscale çıkş düğümleri benim için bir teziydi. Ama ev sunucumda ve cihazlarımda kullandıktan sonra, çalıştığını söyleyebilirim ama her şekilde değil — DNS iyi bir örnek. Günlük iş akışımı karşılayan uygun bir kullanım örneği bulamadım ama şu anlıkine olduğu gibi bırakıyorum. Çıkş düğümleri, internet trafiğinizi yolculuk ederken tanıdık bir ev bağlantısı üzerinden çıkarmak istediğinizde ya da halka açık Wi-Fi üzerinde hassas bir uygulama kullanmak istemediğinizde faydalıdır.
Tailscale, özel bir ağ içindeki kaynaklara uzaktan erişebilmeniz için belirli ağ bağlantıları oluşturmanıza olanak tanıyan bir araçtır.
समुदाय में इस विकास पर चर्चा करें
Haber hakkındaki düşüncelerinizi, donanım deneyimlerinizi ve teknik sorularınızı topluluk üyeleriyle anlık olarak tartışın.




आपकी बारी.
अपने अनुभव, प्रश्न और योगदान साझा करें। आपका ईमेल प्रकाशित नहीं किया जाएगा।