

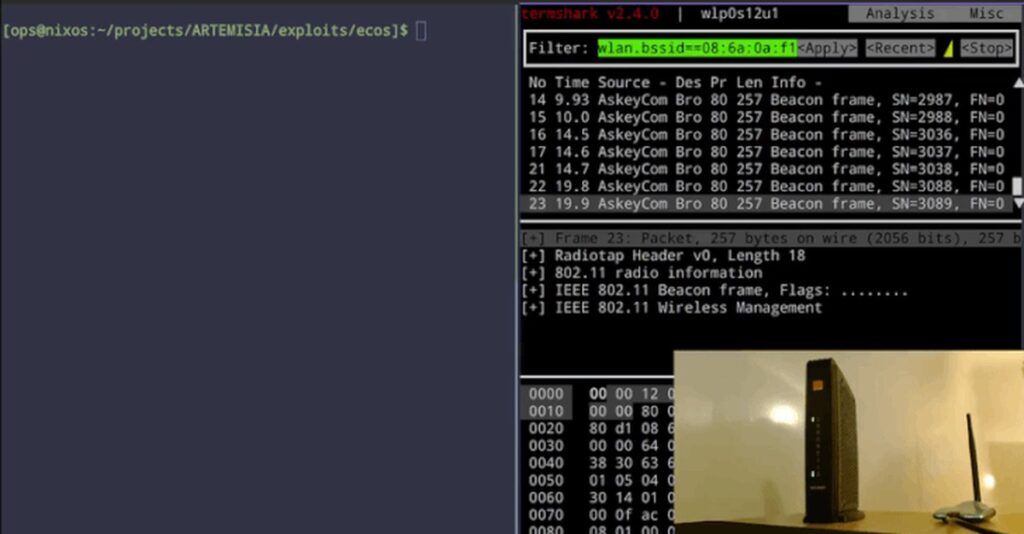
Broadcom’ün Wi-Fi kurulum yazılımındaki bir açık, şifre araştırmacı Quentin Kaiser tarafından 16 Ekim’de duyuruldu: radyo menzili içindeki bir saldırganın, ağ şifresini ya da herhangi bir eşleştirme adımı olmadan Broadcom destekli yönlendiricilerde kök (root) ayrıcalıklarıyla kod çalıştırmasına olanak tanıyor.
Kaiser, saldırının Belçikalı üç internet sağlayıcısının tedarik ettiği ev tipi ağ geçitlerinde çalıştığını gösterdi; bir durumda Wi-Fi şifresini cihazdan okuyup başka bir durumda da havadan uzaktan bir komut satırı (shell) açtı. Kaiser’e göre açık için henüz bir CVE numarası atanmadı ve etkilenen yönlendiricilere dair bir düzeltme yayımlandı.
Açık, Broadcom’ün Wi-Fi Protected Setup (WPS) sürümünde. WPS, bir cihazın şifre girilmeden bir Wi-Fi ağına bağlanmasını sağlayan özellik. Broadcom’ün kodu, parçalanmış WPS kurulum mesajlarının yeniden birleştirilmesini yanlış yönetiyor; bu yüzden menzil içindeki bir saldırgan, yönlendiricinin belleğini bozan uyarlanmış mesajlar gönderebiliyor. Kaiser buradan iki şey geliştirdi: cihazdan belleği geri okuma yolu ve kendi kodunu üzerinde çalıştırma yolu.

Orange Belgium ağ geçidinde, Askey TCG3000, Wi-Fi şifresini (PSK) yönlendiricinin saklı ayarlarından okudu, havadan geri gönderdi ve ardından bu şifreyle ağa bağlandı.
Proximus ağ geçidinde, Sagemcom yapımı BBOX3V+, ters bir shell açtı; uzaktan komut satırı Wi-Fi çerçeveleri üzerinden taşındı, böylece dışarıdan bir sunucuya ihtiyaç kalmadı.
İkisi de herhangi bir giriş yapmadan çalıştı ve saldırının yakın mesafede değil, bir uzaklıktan da işlediğini söylüyor Kaiser. Açığın gerçek dünyada kullanıldığına dair bir saldırı bildirmediğini belirtiyor. Çalışan exploit’lar kendi çalışmalarının ürünü.
Ne Etkileniyor
Broadcom’ün WPS kodu, düzinelerce üreticinin yönlendirici ve erişim noktalarına gömülü; Kaiser dünya çapında milyonlarca cihazın etkilen tahmininde bulunuyor.
Hassas çipler iki aileye ayrılıyor: eski eCos tabanlı modeller (BCM3380, BCM3383 ve BCM33834); burada kullanılabilir bir düzeltme bulamadığını ve hatayı kalıcı bir “forever day” (sonsuz gün) olarak adlandırdığını, yani bu cihazlarda asla düzeltilemeyecek bir açık olduğunu belirtiyor; ve yeni Linux tabanlı modeller (BCM3390, BCM65xx ve BCM68xx); üreticileri Wi-Fi yazılımını değiştirirse düzeltilebilir.
Belçika’da Kaiser, hatadan dört büyük operatörün üçünde—Proximus, Orange Belgium ve VOO—var ve sömürülebilir halde bulundu. Dördüncü operatör Telenet’in de etkilenmiş olması muhtemel ancak bir cihazı test edemedi.
Kaiser’in yayımladığı daha geniş liste; Cisco küçük işletme erişim noktalarından Huawei ve ARRIS yönlendiricilerine kadar uzanıyor ve hem doğrulanmış hem de doğrulanmamış girişleri karıştırıyor, bazıları ise bir cihazı yalnızca “olası savunmasız” olarak işaretleyen otomatik bir denekem üzerine dayanıyor.
Belçika’daki operatör bazlı sayıların, dediği gibi, yüz binlerle ifade edilen hataya ulaştığını ancak bunların tahmini değerler olduğunu belirtiyor.
Neden Yama Yok, Neden CVE Yok
Hata eski. Kaiser bu kodu en az 2010 yılına izliyor ve Broadcom’un 2018’de eksik bir yama gönderdiğini, ardından müşterilere yamaya güvenmek yerine hostapd adlı farklı bir Wi-Fi yazılım paketine geçmelerini söylediğini söylüyor. Eski eCos çiplerinde, dediği gibi, çalışır bir yama hiç gönderilmedi; bu yüzden ona “sonsuz gün” diyor.
Savunucuların ve üreticilerin hatayı takip etmesini sağlayan izleme tanımlayıcısı CVE, buna atanmadı. Kaiser, Broadcom’un hatayı 2018’den beri bildiğini, başkalarından duyduğunu ancak bir CVE kaydetmeyi ya da halka açık bir şey söylemeyi reddettiğini; bunun da birçok cihaz üreticisinin neden hiç yama yapmadığının sebebi olduğuna inandığını söylüyor.
Vakayı CERT Coordination Center’a taşıdığında, aynı gün kapatıldı; çünkü CVE atama yetkisi Broadcom’un kendisinde ve o da bunu yapmadı. Hacker News, 19 Ekim itibarıyla hataya ait bir CVE bulamadı.
Savunucular Ne Yapabilir
Kurulacak bir yama yok ve Kaiser’in saldırıyı havadan engelleyecek bir ayar gösterdiği de yok. Bunun yerine sunduğu şey, etkilenmiş ekipmanı bulma yolu: çıkarılmış firmware içinde savunmasız kodu tespit eden YARA kuralları ve canlı bir erişim noktasına kulak veren, onun savunmasız görünüp görünmediğini bildiren bir script.
İkisi de, not ettiği gibi, triaj yardımcısıdır; yama yapılmış bir cihaz kurallarla eşleşmeye devam edebilir, dolayısıyla bir eşleşme kesin bir bulgu değil, daha ileri kontrol için bir nedendir. Asla düzeltilemeyecek ekipman için pratik seçenek, değiştirmektir.
Kaiser, açığı hedefe internet üzerinden değil yakın Wi-Fi üzerinden erişen saldıranlar için uygun biçimde tanımlıyor; bu teknik, Rus devleti bağlantılı hackerların ağlara karşı sokağın diğer tarafından sızmada kullandığı bir yöntem.
Bu Gelişmeyi Toplulukta Değerlendirin
Haber hakkındaki düşüncelerinizi, donanım deneyimlerinizi ve teknik sorularınızı topluluk üyeleriyle anlık olarak tartışın.
Bu gelişme hakkında düşüncelerinizi, donanım deneyimlerinizi veya sorularınızı Topluluk Forumumuzda paylaşın.
Foruma Katıl & Yanıtla ➔

























Söz sizde.
Deneyiminizi, sorularınızı ve katkılarınızı paylaşın. E-posta adresiniz yayımlanmaz.