

Kripto Para / Zararlı Yazılım
Görsel Kaynağı: The Hacker News
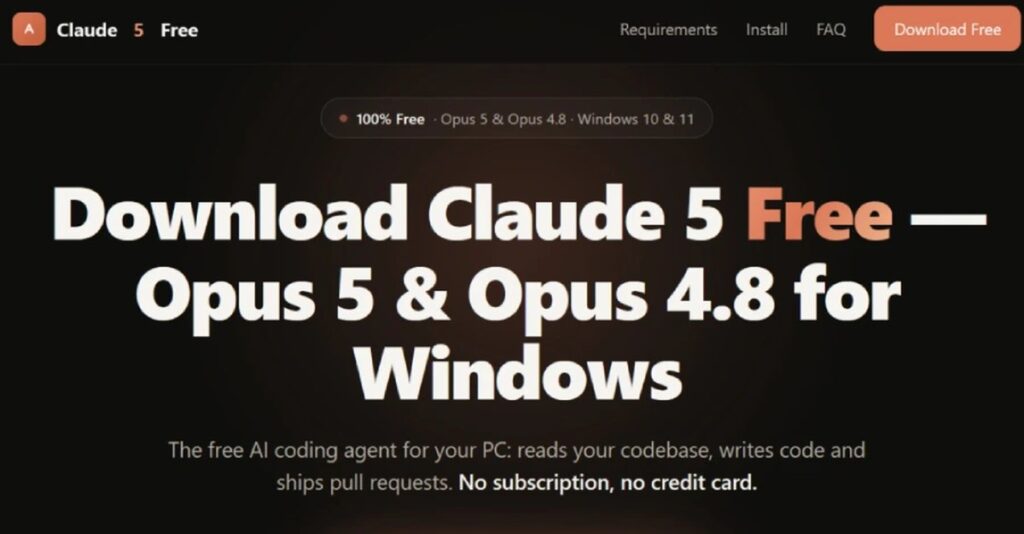
Zararlı aktörler, Anthropic Claude ve OpenAI ChatGPT için yapay zekâ (YK) masaüstü uygulamaları kılığı altında zararlı yükleyicileri ve kripto para madencilerini, Yoba kod adlı bir kampanya kapsamında dağıtıyor.

Bu faaliyet, GPT-5.6 Sol, GPT-6 Astra ve Claude Opus gibi masaüstü uygulamalar olduğunu iddia eden sahte GitHub projeleri oluşturmak, ardından YobaLoader adlı bir zararlı yazılım ailesini yüklemek içeriyor.
“Zararlı yazılım, dolaylı olarak yüklenebilmesi için OpenAI ve Anthropic’ın imzalı meşru çalıştırılabilir dosyalarının yanına yerleştiriliyor; bu, güvenlik korumalarını atlatmak için sık sık kullanılan ve DLL önyükleme (sideloading) olarak bilinen bir tekniktir,” dedi Check Point Research bir analizinde.
Projeye daha fazla güvenilirlik katmak için saldırganlar, yazılımın özelliklerini açıklayan GitHub.io sayfaları kurdu. GitHub projelerinin popülaritesi ghost ağları gibi tekniklerle manipüle edilmezken, işaretler bağlantıların Google’daki arama sonuçlarının en üstünde görünmesini sağlamak için SEO zehirleme taktiklerinin kullanıldığını gösteriyor.
Tespit edilen bazı GitHub sayfası bağlantıları aşağıda verilmiştir –
- github[.]com/gpt-5-6/sol-free-desktop
- gpt-5-6.github[.]io
- github[.]com/gpt-5-6/gpt-5-6.github.io
- github[.]com/gpt-6-astra/gpt-6-astra.github.io
- gpt-6-astra[.]github[.]io
- github[.]com/opus-5-0/opus-5-0.github[.]io
- opus-5-0[.]github[.]io
“Her depo farklı bir e-posta adresi (edwardcarlsonmkym[@]outlook[.]com, daxschneiderdjuu[@]outlook[.]com ve rioprestonlfyx[@]outlook[.]com) kullanıyor ve yükleyen kişi sırasıyla UTC+4, UTC-4 ve UTC+3 saat diliminde çalışıyor gibi görünüyor,” dedi Check Point. “Bu tutarsızlık, muhtemelen zararlı aktörün gerçek operasyonel saat dilimini gizlemeye yönelik bilinçli bir girişimi yansıtıyor.”
Bu depoların içinde, diğer dosyaların yanıında iki bileşeni de içeren ZIP arşivleri bulunuyor –
- Setup.exe, imzalı meşru OpenAI Codex veya Claude çalıştırılabilir dosyası
- winmm.dll, çalıştırılabilir dosya tarafından sideload edilen kötü amaçlı DLL
DLL, YobaDropper kod adını taşıyor ve ana çalıştırılabilir dosyanın temel adını hash’leyerek checksum değer kontrolleri uyguluyor; eğer bu, hard-coded “0xE6C2F326” değeriyle eşleşirse, yani DLL yalnızca “Setup.exe” altında çalıştırıldığında başarılı oluyor, kumandalı ortamda kendi başına çalıştırıldığında ise başarısız oluyor.
Ek analiz-engelleme teknikleri ve ön kontroller arasında 200.000 kez “Sleep(5500)” çağrısı yer alıyor, ki bu 12,73 güne denk geliyor; ayrıca Rusça, Beyaz Rusya, Tacikistan, Ermenistan, Azerbaycan, Gürcistan, Kazakistan, Kırgızistan, Türkmenistan ve Özbekçe klavye düzenine sahip makineler atlanıyor.
Görsel Kaynak: The Hacker News
Enfeksiyon sürecinden hariç tutulan başka bir dil kimliği de Tatarca. Listenin dışında kalan, ancak geçmişte böyle kontrollerde yer alan Ukrayanca.
YobaDropper kendi tarafında ise “wmpdmc.exe” ve “ampdui.dll” içeren bir DLL sideloading zinciri başlatıyor; öncekini “system32” klasöründen kopyalayıp “ProgramData” altında oluşturulan “WMProcess” adlı yeni bir dizine yerleştiriyor.
Dropper ardından gömülü bir payload çıkarıp şifresini çözüyor ve onu “wmpdui.dll” ile aynı klasöre bırakıyor. Ayrıca, meşru çalıştırılabilir dosyayı kötü amaçlı payload’ı yükleyecek şekilde çalıştıran bir zamanlanmış görev aracılığıyla kalıcılık kuruyor.
İkinci DLL ise YobaLoader. YobaDropper ile aynı kumanda-engelleme tekniğini uyguluyor ve kötü amaçlı yazılımın yalnızca “wmpdmc.exe” tarafından çalıştırılmasını, hash’i hard-coded bir değere (“0x552751E3”) göre kontrol ederek sağlıyor. Yükleyici üç ana görevden sorumlu –
- Telegram kanalından (“t[.]me/yoba_fanclub”) bir görüntü indirir.
- Son 50 baytı, sözlük kelimelerinden oluşan üç liste ve 0–999 aralığında bir tamsayı değeri kullanarak bir alan adı üretme algoritması (DGA) ile tohum olarak kullanarak, sonuçta “sıfat–isim–fiil–basamak.dedyn[.]io.” biçiminde bir alan adı elde eder.
- Alan adını girdi olarak vererek Google’ın DNS-over-HTTPS (DoH) arayüzünü sorgular ve bir DNS TXT kaydından Base64 ile kodlanmış bir komut alır.
- Yanıtı şifresini çözerek bir sonraki aşamanın yükünü indirmek için bağlantıyı (“files.catbox[.]moe/z5zpy9.dat”) elde eder.
“Bir DoH hizmeti ve yaygın dosya barındırma platformlarına dayanarak, aktör pasif DNS izlemesinden ve bazı ağ geçidi tabanlı güvenlik korumalarından kaçınmayı, komut-kontrol trafiğini düzenli kullanıcı faaliyetinden ayırt etmeyi zorlaştırmayı hedefliyor,” dedi Check Point.
İndirilen yük sonra “svchost.exe” içine enjekte edilerek XMRig kripto madencisinin çalıştırılmasıyla sonuçlanır.
Kanıtlar, ilk GitHub deposunun yaklaşık Temmuz 2026’da oluşturulmuş olduğunu gösteriyor; ancak kötü amaçlı sürümler ancak Ağustos’un sonunda yüklenmiş. Üstelik, YobaLoader’ın erken sürümlerinin yalnızca Rusya’yı enfeksyondan muaf tutarken kapsamlı hata ayıklama önleme ve sanal makine (VM) taramaları da dahil ettiği, bunların yeni sürümlerde kaldırıldığı tespit edildi.
“Yoba kampanyası, saldırganların kötü amaçlı yazılımı dağıtırken güvenilir platformları ve yapay zekâ araçlarına yönelik güncel ilgiden, ilk bakışta inandırıcı ve zararsız görünecek biçimde yararlanabileceğini gösteriyor.” Check Point, “Kodlarını tanınmış yazılım isimleriyle bir araya getirip GitHub’a yükleyerek, kullanıcıların veya temel güvenlik kontrollerinin dosyaları hemen şüpheli olarak işaretleme olasılığını düşürüyor,” dedi.
Bu Gelişmeyi Toplulukta Değerlendirin
Haber hakkındaki düşüncelerinizi, donanım deneyimlerinizi ve teknik sorularınızı topluluk üyeleriyle anlık olarak tartışın.
Bu gelişme hakkında düşüncelerinizi, donanım deneyimlerinizi veya sorularınızı Topluluk Forumumuzda paylaşın.
Foruma Katıl & Yanıtla ➔























Söz sizde.
Deneyiminizi, sorularınızı ve katkılarınızı paylaşın. E-posta adresiniz yayımlanmaz.