

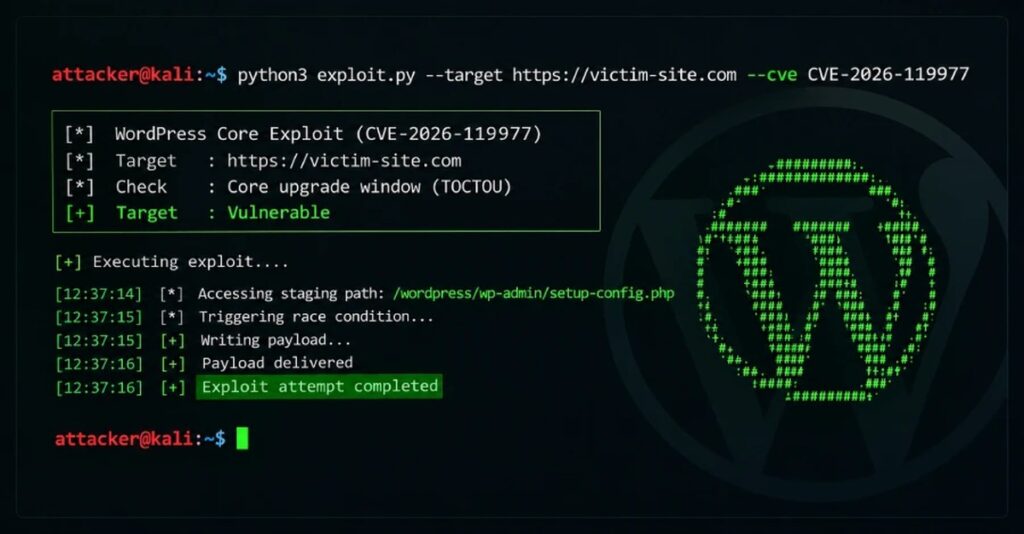
Amerika Birleşik Devletleri Siber Güvenlik ve Güvenli Altyapı Ajansı (CISA), aktif sömürü kanıtlarına atıfla, WordPress Core’daki bir güvenlik açığını Bilinen Sömürülen Açıklar (KEV) kataloguna ekledi.
High-severity (yüksek ciddiyet) olarak takip edilen, CVE-2026-119977 (CVSS puanı: 8.1) numaralı açıklık, etkilenmiş sunucular üzerinde keyfi kod çalıştırma (arbitrary code execution) elde etmek için sömürülebilecek bir Time-of-check Time-of-use (TOCTOU) yarış koşuludur. Açığın yamaları geçen ayın sonunda yayınlandı.
“WordPress Core, kimliği doğrulanmamış saldırganların yükseltme penceresi sırasında sunucuda kod çalıştırmasına olanak tanıyabilecek bir time-of-check time-of-use (TOCTOU) yarış koşul içeriyor,” dedi CISA. “Bu durum, tam paket çekirdek yükseltmeleri sırasında kullanılan öngörülebilir, web üzerinden erişilebilir sahnelendirme yollarından kaynaklanıyor.”

Açıkla ilgili ayrıntılar, geçen hafta Wordfence’in açıklığı sömürmenin sitede bir hesap gerektirmediğini belirtmesiyle ortaya çıktı. Yine de bu, saldırganın kim doğrulamasız kod çalıştırma sağlayabilecek tam bir Çirdek güncellemesi sırasında kısa bir penceresi sömürmesini gerektiriyor.
Halka açık açıklamadan sonraki ilk 21 saat içinde, WordPress güvenlik şirketi, sahnelendirilmiş “setup-config.php” kurucu yollarını hedef alan 18.500’den fazla isteği kaydettiğini söyledi. Yazdığımız anda, son 24 saat içinde açığı sömürmeye çalışan 12.632 saldırı engellenmiş durumda.
Previdian’dan gelen telemetri verileri, İsviçre’den (U.K.) coğrafi konumlandırılmış bir IP adresinden honeypot sensörlerine yönelik üç sömürü girişiminin kaydedildiğini gösteriyor. Sömürü olayları 30 Ekim 2026 tarihinde gözlemlendi.
Sömürü artık CISA tarafından resmi olarak onaylandığından, Federal Sivil Yönetim Şubesi (FCEB) kurumlarının 6 Kasım 2026 tarihine kadar düzeltmeleri uygulama zamanı var.
Bu Gelişmeyi Toplulukta Değerlendirin
Haber hakkındaki düşüncelerinizi, donanım deneyimlerinizi ve teknik sorularınızı topluluk üyeleriyle anlık olarak tartışın.
Bu gelişme hakkında düşüncelerinizi, donanım deneyimlerinizi veya sorularınızı Topluluk Forumumuzda paylaşın.
Foruma Katıl & Yanıtla ➔























Söz sizde.
Deneyiminizi, sorularınızı ve katkılarınızı paylaşın. E-posta adresiniz yayımlanmaz.