
Zararlı Yazılım / Açık
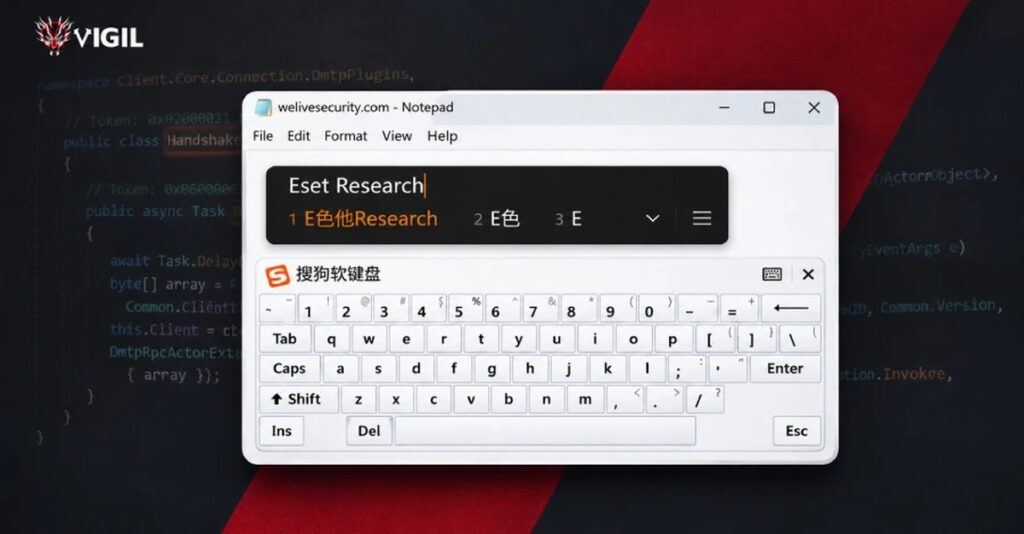
SlippyNunchucks adlı Çin ile bağlantılı bir tehdit aktörü, Sogou Giriş Yöntemi’nin Windows sürümlerindeki güvensiz HTTP iletişimini kötüye kullanarak DarkVigil (diğer adı FDMTP) adlı bir yerleştirici (implant) kurmayı hedefleyen bir gözetim kampanyasının parçası olarak bir Ad Alanı Sistemi (DNS) ele geçirme operasyonuna atfediliyor.
ESET’in bilgisine göre, 1 Temmuz 2026’da gözlemlenen kampanyanın, Hong Kong, Tayland, Japonya, Vietnam, Umman ve Sri Lanka’daki kuruluşları ve Çince konuşan bireyleri hedeflediği değerlendiriliyor.

“DarkVigil yerleştiricileri genellikle popüler Çin uygulamaları aracılığıyla kurulur,” Hacker News ile paylaşılan bir raporda ESET araştırmıcısı Anh Ho, “Bu uygulamaları kötüye kullanarak SlippyNunchucks tehdit aktörü, Asya ve Avrupa’daki Çince konuşan kullanıcılara ulaşabilmiş oldu.”
Adverserin kötüye kullandığı bazı uygulamalar arasında Sogou Giriş Yöntemi, QuickFox, QingTalk, MiYunChat, SoftCam ve tawk.to yer alıyor.
En az 15 Eylül 2023’ten beri aktif olan SlippyNunchucks, Güney ve Doğu Asya’daki kuruluşları ve Çince konuşan bireyleri hedef almasıyla biliniyor. Bu saldırılar, DarkVigil ve 20’den fazla plugin içeren modüler bir .NET çerçevesinin kurulmasına yol açtı.
Geri kapının (backdoor) kullanımının daha önce Mustang Panda ile ilişkilendirilmiş olsa da, ESET tehdit aktörü ile DarkVigil ile ilgili faaliyet arasında telemetrisinde herhangi bir taktik benzerliği bulamadığını ve bunu ayrı bir sızma kümesi olarak sınıflandırdığını belirtti.
Ağustos ayının başlarında Fortinet’in FortiGuard Incident Response Ekibi, tehdit aktörünün QuickFox VPN ve ağ hızlandırma aracının tedarik zinciri açığını, DarkVigil’i ulaştirmek için detaylandırdı.
Slovak siber güvenlik şirketine göre, adipiscing, QuickFox programının temiz bir sürümünü yayınlamasından üç gün sonra, bir ulaştırma vektörü olarak Tencent tarafından geliştirilen popüler bir Çince dil giriş yöntemi düzenleyicisi olan Sogou Giriş Yöntemi’ni sömürmeye yöneldi.
Öncelikle saldırı, uygulamanın markalı sözcük tanıtım mekanizmasının hijake edilerek kötü amaçlı bir yapılandırma sunulması; bunun da SGTool.exe aracılığıyla zararlı yazılımın dağıtımına zemin hazırlamasıyla sonuçlanıyor. SGTool.exe, çok amaçlı bir görev yönlendiricisi olarak çalışan meşru bir Sogou Giriş Yöntemi bileşenidir.
Temiz bir ortamda çalıştırılabilir dosya, bir yapılandırma almak için “config.pinyin.sogou[.]com/api/brandScd/getBrandScd.php” uç noktasına bir HTTP isteği gönderir. Ancak ESET’in tespit ettiği saldırıda, alan adının DNS çözümlemesi bozularak bu iki sunucudan birine çözümletiliyor:
- 47.239.250[.]102 (sogou-cdn[.]com)
- 47.237.122[.]175 (dev.soft-png-cdn.com)
Bu DNS hijakının sonucu olarak, “getBrandScd.php” uç noktasına yapılan HTTP istekleri bu sunuculardan birine yönlendiriliyor ve sunucular kötü amaçlı bir yapılandırma ile yanıtlıyor. Yapılandırma da çalıştırılabilir dosyaya, “sogou-cdn[.]com” adresinden iki ek yük indirip zararlı yazılımı DLL önyükleme (sideloading) yoluyla başlatma talimatını veriyor:
- Meşru bir Adobe çalıştırılabilir dosyası (“biz_helper.exe”)
- DarkVigil içeren sahte bir DLL (“libcef.dll”)
DarkVigil, komut ve kontrol (C2) için Duplex Message Transport Protocol (DMTP) kullanmasıyla dikkat çekiyor; bu da istemcinin kalıcılığı veya veri toplama kolaylaştırmak için saldırgan kontrolündeki bir sunucudan aldığı eklentileri çalıştırıp yönetmesine olanak tanıyor.
Sorumlu ifşa sonrasında Tencent, etkilenen HTTP isteklerini HTTPS’ye taşıyarak açığı (CVE-2026-120422) 29 Ekim 2026’da yayınlanan 16.10 sürümünde giderdi.
SlippyNunchucks’ın Çin hükümetinin çıkarlarını gözeterek faaliyet gösterdiği şüpheleniliyor; ESET bunu bir devlet destekli gözetim çabası olarak tanımlıyor.
“SlippyNunchucks birden fazla sektördeki kuruluşları ve bireyleri hedeflese de, Sri Lanka, Hong Kong ve Filipinler’de Çin dili çevrimiçi bahis platformları işleten bir kuruluşa yönelik önemli ölçüde gözetim faaliyeti tespit ettik,” dedi ESET.
“Bu örgütün hedef alınması, Çin’in kumar faaliyetlerine yönelik kısıtlamaları—kumar işletmeciliği için cezaî yaptırımlar ve Çin vatandaşlarını yurtdışında kumar oynamaya yönlendirme—göz önüne alındığında dikkat çekici.”
Bu, Çin bağlantılı tehdit aktörlerinin Sogou Giriş Yöntemini kötü amaçlı yazılım dağıtımı için bir giriş noktası olarak kullanmasının ilk değil. Eylül 2026’da Gen Digital, giriş yöntemi düzenleyicisindeki (CVE-2026-51990) artık yamalanan bir açığın, UNC3569 tarafından GRAYRABBIT adlı bir arka kapıyı, özenle hazırlanmış bir bağlantı aracılığıyla yerleştirmek için kullandığını belirtmişti.
“Açık, tek tıkla sömürülebilen tek bir exploits haline getirmek için üç ayrı zayıflığı birbirine bağlar: sgbiz: özel protokol işleyicisinde doğrulanmamış komut satırı argümanı enjeksiyonu, CEF tabanlı WebView’da sınırsız URL gezinmesi ve ciddi şekilde güncellenmemiş, korumasız Chromium tarayıcı motoru [CVE-2021-38003’e karşı hassas],” diye belirtti Gen Digital.
Kötü Amaçlı Yazılım
Devlet Destekli Saldırgan
Bu Gelişmeyi Toplulukta Değerlendirin
Haber hakkındaki düşüncelerinizi, donanım deneyimlerinizi ve teknik sorularınızı topluluk üyeleriyle anlık olarak tartışın.
Bu gelişme hakkında düşüncelerinizi, donanım deneyimlerinizi veya sorularınızı Topluluk Forumumuzda paylaşın.
Foruma Katıl & Yanıtla ➔























Söz sizde.
Deneyiminizi, sorularınızı ve katkılarınızı paylaşın. E-posta adresiniz yayımlanmaz.