

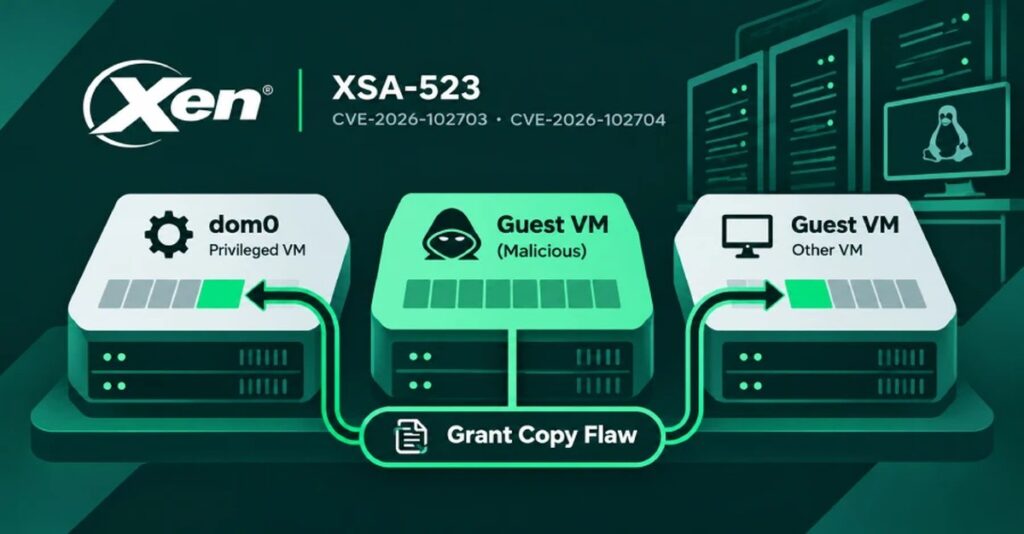
Xen hypervisor’daki iki açık, kötü niyetli bir misafir sanal makinenin (VM), aynı ana makinedeki diğer VM’lerin ve dom0’nun belleğine okuma ve yazma izini veriyor.
Dom0, varsayılan olarak tam izinlere sahip olan ve diğerlerini yöneten VM’dir. Yama mevcut ancak bilinen bir önlem yok; Xen Project, 3 Kasım’da yayımladığı bir açıklamada bunu belirtti.
4.6 ve sonrasında tüm Xen sürümleri açığa açıkken, 4.5 ve öncesinde değildir. Açıklar CVE-2026-102703 ve CVE-2026-102704 numaraları altında, Xen XSA-523 açıklaması kapsamında takip ediliyor.

Xen Project, açıkların AI şirketi Anthropic tarafından Claude modeli kullanılarak bulunmasıyla sonuçlandığını belirtti. Ada Logics’ten Stephan Lipp ardından bulguyu doğruladı ve CodeAnt AI Güvenlik Araştırma Ekibi daha sonra aynı sorunu bağımsız olarak bildirdi.
Açıklar, Xen’in VM’ler arasında veri kopyalamak için kullandığı grant kopyalama işleminde bulunuyor. Her VM, Xen’e hangi bellek sayfalarının diğer VM’ler tarafından kullanılabileceğini söylüyor ve Xen bu izinleri denetliyor.
Aynı bellek sayfası içindeki bir kopyalama grubunda tasarruf etmek için Xen, daha önce yaptığı denetimleri yeniden kullanıyor. Bazı durumlarda, yapması gerektiğinde tekrar denetmedi. Bu hata, kötü niyetli bir misafirin sahip olmadığı belleğe okuma ve yazma yapabilmesini sağlıyor.
Xen etrafında inşa edilmiş açık kaynaklı bir sanallaştırma platformu olan XCP-ng, güncelleme notlarında “tek bir saldırıya uğramış misafirin izole ortamından çıkıp tüm ana makineyi ele geçirebileceğini” belirtti.
Xen’in açıklaması, açıkları kullanan herhangi bir saldırıdan bahsetmiyor veya saldırının VM içinde hangi erişimi gerektirdiğini belirtmiyor.
Qubes OS, yazılımları qubes olarak adlandırılan ayrı Xen tabanlı bölmelerde tutan, güvenlik odaklı bir masaüstü işletim sistemidir. Bir bildirime göre, desteklenen her sürüm ve yapılandırma etkileniyor. Düzeltilmesi, hâlâ desteklediği tek sürüm olan Qubes 4.3 için.
4.6 ve sonrasında tüm Xen sürümleri açığa açık olduğundan, bu sürümler üzerine inşa edilen diğer ürünler, üreticileri XSA-523 yamalarını eklemedikçe etkileniyor. 4 Kasım itibarıyla Debian’ın güvenlik takipçisi, xen paketini bookworm, trixie ve forky sürümlerinde açığa açık, sid’de ise düzeltilmiş olarak listeliyor.
Platforma Göre Düzeltmeler ve Yeniden Başlatmalar
Bunlar, şu ana kadar yayımlanan düzeltmelerdir:
- Xen kaynağı: Uyarıda, xen-unstable için Xen 4.19.x’e ve Xen 4.18.x için 4.17.x’e yamalar bulunmaktadır.
- Xen 4.6 ile 4.16: Uyarıda bu sürümler için bir yama yoktur. Xen 4.16’nın güvenlik desteği 2 Aralık 2024’te sona erdi.
- XCP-ng 8.3: 3 Kasım’da yayımlanan xen-4.17.7-4.2.xcpng8.3. Sunucuların yeniden başlatılması gerekir. XCP-ng’yi destekleyen Vates, etki düzeyini Kritik olarak değerlendiriyor.
- Qubes OS 4.3: dom0 içinde Xen paketleri 4.19.6-3 sürümündedir. Dom0’nun yeniden başlatılması gerekir ve Anti Evil Maid kullanıcıları yeni Xen ikili dosyalarının PCR18 ve PCR19’u değiştirmesi nedeniyle gizli parolalarını yeniden mühürlemeleri gerekir.
Qubes, kullanıcılara 3 Kasım’da güncellemeleri normal şekilde kurmaya devam etmelerini söyledi. Ardından düzeltilmiş paketler, topluluk testlerinin ardından önümüzdeki iki hafta içinde kararlı depoya taşınmak üzere güvenlik-testi deposunda yer aldı.
XSA-523, 28 Temmuz’da Xen’in açıkladığı daha eski bir kopya açığı olan ve kendi yamalarına sahip olan XSA-500’den ayrıdır.
Bu Gelişmeyi Toplulukta Değerlendirin
Haber hakkındaki düşüncelerinizi, donanım deneyimlerinizi ve teknik sorularınızı topluluk üyeleriyle anlık olarak tartışın.
Bu gelişme hakkında düşüncelerinizi, donanım deneyimlerinizi veya sorularınızı Topluluk Forumumuzda paylaşın.
Foruma Katıl & Yanıtla ➔























Söz sizde.
Deneyiminizi, sorularınızı ve katkılarınızı paylaşın. E-posta adresiniz yayımlanmaz.