

Görsel Kaynağı: The Hacker News
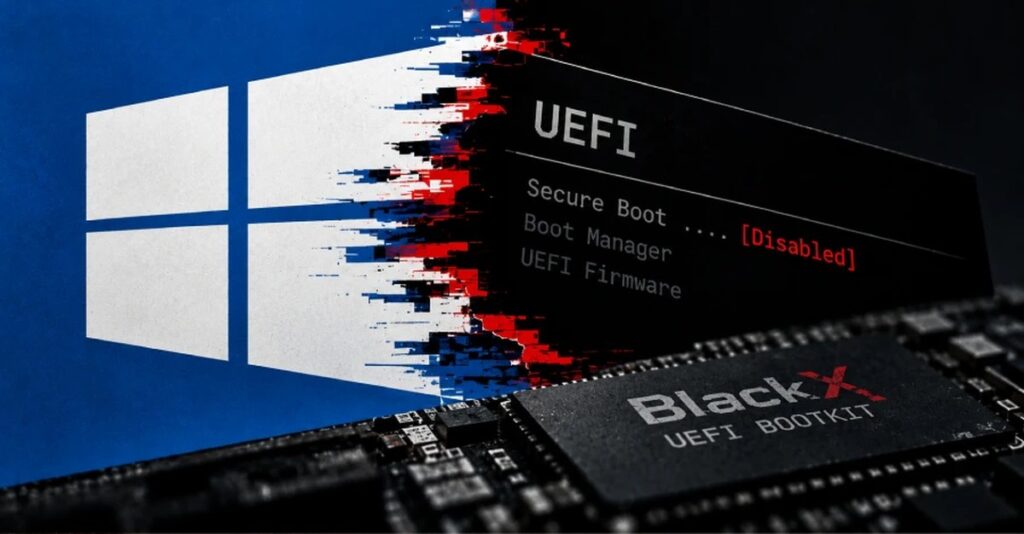
Orta Asya’daki diplomatik kuruluşlar, BlackX adlı gelişmiş bir Unified Extensible Firmware Interface (UEFI) bootkit’i tarafından hedef alındı.
Kaspersky, bu hafta yayımladığı teknik bir raporda, faaliyetin 2026’nın başlarında Tacikistan, Özbekistan ve Türkmenistan’daki diplomatik kuruluşları tek tek hedef aldığını ve APT41 olarak bilinen Çin bağlantılı, devlet destekli bir siber saldırgan grubu tarafından organize edilmiş olabileceği şüphesi taşıdığını belirtti.

Zararlı yazılımın konuşlandırılmasındaki temel amaç, Microsoft Windows önyükleme savunmalarının yanı sıra üçüncü taraf güvenlik çözümlerini de etkisiz hale getirmek ve aynı zamanda saldırıya uğrayan cihazlarda uzun süreli, gizli erişimi sürdürmek.
Önemli olan, BlackX’in kötü şöhretli bir bootkit olan BlackLotus’un güncellenmiş bir sürümü olarak değerlendirilmesidir; BlackLotus ilk olarak sonbahar 2022’de siber suç forumlarında reklamı yaparken gözlemlendi ve varlığı Mart 2023’te ESET tarafından resmi olarak doğrulandı.
BlackLotus, işletim sisteminin başlamadan önce zararlı kodu yüklemek için şu anda yamalanmış bir Secure Boot bypass (Secure Boot’u atlatma) açığını, CVE-2022-21894 (CVSS puanı: 4.4) olarak izlenen ve Baton Drop olarak da bilinen açığı kullanacak şekilde tasarlandı. Ancak başarılı sömürü, saldırganın yönetici (administrator) ayrıcalıklarına ya da hedef ana bilgisayara fiziksel erişimi olmasına bağlıdır.
“Bu bootkit’in bir tehdit aktörü tarafından kullanımının öncelikle kalıcılık ve savunmadan kaçınma mekanizması olduğu kritik öneme sahiptir,” diye not düştü Microsoft o dönemde. “İlk aşama yükü ya da ilk erişim vektörü değildir ve yalnızca bir tehdit aktörünün zaten ayrıcalıklı erişim ya da fiziksel erişim kazandığı bir cihaza konuşlandırılabilir.”
Rusya merkezli güvenlik şirketi, saldırganların kuruluşların bu manuel adımları yerine getirmemesinden faydalandığını tespit etti; bu da onlara “yamalanmış” olan sistemlerde bile Baton Drop açığını kullanmaya devam etmelerine olanak tanıdı.
“19 Ekim 2026’da bu sertifika süresi doldu, ancak bu, sertifika kara listeye alınmadıkça zayıf ikili dosyaların yüklenmesini engellemez,” araştırmacılar Georgy Kucherin, Vladimir Nestor ve Vasily Berdnikov söyledi.
“Bu kampanyanın arkasındaki tehdit aktörünün, kuruluşların Baton Drop yamasını manuel olarak etkinleştirmenin önemini az sayıda kuruluşun fark etmesini hesaba katmış olması muhtemel. Bu nedenle, BlackLotus’un nasıl çalıştığını anlamaya ve bu bootkit’in bir kopyasını oluşturmaya zaman yatırmaya karar verdiklerini düşünüyoruz.”
Saldırganların, BlackX’i mağdur ağlara belirsiz bir yöntemle sızıp yönetici ayrıcalıkları elde ettikten sonra dağıttıkları gözlemlendi. Bootkit’i kurmak için tehdit aktörü aşağıdaki dosyaları bırakır –
- inst.exe, bir kurucu çalıştırılabilir dosya
- PVMDIJGKAX2, kurulum için gerekli dosyaları ve dizeleri içeren şifreli, uzantısız bir dosya
Kurucu, komut satırından “C:\ProgramData\Intel\inst.exe PVMDIJGKAX2 Q46F6MDLI3RX2KV1” şeklinde çalıştırılır; burada “Q46F6MDLI3RX2KV1” şifre çözme için kullanılan RC4 anahtarıdır.
İkili, hem sistem hem de UEFI bölümlerine ek dosyalar bırakarak CVE-2022-21894’ü BlackLotus’ta kullanılanla “dikkat çekici derecede benzer” bir yöntemle sömürür. Son amaç aynı kalır: enfekte makinelerde rastgele EFI dosyalarının yüklenmesi için Makine Sahibi Anahtarlarını (MOK) kurmak ve Secure Boot’i etkilemek.
Burada dikkat çeken şey, BlackLotus’un tam kaynak kodunun hiçbir zaman kamuya açık hale getirilmemiş olması; bu da BlackX’in arkasındaki tehdit aktörlerinin hem orijinal bootkit’i tersine mühendislikle incelemiş olabileceğini hem de kaynak kodunu başka bir taraftan satın almış olabileceğini gösteriyor.
“Her iki durumda da bu ilginç bir gözlem, çünkü APT aktörlerinin siber suç aktörlerinden fikir veya kod ödünç aldığını nadiren görüyoruz,” dedi Kaspersky.
Sömürülmenin ardından teslim edilen UEFI yükısağı, Windows çekirdeğine kötü amaçlı bir sürücü enjekte edecek şekilde tasarlanmıştır. Sürücü, Wenjiang District Mingyu Network Technology Service Studio adlı bir şirkete ait bir sertifikayla imzalanmıştır. Sertifika daha sonra ihraza tarafından iptal edilmiştir.
Bring your own vulnerable driver (BYOVD) saldırısında olduğu gibi sürücü, makinede kurulu uç nokta güvenlik yazılımının işlevselliğini bozmaya çalışır. İlginç bir gelişme olarak, yalnızca Kaspersky veya Avast ile ilişkili güvenlik programları mevcut olduğunda, yetkisiz değişikliklerin bazıları çalıştırılabilir. Ancak Kaspersky’nin analizi, bu rutinlerin etkisiz olduğunu tespit etmiştir.
Sadece güvenlik çözümlerini etkisiz hale getirmeye çalışmakla kalmayan sürücü, siber casusluk için kullanıcı modunda bir yük de bırakır. Böyle iki yük gözlemlenmiştir –
- Google Drive, OneDrive ve Yandex.Disk’i komut ve kontrol (C2) için kullanarak düzenli işletme iş akışlarıyla uyum sağlamaya çalışan, ek .NET yükleri iletebilen bir uzak erişim trjanı. Ayrıca sistem bilgilerini toplayan ve ilgi çeken dosyaları yükleyen özelliklere sahiptir.
- Yazılımcının bootkit’i tarafından da sağlanan meşru “googleupdate.exe” ikili dosyası tarafından sideloadlanan, OxiDLLRunner olarak adlandırılan kötü amaçlı DLL. DLL, Rust yükünü şifresini çözer ve “archivetj[.]com” ile iletişim kurarak daha DLL eklentileri alır ve çalıştırır.
BlackX’in APT41 ile bağlantıları, Haziran 2026’daki ESET raporundan gelmektedir; bu rapor, Honduras, Tayvan, Tayland ve Pakistan’daki devlet kurumlarını hedefleyen saldırılarda 2023 ile 2024 yılları arasında SprySOCKS adlı bir Windows arka kapının kullanıldığını belgelemiştir. Aquatic Panda ve Earth Lusca olarak da izlenen FishMonger’in APT41 çatısı altında faaliyet gösterdiği değerlendirilmektedir.
Slovak siber güvenlik şirketi, arka kapının bazı sürümlerinin, Microsoft’un CVE-2022-21894’ü düzeltmek için getirdiği önlemleri atlayan bir bypass olan CVE‑2023‑24932’yi muhtemelen kullanan bir UEFI bootkit bileşeni içerebileceğine dair “sınırlı işaretler” bulduğunu belirtti. Bu, ayrıcalıklı bir saldırganın işletim sistemini, CVE-2022-21894’ü yeniden ortaya çıkarmak için eski, meşru olarak Microsoft tarafından imzalanmış bir Windows Boot Manager sürümü kullanarak önyükleme yapmaya zorladığı bir sürüm düşürme saldırısıdır.
İlginç bir örtüşme olarak BlackX ile FishMonger’ın kullandığı kernel yerleşimi içinde “xdd” dizgesinin bulunması, bu saldırılarda kullanılan UEFI bootkit’in başka hiçbir şey değil de BlackX olması ihtimalini gündeme getiriyor. Çin hizalı hackerları Çin’e yönlendiren ikinci ipucu, yüklerin dağıtılması için DLL önyükleme (sideloading) tekniğinin kullanılması; bu, kökeni Çin olan tehdit aktörleri arasında son derece yaygın bir örüntü.
“Ticari bir suç yazılımı aracını uyarlayarak grup, Windows önyükleme işlemlerini korumak amacıyla tasarlanan önlemleri atlayabildi,” dedi Kucherin. “Bu hibrit yaklaşım, gelişmiş düşmanların kalıcı ve görünmez bir kontrol kurmak için yüksek değerli ağlarda tekerleği yeniden icat etmelerine gerek olmadığını kanıtlıyor.”
Güncelleme
Yorum istendiğinde ESET araştırma ekibi, BlackX ile FishMonger örneği arasındaki benzerlikleri kabul etti, ancak iki örneği karşılaştırmadan herhangi bir bağlantıyı onaylayamayacaklarını belirtti.
“BlackX’i bizim Haziran 2026 FishMonger araştırmamıza bağlayan bazı benzerlikler görünüyor (Baton Drop açığı CVE-2022-21894’ün olası sömürülmesi, ‘xdd’ tanımlayıcısı ve Çin hizalı tehdit aktörü dahil),” dedi araştırma ekibi The Hacker News’a.
“Ancak, altta yatan örneği kendimiz karşılaştırmadan, iki örnek arasındaki doğrudan bağlantıyı güvenilir bir şekilde onaylayamayız veya reddedemeyiz. Katılım gösteren tehdit aktörlerinin faaliyetlerini izlemeye devam ediyoruz ve uygun göründüğünde ek ayrıntıları paylaşacağız.”
(Haber, ESET’ten gelen bir yanıttı içerecek şekilde yayımdan sonra güncellenmiştir.)
Bu Gelişmeyi Toplulukta Değerlendirin
Haber hakkındaki düşüncelerinizi, donanım deneyimlerinizi ve teknik sorularınızı topluluk üyeleriyle anlık olarak tartışın.
Bu gelişme hakkında düşüncelerinizi, donanım deneyimlerinizi veya sorularınızı Topluluk Forumumuzda paylaşın.
Foruma Katıl & Yanıtla ➔























Söz sizde.
Deneyiminizi, sorularınızı ve katkılarınızı paylaşın. E-posta adresiniz yayımlanmaz.