

Gorsel Kaynagi: The Hacker News
Siber güvenlik araştırmacıları, Fortinet FortiGate ve Palo Alto Networks GlobalProtect gibi açığa çıkmış ağ uç cihazlarını hedef alan kapsamlı bir kampanyanın ayrıntılarını açıkladı.
“Bu soruşturmanın bulguları, bu kampanyanın operatörlerinin dünya çapında çok sayıda kuruluş erişimine eriştiğini ve bazı mağdurları daha da zayıflatmayı denediğini, kalıcı uzak erişim ve veri sızdırma ile sonuçlandığını gösteriyor,” diyerek Group-IB ve NyxLab tarafından yayımlanan ortak bir soruşturmadan alıntıladı.

Yaygın sömürü faaliyeti, k0t kod adlı tehdit aktörüye atfediliyor; aynı zamanda CryptoFeel, Member19 ve QazWsxShop takma adlarını da kullanıyor. Siber suçlu aktörü ilk kez 22 Ekim 2025 tarihinde gerçek ortamda gözlemlendi.
Tehdit aktörünün, Qilin ve The Gentlemen gibi fidye yazılımı gruplarıyla bağlantılarını paylaştığı, muhtemelen bir ilk erişim aracı veya ortak olarak faaliyet gösterdiği değerlendiriliyor. Tehdit aktörünün karanlık ağ faaliyetlerinin analizi, FOFA ve ZoomEye gibi metadata arama motorları için açıklama exploit kodları ve araçları ya da premium hesaplar satın almaya yönelik belirgin bir ilgi ortaya koyuyor.
Kampanyanın mağdurları küresel nitelikte ve açığa çıkmış ağ cihazlarına yönelik ayırt edilmemiş hedeflemenin bir sonucu olarak geniş bir sektör yelpazesine sahip. Kompromise uğrayanların önemli bir kısmının Şubat ile Haziran 2026 arasında gerçekleştiği, bunun ayrıca FortiBleed kod adlı başka bir kimlik avı kampanyasıyla da örtüştüğü belirtiliyor.
Mağdurların neredeyse %38’i Pasifik Asya bölgesinde, ardından Latin Amerika’da %31,9, Avrupa’da %15,8 ve Orta Doğu ile Kuzey Afrika’da %12,7 oranında yoğunlaşıyor.
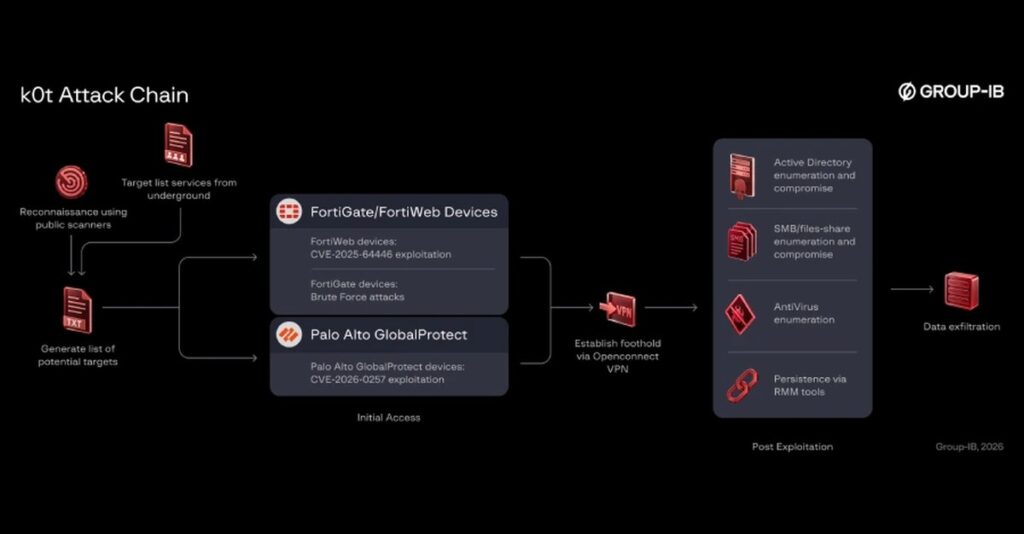
Saldırı zinciri şöyle işliyor –
- FOFA ve ZoomEye gibi halka açık tarama araçlarını kullanarak internete açık VPN ve güvenlik duvarı cihazlarını keşfetmek, adayları ürüne göre filtrelemek ve potansiyel olarak zayıf uç cihazlardan hedef listeleri oluşturmak.
- Bu cihazlara, “fortnew.py” ve “exploit_2026_0257.py” adlı özel Python betikleri aracılığıyla CVE-2025-64446 (FortiWeb’de yol geçişi açığı) ve CVE-2026-0257 (Palo Alto Networks PAN-OS ve Prisma Access’de kimlik doğrulama atlatma açığı) gibi bilinen açıkları kullanarak sömürmek ya da yaygın kullanıcı adı ve parola kombinasyonlarıyla zorlama saldırıları gerçekleştirerek ilk erişimi sağlamak.
- OpenConnect VPN bağlantısı aracılığıyla hedeflerde sağlam bir taban oluşturmak.
- Aktif dizin, SMB ve kurulu antivirüs çözümünün keşfi gibi sömürü sonrası işlemler ve ek kimlik bilgisi hırsızlığı gerçekleştirmek.
- MeshCentral Agent, Atera, Teramind ve AnyDes gibi meşuzak uzak erişim araçları ile AdaptixC2 adlı açık kaynaklı, saldırgan taklidi çerçevesi kullanarak ana bilgisayarda kalıcılık sağlamak.
- Toplanan verileri Rclone kullanarak Wasabi S3 kovalarına ve MEGA bulut sürücülerine aktarmak.
Saldırılar, ayrıca NetExec, SoftPerfect, Impacket, noPac, Kerbrute, PetitPotam ve Mimikatz gibi meşru yönetici ve penetrasyon testi araçlarının, kurbanların kurumsal ortamlarına daha derinlemesine nüfuz etmek için kullanılmasıyla da karakterize ediliyor.
“k0t, potansiyel hedefleri bireysel kuruluşları araştırmaktansa ölçekli biçimde açığa çıkarılmış ağ cihazlarını keşfederek seçiyor gibi görünüyor,” diyor Group-IB ve NyxLab araştırmacıları. “Belirlediği coğrafi öncelikler önce Amerika Birleşik Devletleri ve Kanada ile başlıyor, ardından Avrupa ülkeleri ve seçili APAC pazarları geliyor.”
“Açığa çıkarılmış bir cihazın ürünü ve konumu dolayısıyla, bu kampanyada gözlemlenen geniş kurban yelpazesıyla tutarlı biçimde, o cihazı işleten kuruluşun sektöründen çok daha önemli görünüyor.”
k0t’in Qilin ve The Gentlemen ile bağlantıları, kampanyanın birçok kurbanının ayrıca fidye yazılımı grupları tarafından veri sızdırma sitelerinde listelenmesinden kaynaklanıyor. Ancak tehdit ile bu çeteler arasındaki bağlantının kesin doğası belirsiz.
Buna ek olarak Group-IB ve NyxLab, bu faaliyet ile FortBleed arasında “ihmal edilebilir ölçüde bir örtüşme” buldu. Kampanya ile bağlantılı olarak ağ cihazları ve LDAP çıktılarıyla ilişkilendirilen 70.000’den fazla ifşa edilen kimlik bilgisi tespit edildi.
“Bu, operatörlerin çoğunun muhtemelen FortiBleed faaliyet kümesinde yer aldğine dair raporlarla örtüşüyor ve bunun daha geniş FortiBleed ile ilişkili faaliyet çerçevesinde ayrı bir veri seti, operatör alt kümesi veya ilgili bir erişim operasyonu olabileceğini gösteriyor,” araştırmacılar şunu söyledi. “Kurumların, bu raporde belirtilen herhangi bir açıklığın uygun şekilde giderilmesini sağlamak için harekete geçmeleri tavsiye ediliyor.”
Bu Gelişmeyi Toplulukta Değerlendirin
Haber hakkındaki düşüncelerinizi, donanım deneyimlerinizi ve teknik sorularınızı topluluk üyeleriyle anlık olarak tartışın.
Bu gelişme hakkında düşüncelerinizi, donanım deneyimlerinizi veya sorularınızı Topluluk Forumumuzda paylaşın.
Foruma Katıl & Yanıtla ➔























Söz sizde.
Deneyiminizi, sorularınızı ve katkılarınızı paylaşın. E-posta adresiniz yayımlanmaz.