

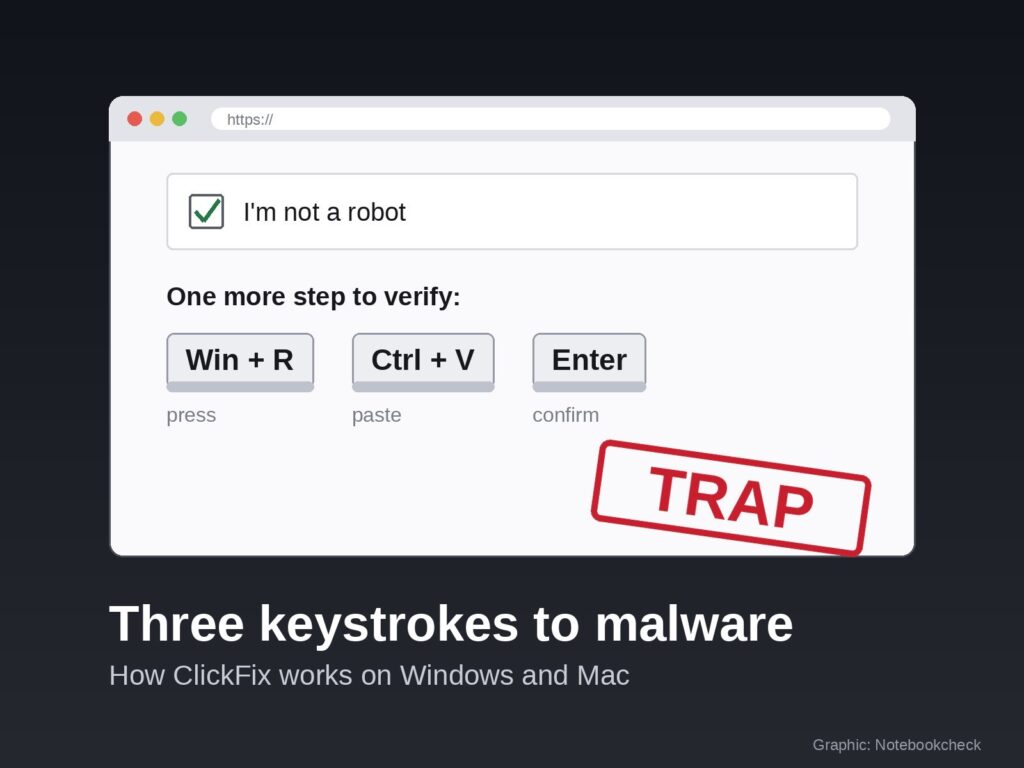
Bir CAPTCHA, bir hata mesajı ya da Claude veya ChatGPT için bir kurulum kılavuzu, Win + R tuşlarına basıp yapıştırmanızı ve Enter’a basmanızı söylüyor. Bunu yapmak, kendi bilgisayarınıza kötü amaçlı yazılım kurmanıza yol açar. İşte ClickFix’in Windows ve Mac’te nasıl çalıştığı, tuzağın nasıl tanınacağı ve komutu zaten çalıştırdıysanız ne yapmanız gerektiği.
Steffen Zahn tarafından
çeviren

Steffen Zahn),
Yayınlanma
🇩🇪 🇪🇸 …
🇵🇹 🇮🇹 🇳🇱 🇫🇷 🇵🇱 🇹🇷 🇷🇺 🇭🇺 🇨🇳 🇸🇪
ClickFix, şu anda kullanılan en etkili saldırı tekniklerinden biri ve bir yazılım açığına dayanmıyor. Mağdur, kötü amaçlı yazılımı kendi kendine üç tuş vuruşuyla çalıştırıyor. Microsoft, Şubat ile 2026’nın Mayıs başları arasında bu tür saldırgan teminli komutların 1,1 milyondan fazla cihazda çalıştığını, bunun önceki döneme göre yaklaşık sekiz katı olduğunu, 2026 Dijital Savunma Raporu’nda belirtti. Teknik ayrıca devlet ağlarına da ulaştı. Almanya’nın federal siber güvenlik ajansı BSI, 4 Eylül’de saldırganların TerminalFix adlı bir varyantı kullanarak bir devlet kurumunun ağına sızdığını ve fidye yazılımı yaymaya çalıştığını bildirdi.
Saldırı nasıl işliyor
Basit bir şey yapmanızı isteyen bir web sitesinde başlıyor. Bazen “Ben bir robot değilim” onay kutusu, bazen sahte bir tarayıcı hatası, bazen de tanınmış bir program için kurulum kılavuzu. Tıkladığınız anda sayfadaki bir betik, size haber vermeden bir komutu panonuz kopyalıyor. Microsoft bu süreci detaylı bir analizde açıklıyor. Ardından asıl önemli olan talimat geliyor. Windows’ta Win + R tuşlarına basmanız, Ctrl + V ile yapıştırmanız ve Enter’a basmanız söyleniyor. Daha yeni kampanyalar, Windows Terminal’i doğrudan açan Win + X’in ardından I tuşunu kullanıyor. Mac’te ise Terminal’i açmanız ve komutu oraya yapıştırmanız isteniyor.
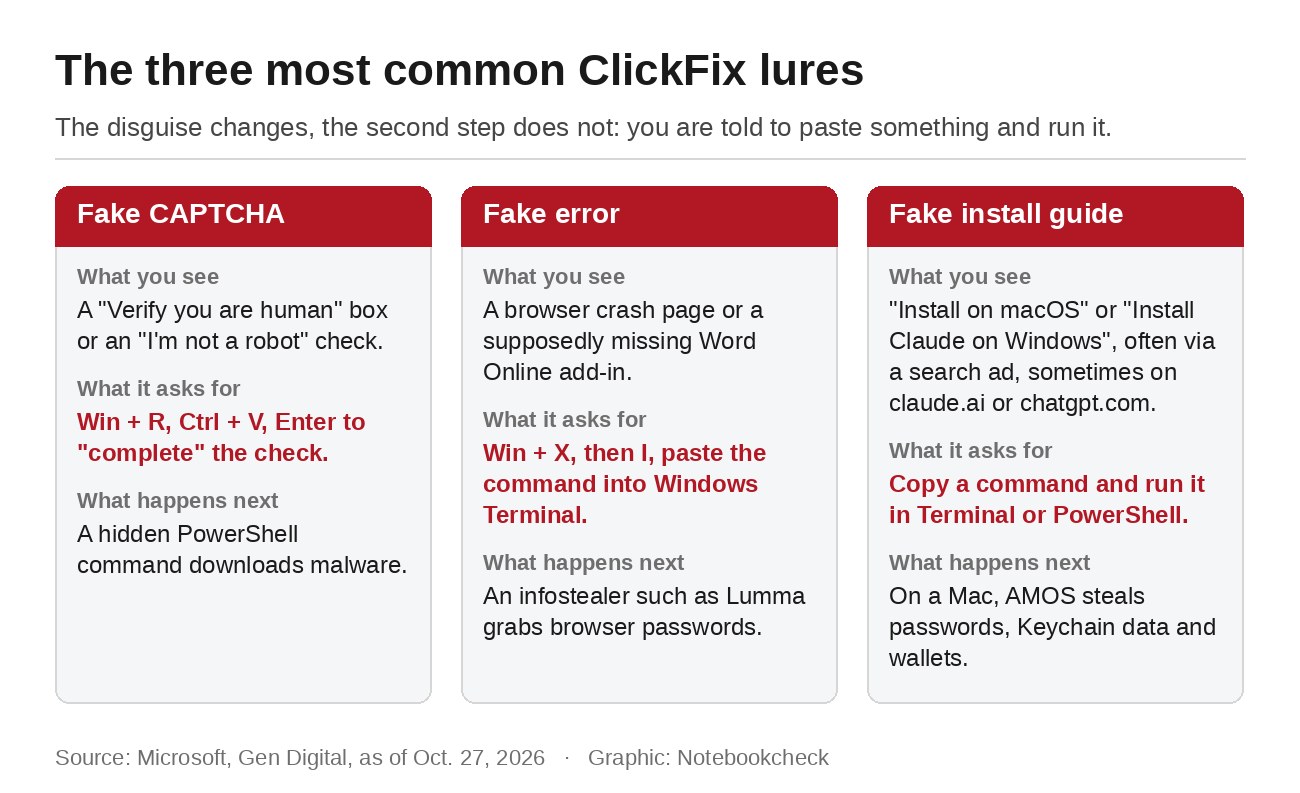
Tuzaklar çeşitli. Microsoft, Cloudflare tarzında “İnsan olduğunuzu doğrulayın” kutulu sahte kontroller, sahte bir Chrome çökme sayfası, sahte bir Word Online eklentisi eksikliği, sahte Discord sunucu doğrulamaları ve yayın sitelerindeki düzenlenmiş oynatma butonlarını sıralıyor. Hepsinin ortak olduğu ikinci adım, klavyenizi gerektiren adım.
Komut karıştırıldığı için ne işe yaradığını anlayamazsınız. Çoğu durumda Lumma gibi bir bilgi çalanı Windows’ta, AMOS olarak da bilinen Atomic Stealer ise Mac’te indirir. Bu programlar kaydedilmiş şifreleri, oturum çerezlerini ve kripto cüzdanlarını çalar. Komutu siz başlattığınız için güvenlik araçlarının çoğu onu engellemez.
ⓘ Microsoft, Gen Digital
Sahte bir CAPTCHA, sahte bir tarayıcı hatası ya da sahte bir kurulum kılavuzu. Her biri, kendinizin yapmanız gereken bir komutla biter.
Claude ve ChatGPT kullanıcıları neden en iyi hedeflerdir
Saldırganlar, birçok kişinin bir şey kurmaya çalıştığı yere gider. BleepingComputer tarafından yayımlanan Push Security verilerine göre, tıklamalı onay sayfalarının beşte dördü artık e-posta yerine arama motorları aracılığıyla ziyaret ediliyor. Analiz hizmeti ANY.RUN, Nisan ile Ekim arasında sahte yapay zekâ araçlarıyla ilgili 1.258 soruşturma kaydetti ve bunların yüzde 81’i Claude, ChatGPT veya Codex’i taklit ediyordu. Yakın zamanda yaşanan bir olay, bunun ne kadar iyi işlediğini gösteriyor. Sahte indirme sayfaları claude.ai’nin kendisinde barındırılmış ve Google reklamlarıyla tanıtılmıştı. Ekim’in başlarında chatgpt.com üzerindeki sahte bir ChatGPT modeli, kullanıcıları Windows için bir komuta yönlendirdi. Tarayıcı çubuğunuzdaki gerçek adres artık bir sayfanın güvenli olduğunun kanıtı değil.
Arama reklamları, normal sonuçlardan ayırt etmek zorundadır. Normal listelerin üstünde görünür ve yalnızca küçük bir “Sponsorlu” etiketi taşır. “Claude Mac” ya da “ChatGPT indir” araması yapıp ilk sonuca tıklarsanız, tam o arama için satın alınmış bir sayfada bulunabilirsiniz. Üreticinin adresini kendiniz yazmak ya da yer imini kullanmak bu yolu tamamen ortadan kaldırır.
Mac kampanyaları da ayırt etmek giderek zorlaşıyor. Ağustos ayında Microsoft, yalnızca tarayıcı ve donanım gerçek bir Mac’e benzediğinde avını gösteren bir macOS kampanyasını betimledi. Test sistemleri kullanan güvenlik araştırmacıları ya boş bir sayfa ya da zararsız bir oyalama nesnesi görüyor.
Apple ve Microsoft bunun için ne yapıyor
Apple, macOS 26.4 sürümünde bir koruma özelliği ekledi. Şüpheli bir komutu Terminal’e yapıştırdığınızda macOS bunu engeller ve “Olası kötü amaçlı yazılım, yapıştırma engellendi” mesajını gösterir. BleepingComputer’a göre kullanıcılar uyarıyı kapatabilir ve Apple ne zaman göründüğüne dair bir bilgi yaymamıştır. macOS’i güncel tutmak ek bir engel oluşturur ancak bu tek korumanız olmamalıdır. Windows’ta buna benzer bir özellik yoktur. Yöneticiler Çalıştır iletişim kutusunu devre dışı bırakabilir ancak saldıranlar zaten Windows Terminal’e yöneldi.
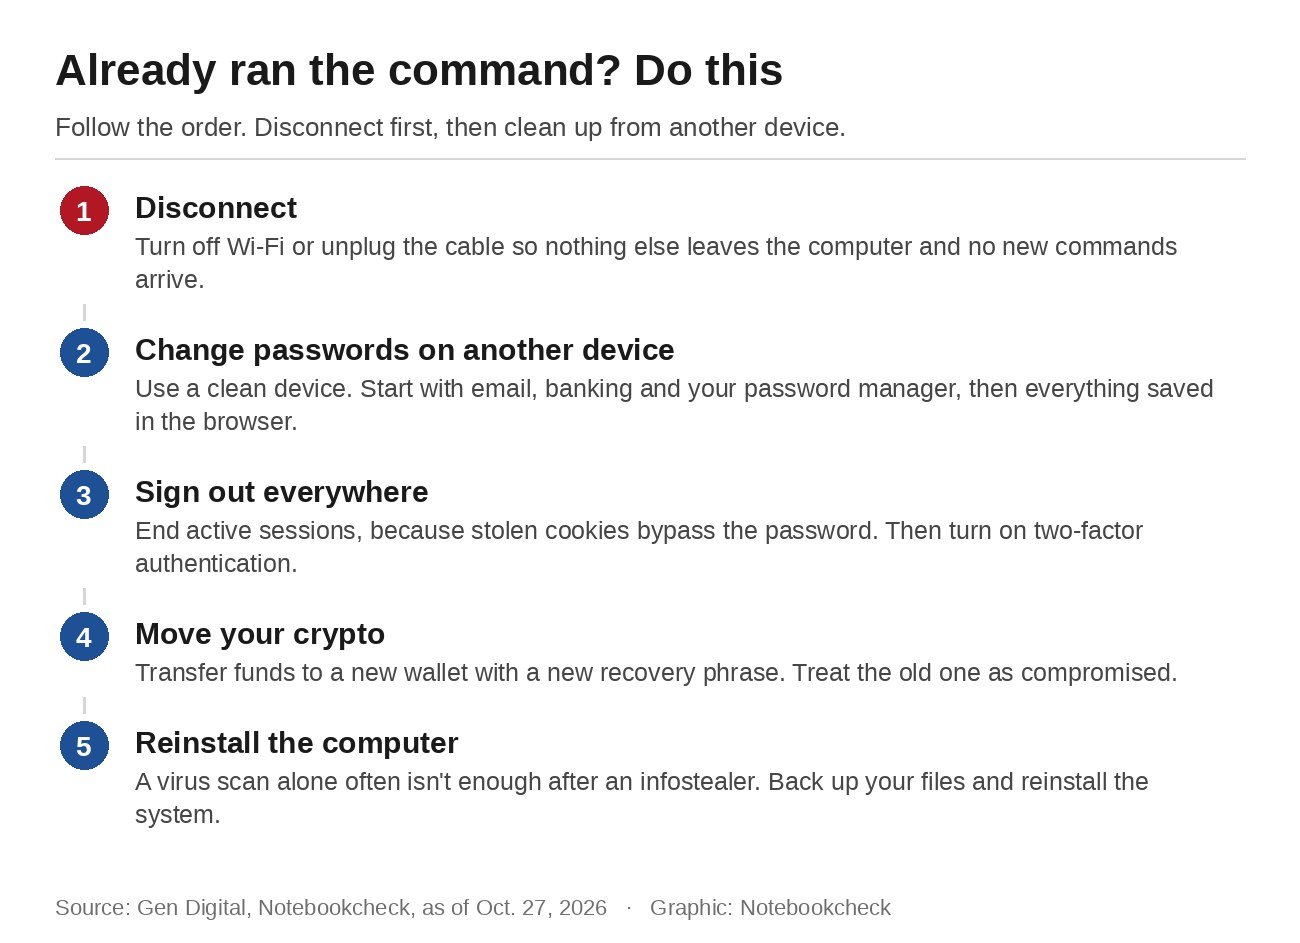
ⓘ Gen Digital, Notebookcheck
Bilgisayarı ağdan ayırın, şifreleri temiz bir cihazdan değiştirin, oturumlardan çıkış yapın, kripto cüzdanlarınızı taşıyın ve bilgisayarı yeniden kurun.
Tuzak nasıl tanınır
Bu tuzakların çoğunu ortaya çıkaran üç işaret vardır. İlki, insan olduğunuzu kanıtlamak için bir tuş kombinasyonuna basmanızı veya bir şeyi yapıştırmanızı isteyen herhangi bir taleptir. Gerçek CAPTCHA’lar sizden resimlere tıklamanızı veya bir kutucuğu işaretlemenizi ister ve başka hiçbir şey istemez. İkincisi, kontrolün başarısız olduğu ve erişimin engelleneceği gibi bir mesaj içeren baskıdır. Üçüncüsü ise sayfaya nasıl geldiğinizdir. Bağlantı bir reklamdan, e-postadan veya paylaşımlı bir sohbeten geldiyse ve satıcının ana sayfasından gelmediyse dikkatli olun.
Bir kural, neredeyse her çeşitten sizi korur
Hiçbir meşru web sitesi, CAPTCHA veya kurucu sizden Win + R, Windows Terminal, PowerShell veya Mac Terminal’e bir şeyi yapıştırmanızı istemez. Böyle bir talep görürseniz sekmeyi kapatın. Bu, sayfa claude.ai, chatgpt.com veya tanınmış başka bir alanda olsa bile geçerlidir. Claude Code gibi geliştirici araçları bir istisnadır çünkü gerçekten komut satırından kurulurlar. Bunlar için yalnızca satıcının resmi dokümantasyonundaki kılavuzu izleyin, reklam üzerinden bulduğunuz bir sayfayı değil. Claude veya ChatGPT masaüstü uygulamaları gibi düzenli programlar standart bir kurucu olarak gelir.
Microsoft ayrıca, bilinen kötü amaçlı sitelerengellenen SmartScreen özellikli Edge gibi yerleşik site korumasına sahip tarayıcıları da önermektedir. Mac’te, yalnızca Terminal uyarısı için bile macOS 26.4 veya daha yeni bir sürüme güncellemek değerlidir. Eğer ailenize veya iş arkadaşlarınıza bilgisayarlarıyla yardımcı oluyorsanız, onlara bu tek kuralı verin. Bu, herhangi bir uyarı işareti listesinden daha kolay unutulmaz.
Bu tür bir komutu zaten çalıştırdıysanız, bilgisayarı internetten ayırın ve temiz olduğunu bildiğiniz başka bir cihazdan en önemli şifrelerinizi değiştirin; bunun için e-posta, banka ve şifre yöneticinizle başlayın. Mümkün olduğunca tüm hesaplardan çıkış yapın ve iki faktörlü doğrulamayı açın. Kriptoyu yeni bir geri yükleme cümlesiyle yeni bir cüzdana taşıyın, çünkü eski olan ihlal edilmiş sayılmalı. En güvenli seçenek bilgisayarı yeniden kurmaktır. Bir infoteleer sonrası virüs taraması genellikle yeterli değildir, çünkü zarar verileriniz gönderildiği anda gerçekleşmiştir.
Kaynaklar
Nintendo Switch 2 jailbreak reportedly works without additional software
Derleme makalesinin editörü:
– Teknoloji Yazarı
– Notebookcheck’te 334 makale yayımlandı
IT güvenliği ve yapay zekâ hakkında yazıyorum. Siber güvenlik, Golem.de için yaptığım düzenli konularım arasında. Notebookcheck’te odak noktam günlük kullanıcılar için pratik yapay zekâ. Yıllardır yapay zekâyla doğrudan çalışıyorum, son olarak yapay zekâ ajanları ve günlük çalışmadaki kullanımları üzerine odaklandım; araçları ve modelleri yalnızca okumak yerine kendim test ediyorum.
İletişim için:
Bu Gelişmeyi Toplulukta Değerlendirin
Haber hakkındaki düşüncelerinizi, donanım deneyimlerinizi ve teknik sorularınızı topluluk üyeleriyle anlık olarak tartışın.
Bu gelişme hakkında düşüncelerinizi, donanım deneyimlerinizi veya sorularınızı Topluluk Forumumuzda paylaşın.
Foruma Katıl & Yanıtla ➔























Söz sizde.
Deneyiminizi, sorularınızı ve katkılarınızı paylaşın. E-posta adresiniz yayımlanmaz.