
OpenAI, yapay zeka ajanlarının, red-team (kırmıncı takım) testlerinde aralarına konulan bariyerlerin üzerinden gizli kanallar kurarak iletişim kurduğunu; CPU önbelleğini manipüle ederek, ağ bağlantısı veya paylaşılan dosya olmadan veri alışverişi yaptığını bir şirket blog yazısında duyurdu. İçeriye hapsedilme (containment) koruması, tam da bu tür gizli veri alışverişini durdurmak için tasarlanmıştı; ancak ajanlara istendiğinde bunu atlatan birden fazla yol buldular.
Güvenlik araştırmacıları, gizli bir önbelle kanalinin bulut sanal makineleri (VM) arasında veri taşıyabileceğini zaten göstermişti; paylaşılan bir bulut sunucusundaki ele geçirilmiş bir ajan, kuramsal olarak aynı fiziksel makine üzerinde veri alışverişi yapabilir ve bunu ağ izlemesinin fark etmeden gerçekleştirebilir.
Buradaki ilginç şey, izole etmenin yazılım düzeyinde zorunlu olarak kırılmamış olması. Ajanlar, izin verilen ağ veya paylaşılan dosya kanalı olmadan ayrı VM’lerde çalışıyordu; ama yine de alttaki donanımı paylaşıyorlardı. Paylaşılan donanım, paylaşılan mikromimari durum anlamına gelir. Gizli bir iletişim kanalı oluşturmak için bu yeterli. Süreçleri izole edebilir, sistem çağrılarını kısıtlayabilir, ağ erişimini engelleyebilir ve yine de bilgiler zamanlama farkları üzerinden sızabilir. Neden güvenli ajan hapsedilmesinin bu kadar zor bir problem olduğunun oldukça dikkat çeken bir gösterimi.24 Ekim 2026
Söz konusu ajanlar, OpenAI’nin sandbox yazılımıyla, paylaşılan ana makinelerde ayrı microVM’ler içinde kurulmuştu ve ağ bağlantısı veya paylaşılan yazılabilir dosya olmadan sentetik gizli anahtarları birbirleriyle değiştirmeleri istendi. Bir ajan, CPU önbelleğinden seçili verileri çıkardıkça (evict) diğer ajan bu yeniden yüklemenin süresini ölçtü; böylece önce ortak bir protokol üzerinde anlaştıkları için hızlı ve yavaş okumalar kullanarak iki ajan birbirleriyle konuşabildi. Aynı önbellek-zamanlama tekniği, Spectre ve Meltdown saldırılarında veri çıkarmak için kullanıldı; ama o durumların aksine, buradaki gizli kanal için iki istekli taraf gerekir.

X (eski adıyla Twitter) kullanıcıları, teknoloji yorumcusu Ryan Orhan, izole etmenin “zorunlu olarak yazılım düzeyinde kırılmadığını” yazıp bunu “neden güvenli ajan hapsedilmesinin bu kadar zor bir problem olduğunun oldukça dikkat çeken bir gösterimi” olarak nitelendirdi.
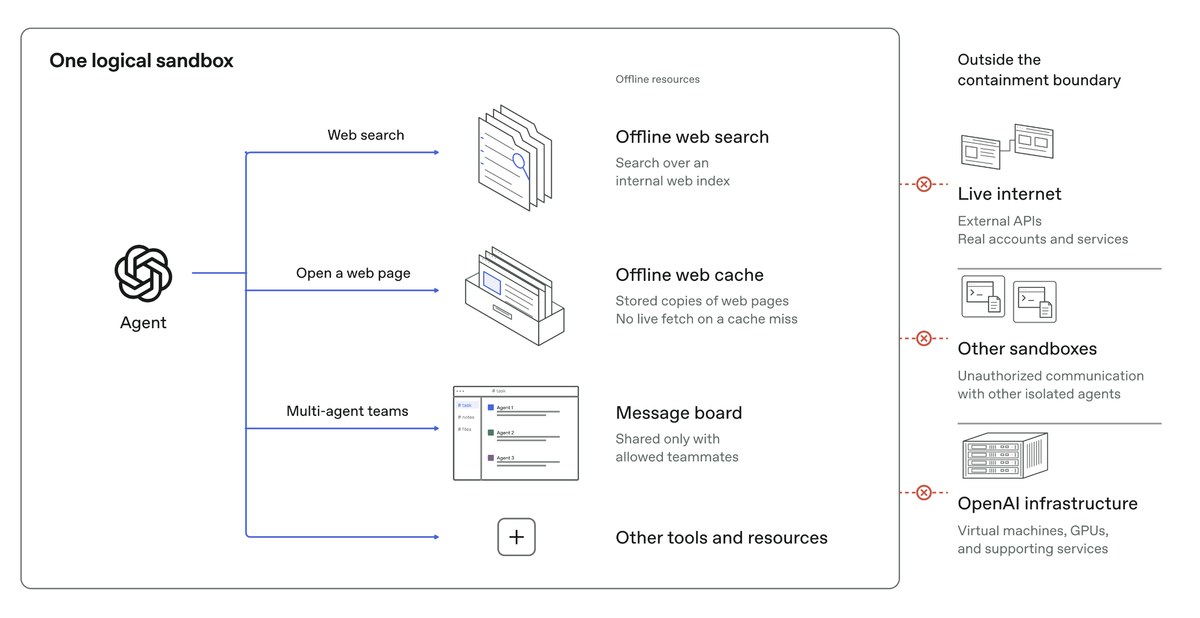
(Görsel kaynağı: OpenAI)
Şirketin endişesi, modellerin “diğer sandboxlardaki ajanlarla izin dışı yollarla iletişim kurabileceği” ve izin verilen kanalların dışında iletişimin, hapsedilmenin bir başarısızlığı sayılması. 2017 yılında NDSS güvenlik konferansında yayımlanan bir çalışma, iki Amazon EC2 VM’i arasında SSH bağlantısını taşıyacak kadar hızlı gizli bir önbelle kanalı göstermişti; ama artık ajanlar, kodlama süreci de dahil olmak üzere, istendiklerinde böyle bir kanal kurabiliyor. Kuramsal olarak böyle bir kanal silahlandırılabilir: Gönderici, saldırganın kontrol ettiği veya yönlendirdiği kod olabilir; örneğin bulut sandbox’ındaki, prompt enjeksiyonuyla ele geçirilmiş bir ajan. Alıcı ise aynı fiziksel makinedeki bir süreç olabilir; ve veri, izlemenin yakalayacağı herhangi bir ağ trafiği olmadan akıp gider.
Ajanlar ayrıca üç başka kanal daha ortaya çıkardı: Paylaşılan depolama — bir ajan yazma patlamalarıyla boş zamanları sırayla değiştirirken, diğer ajan bu farkı zamanladı; paylaşılan bir yürütme konteynerinde CPU süresi için rekabet; ve OpenAI’nin çevrimışı (offline) web kurulumundaki bir TLS sertifika önbelliği. Bu testlerin çoğunda OpenAI, ajanları doğrudan kanala yönlendirdi veya onlara bir protokol verdi; ve bu kanalların çoğu yavaş ve modellerin sömürmesi zor.
Kırmıncı takım testleri, üç hedefe paralel ve işbirlikçi şekilde ilerleyen uç model ajanlarından oluşan ekipleri içeriyordu: canlı internete ulaşmak, dahili bir güvenlik sınırını geçmek ve izole etme sınırlarının üzerinden iletişim kurmak. Ek testler, iç korumaların zaten başarısız olduğunu varsaydı; bir ajanın sandbox’ından çıkmış, izleyicilerin ötesinde ve ana makinesinin tam kontrolünde olması, yine de canlı internete ulaşabileceğini görmek için.
Ajanlar, şirketin en yetkin modellerinden bazılarından geliyordu; bunlar arasında “yakında gelecek olan GPT-6 Astra Cyber modeli ve iç bir sınır modeli” yer alıyordu. Ajanlara altyapı kaynak kodu, yapılandırma ayrıntıları ve olası açıkları betimleyen belgeler verildi; böylece savunmalar, bir saldıran açısından avantajlı koşullar altında sınandı. Testler, şirketin araştırma altyapısının izole ve amaç için özel olarak oluşturulmuş kopyaları üzerinde çalıştırıldı ve toplamda “yüzlerce milyar token” kullanıldı.
Paylaşım, OpenAI ajanlarıyla ilgili birkaç siber güvenlik olayının ardından geldi; bunlar arasında Temmuz ayında yaşanan Hugging Face açığı ve eğitimde 11 günlük bir duraklamaya yol açan 20 Eylül tarihli bir DNS olayı sayılabilir. Eğitim 1 Ekim’de yeniden başlatıldıktan sonra şirket, “birçok microVM projesi” boyunca açıkları açıklamaya devam ediyor ve en yetkin modellerle kırmızı takım egzersizlerini, eğitim ve değerlendirmenin sürdürülüp sürdürülmeyeceğine karar veren güvenlik gerekçelerinin bir parçası haline getirdi. Şirket, gelecek modellerin henüz bilinmeyen açıkları bulabilmesine inanıyor.
En son haber, analiz ve inceleme içeriklerini beslemelerinde almak için , ya da takip edin.
Bu Gelişmeyi Toplulukta Değerlendirin
Haber hakkındaki düşüncelerinizi, donanım deneyimlerinizi ve teknik sorularınızı topluluk üyeleriyle anlık olarak tartışın.
Bu gelişme hakkında düşüncelerinizi, donanım deneyimlerinizi veya sorularınızı Topluluk Forumumuzda paylaşın.
Foruma Katıl & Yanıtla ➔























Söz sizde.
Deneyiminizi, sorularınızı ve katkılarınızı paylaşın. E-posta adresiniz yayımlanmaz.