

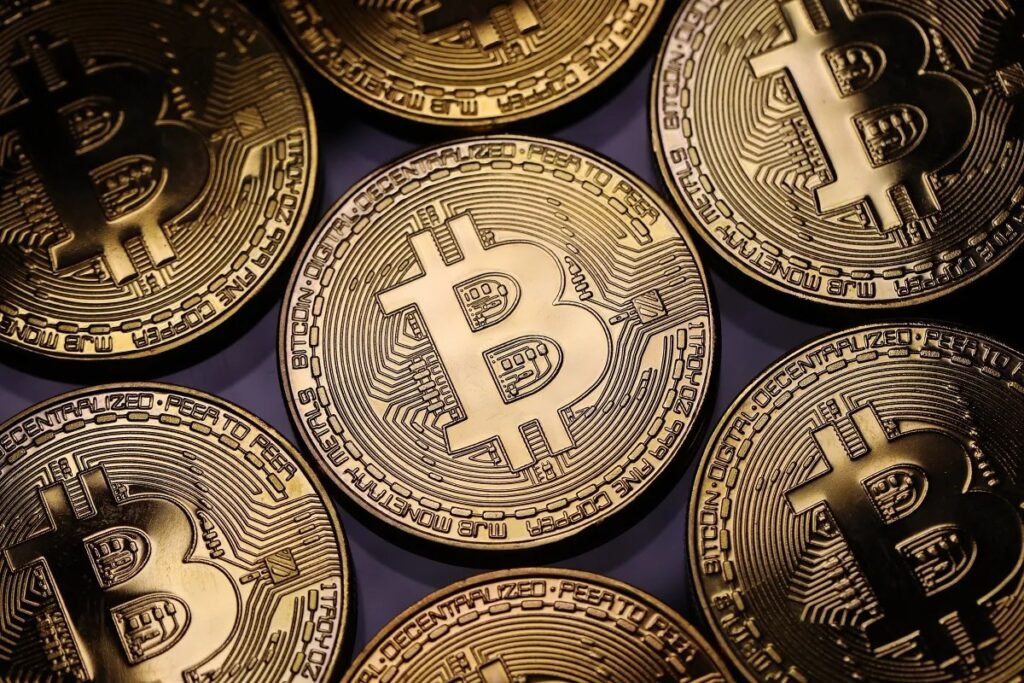
Kripto para cüzdan üreticisi Trezor, bir ay içinde ikinci kez, tedarik zincirindeki bir şirketin siber saldırısına uğrayarak kendi müşterilerinin verilerini saldırganlara açtığını duyurdu. Şirket, pazarlama teknolojileri şirketi Brevo’ya yönelik saldırı sonucunda müşterilere yaklaşık 347 bin adet dolandırıcılık (phishing) e-postası gönderildiğini ve bu e-postaların içindeki bağlantının cüzdan yedekleme şifresini çalmaya çalıştığını açıkladı.
Trezor, bu kez Brevo adlı şirkete yönelik bir siber saldırısının kendisinin bülten göndermek için kullandığı altyapıyı etkilediğini belirtti. Şirketten yayınlanan blog yazısında, saldırganların 347 bin kadar dolandırıcılık e-postasıyla müşterilere kendi isimlerini taklit eden kötü amaçlı bir bağlantı yolladığı aktarıldı.
Bağlantı cüzdan şifresini çalmaya çalışıyor
E-postalardan biri tıklandığında, kurbanın cüzdan yedekleme şifresini istenilen bir uygulama indirildiği belirtildi. Trezor’a göre dolandırıcılık e-postalarından birinin konu başlığı şu şekildeydi: “Kritik Güvenlik Uyarısı: STM32 Entropi Açığı.”
Cüzdan şifresi ele geçirildiğinde, saldırganın halka açık blokzincir üzerinde kişinin fonlarını geri alınamaz şekilde çalabildiği vurgulandı.
Brevo’dan ihlal açıklaması
Saldırganlar, erişimlerinin uygun şekilde sınırlanmadığı bir açızı kötüye kullanarak 138 hesabına erişim sağladı ve bu erişimi hesaplarıyla ulaşabileceği tüm organizasyonlara yanlışlıkla tanımladı.
Brevo
Bu tür ihlaller, siparişlerin veya alımların yerine getirilmesi için gerekli üçüncü taraf şirketlerin verilerinin ele geçirildiği yaygın bir güvenlik olayı niteliğindedir. Trezor, saldırının kendi ürünlerini, cüzdanlarını veya hesap sistemini etkilemediğini kaydetti.

Son haftalarda ikinci ihlal
Bu gelişme, şirketin Ağustos ayında kargo ortaklarından birinin veri ihlaliyle etkilendiğini duyurmasının ardından geliyor. Mail şirketi ShipMonk’te yaşanan ihlal, Trezor cüzdan donanımını satın alan ve teslim alan en az 81 bin kişinin ad, telefon numarası, e-posta adresi ve posta adreslerinin ifşa edilmesine yol açtı.
Bu veri ihlali, kripto para sahiplerinin ve diğer zengin bireylerin hedefeledilen şiddet ve “wrench” (kıskaç) saldırıları gibi fiziksel zorluklarla şifre çıkarmaya çalışan saldırılara maruz kalma riski altında olduğunu gösteriyor.
ShipMonk ihlalinin ardından geçen haftalarda, bazı kişiler Trezor’dan geldiğini iddia eden ve tarama yapıldığında kurbanın cüzdan şifresini çalmaya çalışan sahte bir sayfaya yönlendiren QR kodu içeren postayla mektup aldı.
Tedarikçi ilişkileri gözden geçiriliyor
Trezor, tedarikçileriyle olan ilişkilerini yeniden değerlendirdiğini ve müşterilerinin e-posta adreslerinin gelecekteki dolandırıcılık saldırılarında tekrar kullanılabileceğini uyardı.
Bu Gelişmeyi Toplulukta Değerlendirin
Haber hakkındaki düşüncelerinizi, donanım deneyimlerinizi ve teknik sorularınızı topluluk üyeleriyle anlık olarak tartışın.























Söz sizde.
Deneyiminizi, sorularınızı ve katkılarınızı paylaşın. E-posta adresiniz yayımlanmaz.