
Binance kripto-varlık borsasına yönelik siber saldırı, kayıtlara geçen en büyük türündeki hırsızlık olabilir. Binance, çalınan varlıkların göz kamaştırıcı 6,3 milyar dolarlık (£4,7 milyar) bir tutara ulaştığını tahmin ediyor.
29 Ekim 2026’da analiz firmaları, borsanın cüzdanlarında kullandığı büyük miktarlarda kripto-varlığın, kullanıcıları tarafından kolektif olarak işletilen ve işlemleri kaydeden bir dijital sistem olan birden fazla blok zinciri ağı üzerinden hareket ettirildiğini bildirdi. Paranın çoğu yaklaşık 20 dakikalık bir süre içinde hareket ettirildi.
Buna yanıt olarak Binance, kayıpları acil durum koruma fonu ve kurumsal kaynaklarıyla karşılayacağını belirterek yatırımları ve para çekme işlemlerini geçici olarak durdurdu. Binance’e göre, 30 Ekim itibarıyla etkilenen varlıkların yaklaşık 3 milyar dolarlık kısmı donduruldu. Ancak fonları dondurmak, onları geri almak anlamına gelmiyor.

1 Kasım itibarıyla Binance, çalınan varlıkların %95’inin geri getirildiğini söylüyor. Ancak bunun büyük kısmı, borsanın elinde tuttuğu çeşitli fonlar ile kurumsal hazinesinden geldi. Şimdi para çekme işlemlerini aşamalı olarak yeniden açmaya başladı. Borsa, soruşturma tamamlandığında tam bir olay raporu yayımlayacağını taahhüt etti.
Soruşturmacılar, göstergelerin Kuzey Kore bağlantılı siber suçlulara işaret ettiğini söylüyor. Ancak kanıtlar tamamen ortaya çıkana kadar atıf geçici olmaya devam etmeli. Peki saldıranlar Binance’in sistemlerine nasıl sızmış olabilir?
Ortaya çıkan açıklama, öncelikle Bitcoin veya Ether gibi bireysel kripto-varlıklar için kullanılan alt blok zincirlerine başarılı bir saldırıdan çok, Binance’deki para çekme işlemlerini yetkilendiren sistemlerin zayıflatılması yönünde.
Binance başlarında bir mühendisin dizüstü bilgisayarının zayıflatılmış olabileceğini, bunun saldıranların iç hizmetlere erişmesini ve yetkisiz işlemleri başlatmasını sağlamış olabileceğini öne sürdü. Ancak sonraki açıklamalar, sistemin ek bölümlerinin de zayıflatıldığını gösterdi. Bu nedenle dizüstü bilgisayarı tek ve tam açıklama olarak değerlendirmek erken olur.
Kullanışlı bir benzetme: bir banka kasası. Saldırgan, kasayı kırmak yerine, ona fonların ne zaman serbest bırakılacağını söyleyen sistemi manipüle etmeye çalışabilir. Kripto-varlık borsalarında, bu yetkilendirme işlevini sözde imzalama altyapısı yerine getirir.
Soruşturanlar, saldıranların geçerli yetkilendirmeleri edinme ya da kötüye kullanma başarısı gösterdiğini, bunun da varlıkların borsanın kontrolündeki cüzdanlardan aktarılmasına olanak tanıdığını düşünüyor. Binance, cüzdanların özel anahtarlarının – çıkış zincir işlemlerini yetkilendirmek için kullanılan – sızdırıldığına dair hiçbir kanıt bulmadığını söylüyor.
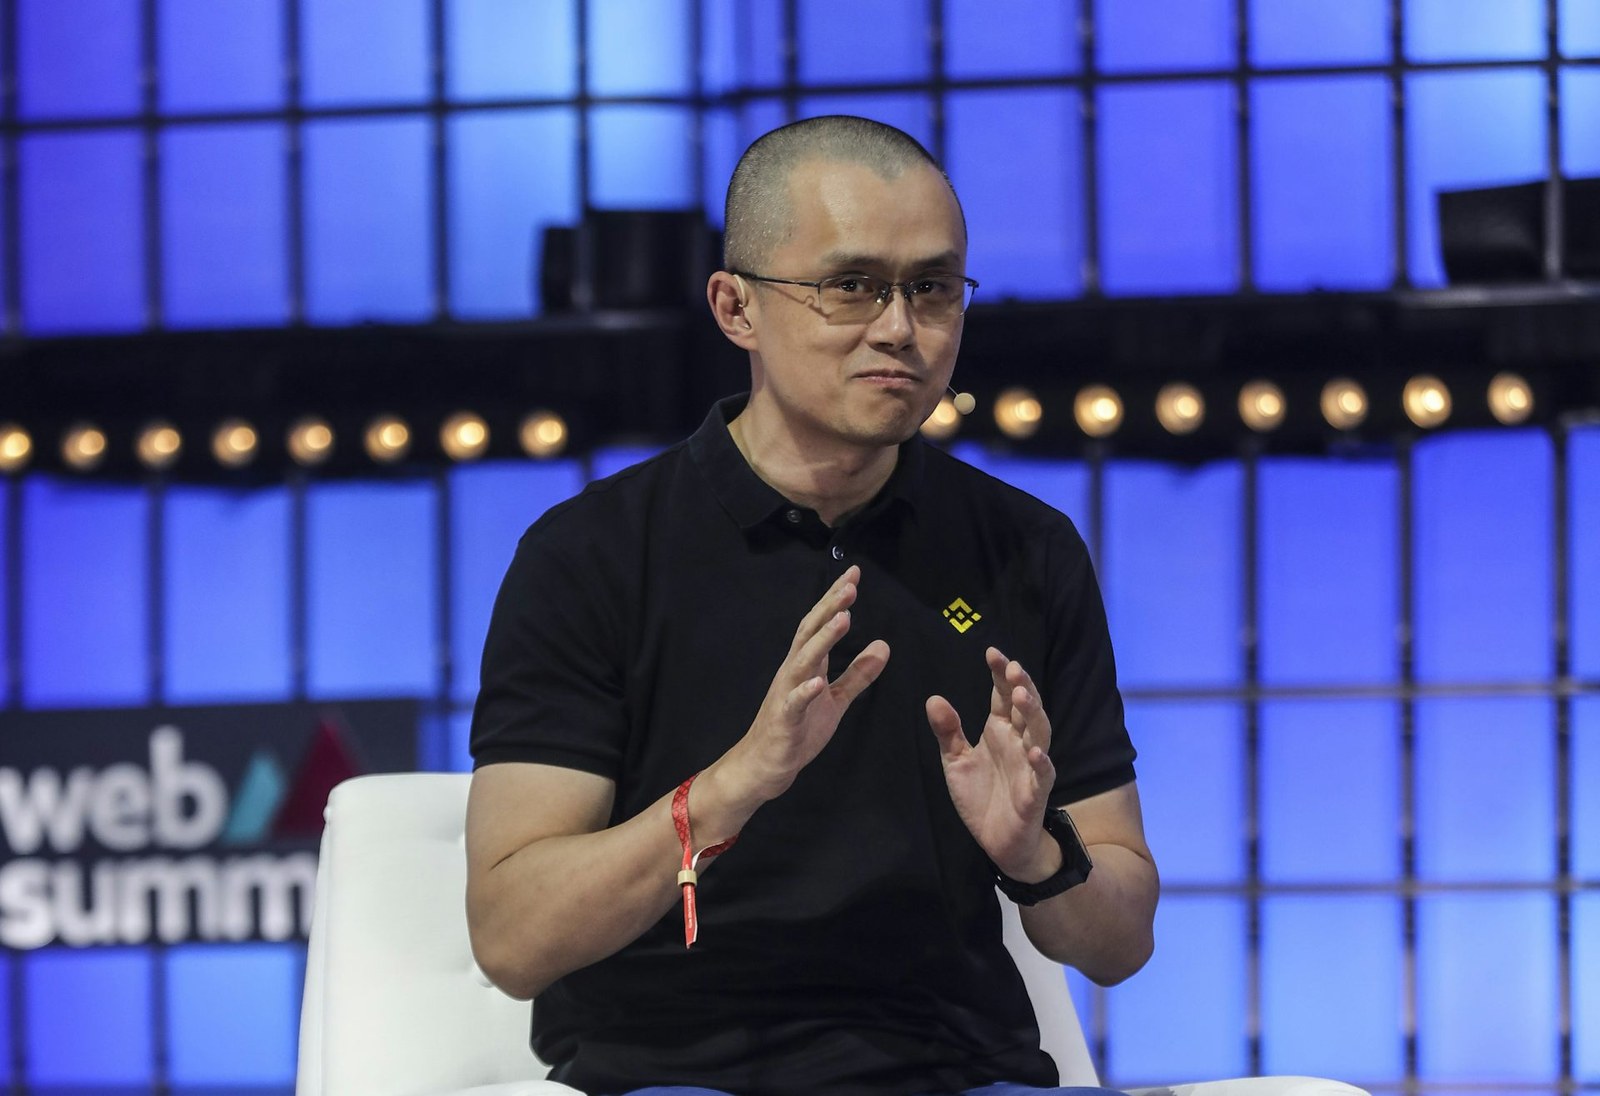
Binance, 2017’de Çin-kanadalı iş insanı Changpeng Zhao tarafından kuruldu. Miguel A Lopes / EPA Images
Bu olaya dair bildirilen unsurlardan biri, geleneksel kripto-varlık cüzdanlarına normalde sahip olmayacakları işlevler veren Ethereum’un EIP-7702 özelliği. Soruşturanlar, bu özelliğe bağlı yetkilendirmelerin saldırgan kontrolündeki kodun varlıkları aktarmasına olanak tanıdığı gözlemiş.
Bu varlıklar, ilk ihlalden sonra gelen fonları da içeriyordu. Ancak bu baş başına, Ethereum’un temel uzlaşı mekanizasında bir kusur olduğunu kanıtlamıyor. Uzlaşı mekanizası, merkeziyetsiz ağı tarafından üzerinde anlaşılan işlem kurallarının tamamıdır.
Kripto para ne kadar güvenli?
Merkezi bir ders, bir zincirin güvenliliğinin, onun etrafında kurulan daha geniş ekosistemin güvenliliğinden ayrılması gerektiğidir. Bir zincir son derece dayanıklı ve değiştirilemez bir işlem kaydı sürdürebilir. Öte yandan, bir borsa, cüzdan sağlayıcısı ya da başka bir aracı savunmasız olabilir.
İhlale uğramış çalışan kimlikleri, kusurlu erişim kontrolleri, kötü amaçlı kod ya da işlem onay süreçlerindeki zayıflıklar siber suçlular için hepsi giriş noktaları olarak işleyebilir.
Bu aynı zamanda birçok kripto-varlık hizmetinin merkeziyetsiz olmadığı da vurguluyor. Çok sayıda borsa, varlık koruma, yönetim ve müşterilerin varlıkları üzerindeki kontrollerinde son derece merkezi. Bu tür bir konsantrasyon tek başarısızlık noktaları yaratabilir. Bir zincirin merkeziyetsizliği, üzerinde faaliyet gösteren işletmelerin etkili yönetimine olan ihtiyacı ortadan kaldırmaz.
Binance’ın çalınan varlıkların yaklaşık 3 milyar dolarlık (£2,2 milyar) kısmını dondurduğu bildirildi. miss.cabul / Shutterstock
Çalınmanın hızı ve sınırları aşan niteliği, uygulamanı daha da zorlaştırıyor. Çalınan varlıklar farklı blokzinciri ağları üzerinden hareket ettirilebilir, başka jetonlara dönüştürülebilir veya merkeziyetsiz finans (DeFi) protokollerine yönlendirilebilir.
Stablecoin olarak adlandırılan ve ABD doları gibi fiat para birimlerine benzer biçimde işleyen bir kripto varlık türünün bazı ihrazcıları, kendi kontrollerindeki jetonları dondurabilir. Bu, Binance’dan yapılan çalınmanın kayıplarını sınırlamaya yardımcı oldu. Bitcoin ve Ether gibi kripto para birimleri, bir ihrazacı tarafından aynı şekilde dondurulamıyor. Bu farklar izleme, geri alma ve yatırımcı koruması açısından büyük önem taşıyor.
Aynı zamanda yapay zekâ destekli siber suçlara dair artan bir endişe de var. Yapay zekâ ajanları, otomasyon finansal sistemlere yönelik saldırıların hızını, ölçeğini ve karmaşıklığını artırabilir. Ancak bu özel hacklemenin yapay zekâ ajanları tarafından gerçekleştirildiğine dair şu ana kadar yerleşik bir kanıt yok; daha geniş risk, doğrulanmış bir nedenden ayrı düşünülmeli.
Yatırımcılar ve finansal istikrar
Yatırımcılar için bu olay, bir kripto varlığa sahip olmanın yalnızca piyasa fiyatına maruz kalmaktan ibaret olmadığı hatırlatıyor. Aynı zamanda depolama (custody), siber güvenlik, operasyonel, “karşı taraf” riskleri (bir örgütün başka bir kurum veya kişiye karşı borçlarını yerine getirmeme konusundaki maruz kalması) ve yasal riskler de var.
Yatırımcılar, varlıklarının kim tarafından tutulduğunu, müşteri fonlarının ayrı ayrı tutulup tutulmadığını (yani kripto varlıkların bir borsa veya aracı tarafından günlük operasyonlarını finanse etmek için kullanılmadığını), hangi güvenlik ve geri alma düzenlemelerinin bulunduğunu ve bir borsa iflas ettiğinde hangi yasal korumaların geçerli olduğunu anlamalı.
Kripto varlıkların, bazı geleneksel bankacılık faaliyetlerinde mevcut olan mevduat sigortası veya merkez bankası güvence ağlarından yararlan ettiği varsayılmamalı.
Geleneksel finansal kurumlar, kripto para işlemlerinde kullanılan teknolojiyi araştırıyor. Jonah Elkowitz
Genişletilmiş finansal istikrar boyutları, konvansiyonel bankacılık ile kriptovalütler arasındaki bağların ne kadar geniş olduğuyla ilişkilidir. Geleneksel finansal kurumlar, dağıtık defter teknolojisi (bilgilerin bir merkeziyetsiz bilgisayar ağı üzerinde saklanıp paylaşıldığı dijital bir sistem) – blockchain ağlarında görüldüğü gibi – jetonlaştırma (bir veri güvenlik özelliği), ödemeler ve tahsiller için giderek daha fazla araştırıyor. Bazı bankalar aynı zamanda Bitcoin, Ether ve diğer dijital varlıklara yatırım marjı sağlıyor.
Buna rağmen, finansal kurumlar, fonlar ve ödeme sistemleri kriptovalüt piyasalarına daha fazla bağlandıkça, operasyonel şoklar ve kayıplar sistem içinde daha yaygın biçimde yayılabilir.
Pratik yanıtlar
Kriptovalüt varlıkları, merkeziyetsiz finans ve finansal düzenleme üzerine yaptığım araştırmalar, yeniliğin sürekli olarak hesap verebilirlikle, etkili yönetişimle ve orantılı korumalarla desteklenmesi gerektiğini vurguluyor.
Dört öncelik öne çıkıyor. Birinci olarak, borsaların sıkı siber güvenlik ve operasyonel dayanıklılık standartlarına sahip olması gerekir. Bu; bağımsız güvenlik testleri, sıkı biçimde kontrol edilen erişim ayrıcalıkları, güvenli imzalama sistemleri, işlem limitleri, sürekli izleme ve Binance soygunu gibi olaylara yanıt için güvenilir planları içerir.
İkinci olarak, düzenleyiciler, “merkeziyetsiz” gibi etiketleri olduğu gibi kabul etmek yerine, gerçek kontrol ve yönetişim düzenlemelerini değerlendirmelidir. Custody (muhafaza) veya operasyonel kontrol yürüten varlıkların açık yükümlülükleri olmalıdır.
Üçüncü olarak, müşteri varlıklarının ayrıştırılması, şeffaf muhafaza uygulamaları, açık risk açıklamaları ve işlevsel iflas ve geri alma düzenlemeleri yoluyla tüketici koruması güçlendirilmelidir. Herhangi bir tazminat düzenlemesi, varsayılmak yerine açık biçimde açıklanmalıdır.
Dördüncü olarak, uluslararası işbirliği vazgeçilmezdir. Düzenleyiciler, kolluk makamları, borsalar, stabilcoin (dijital stabil para) ihrazcıları ve blockchain analiz sağlayıcıları, yasa dışı transferleri izlemek, delilleri muhafaza etmek ve yasal olarak mümkün olduğu ölçüde varlıkları dondurmak için hızlı biçimde koordinasyon kurabilmelidir.
Bu dava, teknolojik olgunluğun sağlam bir yönetimin yerini tutamayacağına dair daha geniş bir mesajı önümüze seriyor. Dijital finans’a dair güven, nihayetinde altyapısının dayanıklılığına, onu yönetenlerin hesap verebilirliğine ve kullanıcıları ile daha geniş finansal sistemi koruyan düzenleyici çerçevenin etkinliğine bağlı olacak.
Yazar
-
Hukuk Profesörü, Doğu Londra Üniversitesi
Hukuk Profesörü, Doğu Londra Üniversitesi
Tespit beyanı
Iwa Salami, bu makaleden yararlanacak herhangi bir şirket veya kuruluş için çalışmamakta, danışmanlık yapmamakta, hissesine sahip olmamakta veya fon almamakta ve akademik görevi dışında ortaya çıkan herhangi bir bağlantıyı açıklamaktadır.
Ortaklar
Doğu Londra Üniversitesi, The Conversation UK üyesi olarak finansman sağlamaktadır.
Bu Gelişmeyi Toplulukta Değerlendirin
Haber hakkındaki düşüncelerinizi, donanım deneyimlerinizi ve teknik sorularınızı topluluk üyeleriyle anlık olarak tartışın.
Bu gelişme hakkında düşüncelerinizi, donanım deneyimlerinizi veya sorularınızı Topluluk Forumumuzda paylaşın.
Foruma Katıl & Yanıtla ➔























Söz sizde.
Deneyiminizi, sorularınızı ve katkılarınızı paylaşın. E-posta adresiniz yayımlanmaz.