

Amerika Birleşik Devletleri Ulusal Güvenlik Bakanlığı’na çalışan personelle ilgili büyük hacimli bir veri sızdırılmasının ardından, sosyal ağ Bluesky artık kullanıcıların sızdırılan veri setini barındıran bir vakfın web sitesine erişimini engelliyor.
Kullanıcılar, Ulusal Güvenlik’in sızdırıldığına dair TechCrunch ve diğer medya kuruluşlarının haberi yayınlamasının ardından, şeffaflık kolektifi DDoSecrets’e yönelik bağlantıların “zararlı” olarak işaretlendiğini bildirdi.
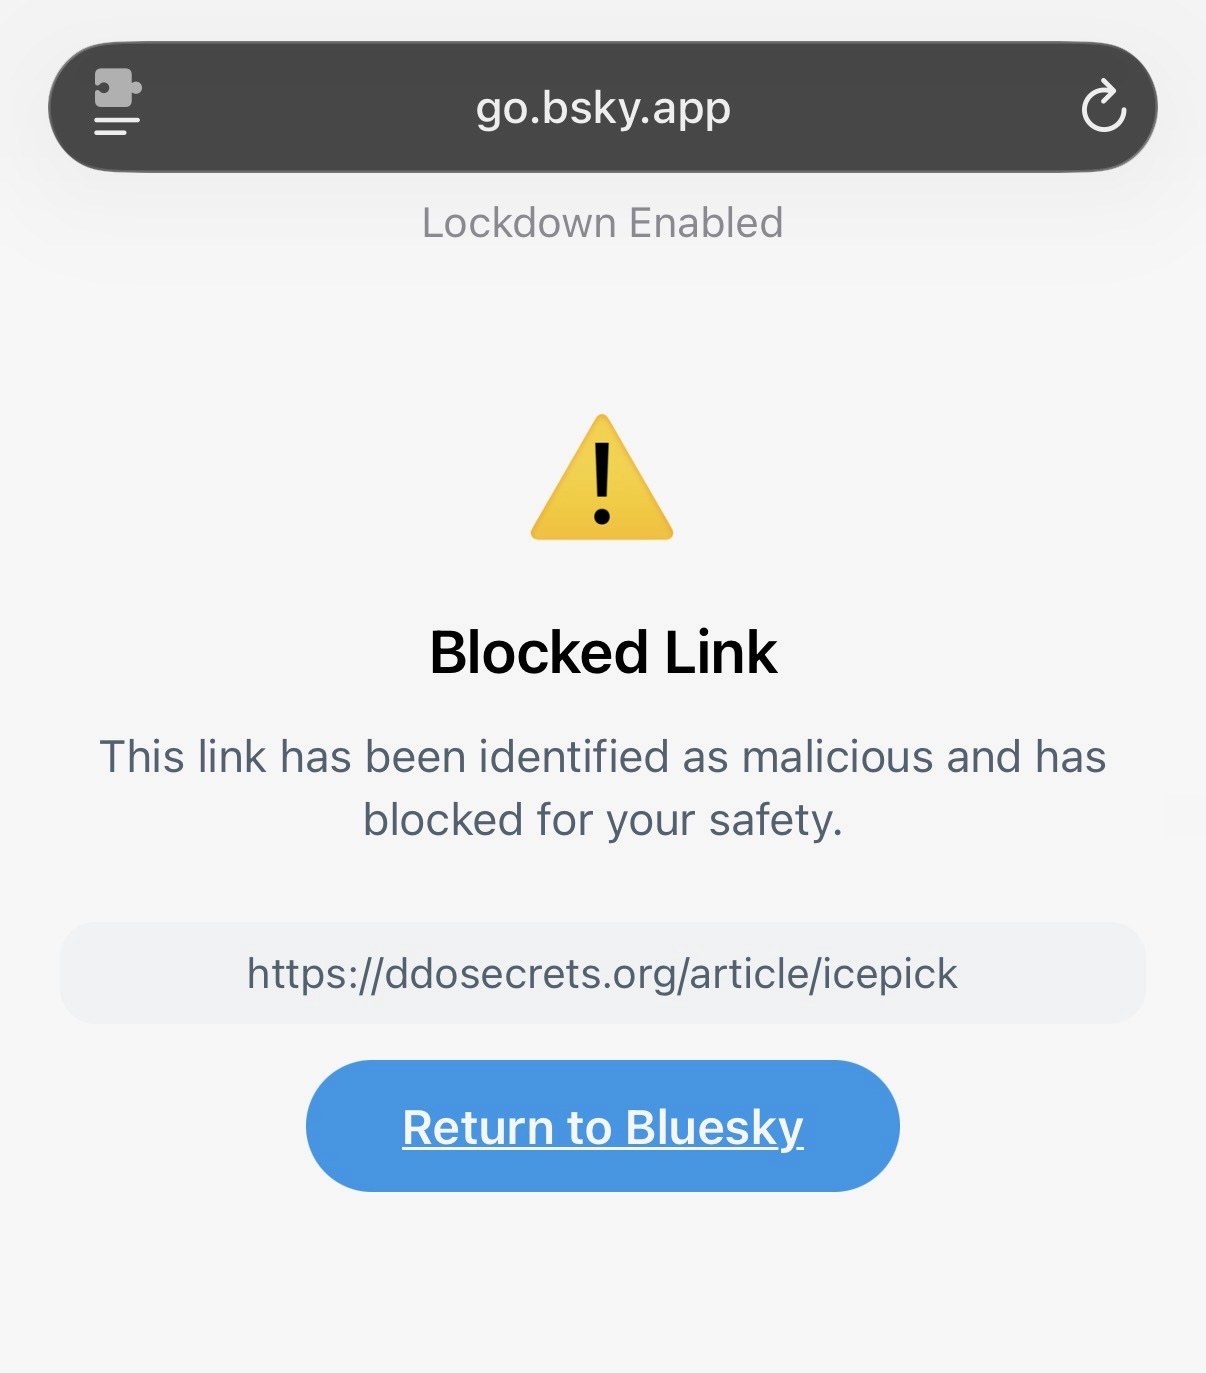
Bluesky’nin DDoSecrets bağlantılarını engellediğini gösteren bir ekran görüntüsü.Görsel Kredisi:TechCrunch /

TechCrunch, Çarşamba günü bir hackerın Ulusal Güvenlik’in giriş sisteminden 40.000’den fazla kullanıcı hesap kaydına eriştiğini, bunların arasında Gümrük ve Sınır Koruma (CBP) ve Göçmenlik ve Gümrük İcra (ICE) gibi çeşitli ajanslarında çalışan çalışanların ve ajanların isimleriyle iş verilmiş telefon numaraları ve e-posta adresleri gibi iletişim bilgilerinin bulunduğunu bildirdi.
Veri seti, bir çalışanın kartvizitiyle benzer bilgiler içeriyordu. Sızdırılan veri setlerini kamu yararına yayınlayan DDoSecrets, sızdırılan verileri halka açık hale getirdi. Trump yönetiminin ihlallerini araştıran araştırmacılar, verinin kamuya açık bilgiler kanunu altında hükümetten kayıtlara ulaşmak için paha biçilemez olacağını söylüyor.
Ulusal Güvenlik’ten bir sözcü, Çarşamba günü TechCrunch’a “olası bir ihlalden haberdar olduklarını ve durumu hızlı ve etkili bir şekilde çözmek için aktif olarak çalıştıklarını” söyledi.
Bluesky, ABD’nin Batı Yakası iş saatleri dışında yapılan yorum isteğine yanıt vermedi. Bluesky’den bir sözcü, Wired’a ifşa edilen verilerin topluluk kurallarını ihlal ettiğini ancak gönderileri kaldırmak yerine bağlantıyı engellemeyi seçtiğini söyledi. (Geri dönüş alırsak güncelleyeceğiz.)
DDoSecrets kurucu ortağı ve gazeteci Emma Best, TechCrunch’a Bluesky’nin hizmet şartlarının ev adresleri ve kişisel iletişim bilgilerini paylaşmayı yasakladığını söyledi ancak Best, sızdırılan veri setinde bunlardan hiçbirinin bulunmadığını belirtti.
“Veri, halkın bu bilgiye olan ilginin hiç olmadığı kadar yüksek olduğu bir anda, devlet çalışanlarının meslekî iletişim bilgilerini içeriyor. Halkın bu bilginin [Özgürlük Bilgisi Yasası] talepleri kapsamında sağlanmasını zorunlu kilarak, halkın katılmasını istediği şeffaflık kanallarının kritik bir parçası haline getirdiği tam da bu bilgiyi kritik bir konuma getirdi,” dedi Best.
Best, TechCrunch’a çalıntı verinin taranabilir kopyasının barındırıldığı bir web sitesinin alan adı sağlayıcısı tarafından kaldırıldığını, böylece sitenin şu an için çevrimdışı bırakıldığını söyledi.
Jurnaliste maia arson crimew tarafından oluşturulan bir arama sitesi, Perşembe sabahından itibaren yüklenmiyor. Alan adıyla ilgili bir internet kaydı, sitenin bir nedenle “serverHold” (sunucu duraklatma) listesine alındığını gösteriyor; bu durum genellikle alan adı sağlayıcısının bir nedenle alan adı kilitlediğini veya kapattığını ifade ediyor.
Dahili Güvenlik, ZeroFox adlı bir güvenlik tedarikçisi aracılığıyla bir kaldırılma talebi gönderdi; ZeroFox, 2028 yılına kadar departmanın adına hareket ederek internetten verilerin kaldırılması için yetkili. TechCrunch, arama sitesi için gönderilen kaldırılma talebinin bir kopyasını inceledi; bu belgede alan sağlayıcının, “yayınlanmasına izin vermeyen bireylerin kişisel iletişim ve konum verilerini sunmayı durdurması” isteniyor.
Alan adını barındıran CentralNic, TechCrunch’un kaldırılma ya da bunun bir devlet talebi üzerine yapılıp yapılmadığına dair yorum isteğine yanıt vermedi. ZeroFox da aynı şekilde bir yorum isteğine yanıt vermedi.
Dahili Güvenlik sözcüsü, Icepick’in web sitesini etkileyen kaldırılma talebiyle ilgili bir soruya yanıt vermedi.
Crimew, verinin yerel olarak barındırılan bir kopyasını da oluşturdu; bu sayede herkes veriye kendi bilgisayarından erişebiliyor.
Bu Gelişmeyi Toplulukta Değerlendirin
Haber hakkındaki düşüncelerinizi, donanım deneyimlerinizi ve teknik sorularınızı topluluk üyeleriyle anlık olarak tartışın.
Bu gelişme hakkında düşüncelerinizi, donanım deneyimlerinizi veya sorularınızı Topluluk Forumumuzda paylaşın.
Foruma Katıl & Yanıtla ➔























Söz sizde.
Deneyiminizi, sorularınızı ve katkılarınızı paylaşın. E-posta adresiniz yayımlanmaz.