

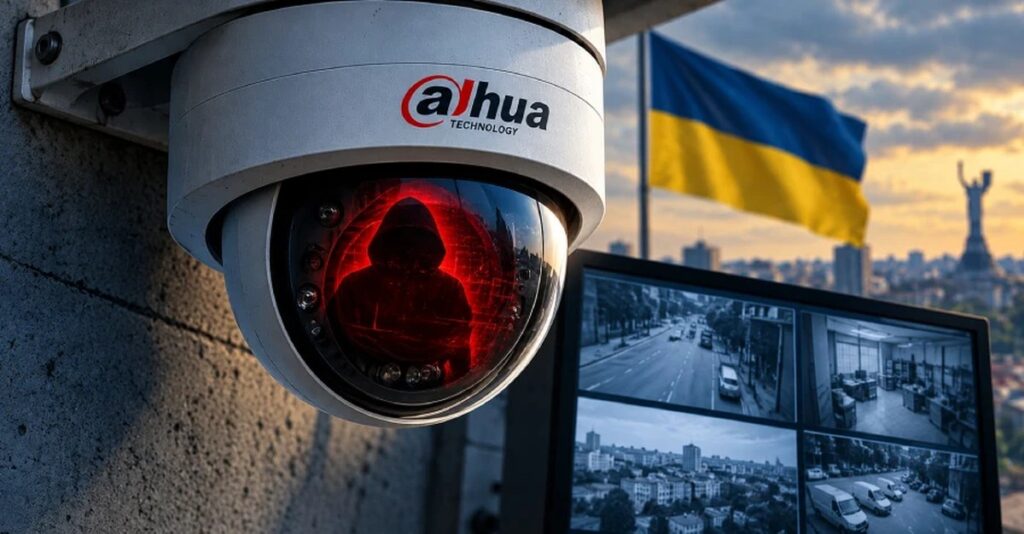
Görsel Kaynağı: The Hacker News
Ukrayna Acil Durum Yanıt Ekibi (CERT-UA), Dahua tarafından üretilen video gözetleme sistemlerine izinsiz uzaktan erişim uyarısında bulundu.
“IP kameraların ve video akışına erişimi olan DVR’ların zayıflatıldığı, cihaz yapılandırmasının değiştirildiği ve üçüncü taraf hesapların oluşturulduğu vakalar kaydedildi,” diye belirtti Ukrayna Devlet Özel İletişim Hizmeti (SSSCIP), geçen hafta yayımladığı bir uyarıda.

Saldırılarda kullanılan birinci dereceden ilk erişim vektörü, Easy4IP üzerinden gerçekleşiyor; bu, kullanıcıların bir Dahua IP kameralarını, NVR’ları ve DVR’ları akıllı telefon uygulaması veya web tarayıcısı aracılığıyla bir QR kodu tarayarak veya donanım Seri Numarası (SN) girerek uzaktan izlemelerine olanak tanıyan eşler arası (P2P) bir platformdur.
Kurum, seri numaralarının, aynı cihaz ailesindeki tüm birimler için ortak olan 10 karakterlik bir model öneki ve neredeyse sıralı bir şekilde artırılan beş karakterlik bir onaltılı sayaç içeren öngörülebilir bir yapıya sahip olduğunu uyardı (örneğin, 7K01F36PCA003E8).
Bu da saldıranların, bunları kaba kuvvet saldırısıyla ölçekli biçimde tahmin etmelerine ve hız sınırlamaları veya çıkarmalara takılmadan bulut bağlantılı olup olmadıklarını belirlemelerine olanak tanıyor. Sonuç olarak, doğrudan internet üzerinden erişilemeseler bile, P2P işlevselliği etkin olan tüm cihazlar risk altındadır.
“Seri numarasının kimse tarafından bilinmediği varsayımı, cihazın güvenli sayılması için bir neden değildir,” dedi CERT-UA.
Doğrulama bariyerleri, zayıf veya bilinen parolaları kullanmak veya CVE-2021-33044 ve CVE-2021-33045 gibi eski yazılım sürümlerindeki doğrulama atlatma açıklarını kullanmak suretiyle aşıyor. CERT-UA, faaliyetle ilişkili aşağıdaki tehlike göstergelerini paylaştı –
- Bilinmeyen hesapların varlığı
- İzinsiz yapılandırma değişiklikleri
- Üreticinin yerel protokolünü (DVRIP) ve bir yerel adresi (127.0.0.1) kullanan doğrulama olaylarını içeren denetim günlükleri; bu, P2P erişimin bir işaretidir.
Tehdide karşı, P2P özelliğinin gerekli değilse devre dışı bırakılması, kameraların doğrudan internete açılmaması ve yazılımın güncel tutulması öneriliyor.
Kurum, hedeflerin kim olduğu, bu bulaşmaların ne zaman gerçekleştiği, kaç cihazın etkilendiği veya aktiviteden sorumlu tarafın kim olduğu konusunda bilgi vermedi. Ancak bulgular, Hunt.io’nun Ukrayna ve Rusya’daki IP kameraları hedefleyen iki aktivite kümesiyle benzerlik gösteriyor.
Bu kampanyalardan biri, Rusça konuşan bir operatöre atfediliyor ve bilinen Dahua ve Hikvision açıklarını kullanarak internete açık Ukrayna kameralarını hedef aldı, sonunda 58 cihazı etkisiz hale getirdi. Aktivite, kameraların açıklarının aşağıdaki açıkların sömürülmesiyle birleştirilerek Ingram adlı halka açık bir webcam güvenlik tarama aracı kullanılarak gerçekleştirildi –
- CVE-2017-7921 – Hikvision’da kimlik doğrulama atlatma açığı
- CVE-2020-25078 – D-Link’de kimlik bilgisi ifşa açığı
- CVE-2020-25169 – Reolink’te kimlik doğrulamasız bilgi ifşa açığı
- CVE-2021-33044 / CVE-2021-33045 – Dahua’da şifresiz girişe olanak tanıyan kimlik doğrulama atlatma açıkları
- CVE-2021-36260 – Hikvision’da kimlik doğrulamasız uzak kod çalıştırma açığı.
Paralel olarak, tehdit aktörünün Ukrayna, Polonya, Romanya, Moldova, Macaristan, Çekya, Slovakya, Bulgaristan, Almanya, Fransa, Hollanda, İtalya, İspanya, Birleşik Krallık ve Avusturya dahil olmak üzere 15 Avrupa ülkesinde CVE-2024-53375 ve CVE-2024-57049 gibi açıkları kullanarak TP-Link ve MikroTik yönlendirici ve kameralarını tarama ve sömürme faaliyetinde bulunduğu da belirtiliyor.
Operation CameraSwarm kod adlı ikinci kampanya, tek bir tehdit aktörüne atfediliyor ve 17 Haziran ile 22 Temmuz 2026 tarihleri arasında kimlik bilgisi zorlama saldırıları ile CVE-2021-33044-CVE-2021-33045 zincirinin sömürülmesinin birleşimi kullanılarak 14.530’dan fazla Dahua IP kameranın etkisiz hale getirildiğine inanılıyor.
Saldırganlar, Dahua’nın varsayılan özel yönetim ve video yayın portu olan TCP portu 37777’i taramakta, ardından seri numaralarını toplamakta, söz konusu iki sömürü yöntemini kullanarak bu cihazlara girmekte ve ardından neredeyse 2.000 kameraya, şifre değişikliği ve fabrika ayarlarına sıfırlamaya dayanabilecek şekilde kalıcı bir arka kapı hesabı (“p2pwn / p2password”) yerleştirmektedir.
“1.923 kamera, söz konusu iki açığın herhangi biri aşıldıktan sonra RPC üzerinden kurulan kalıcı bir arka kapı hesabı (p2pwn / p2password) taşımaktadır,” Hunt.io o sırada not düştü. “Yönetici şifresinden bağımsız olarak saklanmakta ve şifre değişikliğinin yanı sıra çoğu firmware’de fabrika ayarlarına sıfırlamaya dayanmaktadır. 283 kamera, Dahua’nın bulut aktarımı üzerinden yalnızca seri numarasıyla, hiçbir cihaz adresi olmadan ve çoğu durumda hiçbir kimlik bilgisi olmadan hedef alındı.”
Bazı durumlarda, saldırganların NAT’lerin ardındaki kameralara yalnızca seri numaralarını kullanarak Dahua’nın bulut aktarımını kötüye kullandığı tespit edildi.
Bu yılın başlarında, Hollanda istihbarat kurumları, Rus aktörlerin sistematik dijital casusluk operasyonları yürütüp askeri istihbarat edinmek için AB, NATO devletleri ve Ukrayna genelinde IP kameralarını zayıflatması konusunda uyardı.
“Bu aktör, askeri araçları ve taşıdıkları askeri yükleri hedefli şekilde aramak için görüntü tanıma yazılımı aracılığıyla otomatik analiz gerçekleştirmektedir,” Temmuz 2026 bildirimi şöyle dedi.
“Bu, aktöre arasında AB ve NATO askeri taşıma rotaları, Ukrayna’ya askeri malzeme teslimatları ve Ukrayna askeri personelinin konumları gibi ilgili askeri verilerin de aralarında bulunduğu bir dizi şey sağlamaktadır. Ukrayna’daki IP kameralarından elde edilen bilgiler, Ukrayna askeri personelini etkisiz hale getirmeye ve askeri malzemelerini yok etmeye yönelik girişimlerde kullanılmaktadır.”
nesnelerin interneti güvenliği
Bu Gelişmeyi Toplulukta Değerlendirin
Haber hakkındaki düşüncelerinizi, donanım deneyimlerinizi ve teknik sorularınızı topluluk üyeleriyle anlık olarak tartışın.
Bu gelişme hakkında düşüncelerinizi, donanım deneyimlerinizi veya sorularınızı Topluluk Forumumuzda paylaşın.
Foruma Katıl & Yanıtla ➔























Söz sizde.
Deneyiminizi, sorularınızı ve katkılarınızı paylaşın. E-posta adresiniz yayımlanmaz.